Iniciar sesión en la aplicación remota con un usuario de Vault
Al configurar el inicio de sesión en una aplicación remota con una cuenta de Bóveda de contraseñasVault , la definición de una dirección IP es obligatoria y se puede seleccionar desde un cuadro combinado, lo que significa que debe seleccionarse entre los dispositivos ya agregados a Kron PAM. La dirección IP es la dirección IP del dispositivo de destino y debe coincidir con la opción IP del dispositivo configurada en la pantalla de inicio de sesión automático para que la cuenta de Vault se vea en la pantalla de inicio de sesión automático de la aplicación de destino. Para usar esta cuenta para el inicio de sesión automático de aplicaciones remotas, asigne esta credencial a la cuenta de sesión. Para obtener más información, consulte Credenciales asignadas.
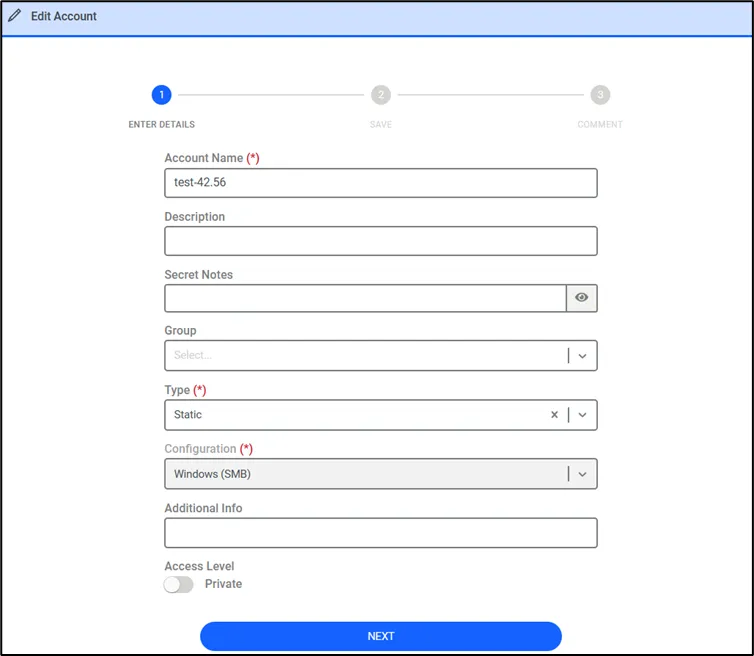
A veces se mantiene más de un dispositivo por usuario en Vault. En tales casos, se debe identificar el usuario que se utilizará al iniciar sesión en la aplicación remota. La siguiente figura muestra la configuración de la cuenta de Vault para el inicio de sesión de aplicaciones remotas.
Como se mencionó, las cuentas de Vault también se pueden asignar a usuarios de sesión para iniciar sesión automáticamente en aplicaciones remotas. Las estrategias de cuentas de Vault son importantes para el listado de usuarios al usar la opción Credenciales asignadas permitidas . El siguiente diagrama muestra cómo se ve afectado el listado de usuarios de aplicaciones remotas cuando una cuenta de Vault se asigna a un usuario de sesión.
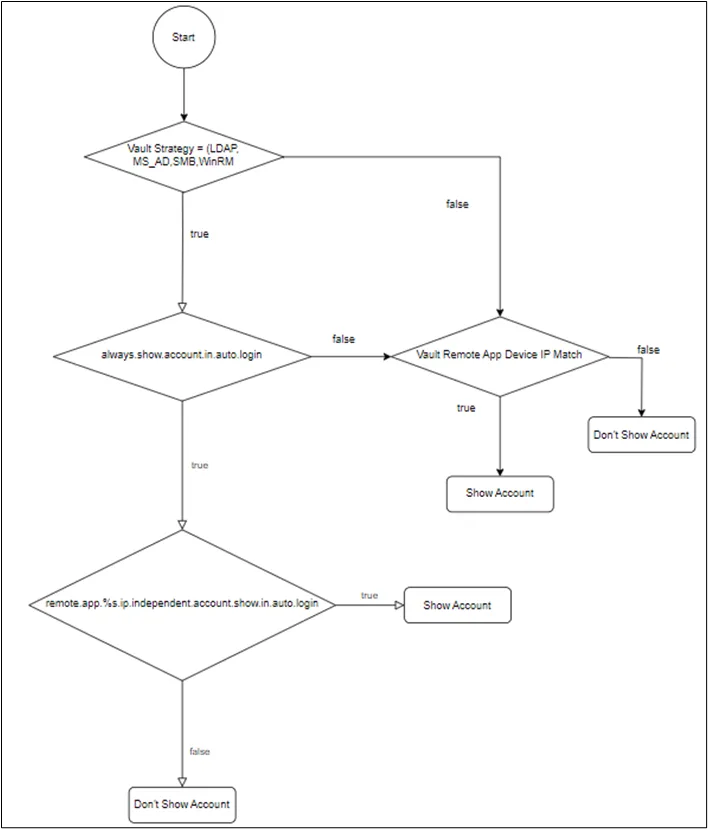
El parámetro always.show.accounts.in.auto.login que se muestra en el diagrama anterior es un parámetro de configuración de Vault. Para obtener más información, consulte Agregar configuraciones de Vault.
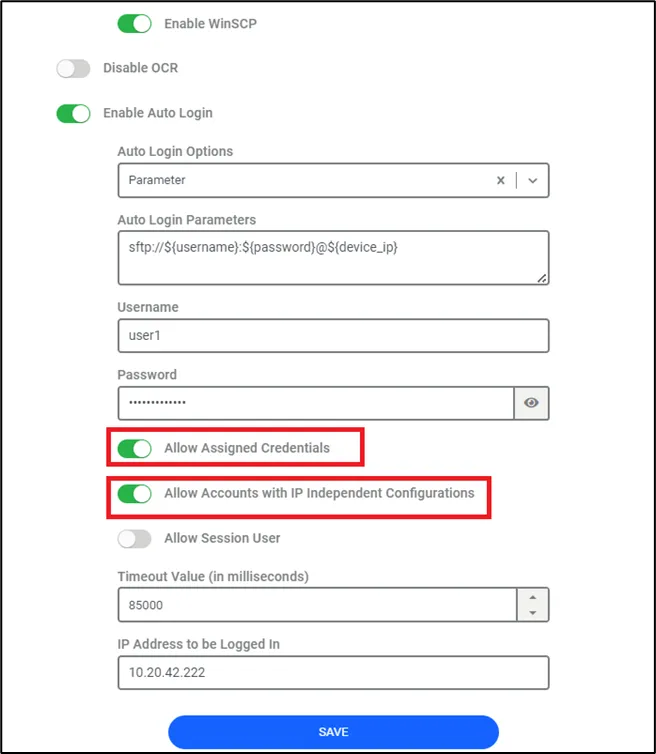
El parámetro remote.app.%s.ip.independent.account.show.in.auto.login es un parámetro de configuración en la página de inicio de sesión automático de Remote App. Este parámetro se puede seleccionar cuando se utiliza una credencial asignada. De acuerdo con el flujo del diagrama anterior, si el parámetro always.show.accounts.in.auto.login está configurado como true y marcamos este parámetro, la cuenta se muestra en la lista de usuarios de inicio de sesión automático de Remote App sin verificar la coincidencia de IP.
Credenciales asignadas y restricciones de tiempo en aplicaciones remotas
Cuando a un usuario se le asigna una cuenta mediante credenciales asignadas e intenta iniciar sesión en una aplicación remota, la disponibilidad de la cuenta depende de los parámetros de tiempo configurados en las credenciales asignadas. Así es como se determina el comportamiento:
Listado de cuentas según el tiempo de credencial asignada
- Si el intento de inicio de sesión en la aplicación remota ocurre dentro del período de tiempo especificado en las credenciales asignadas, la cuenta aparecerá en la lista de cuentas disponibles para iniciar sesión.
- Si el intento de inicio de sesión ocurre fuera del período de tiempo asignado, la cuenta no aparecerá en la lista de cuentas disponibles para la aplicación remota.
Comportamiento de la sesión cuando expira el tiempo de la credencial asignada
- Administración de sesiones activas
- Notificación de advertencia de tiempo de espera
Al configurar estos parámetros, los administradores pueden controlar tanto la visibilidad de las cuentas según el tiempo de la credencial asignada como el comportamiento de la sesión cuando expira el tiempo asignado. Los parámetros se definen en System Config Manager.