Gestión de políticas
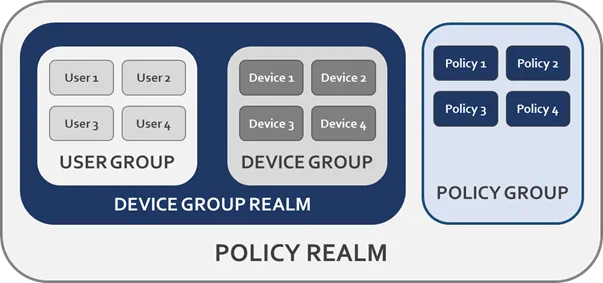
El concepto de gestión basado en roles de Kron PAM (usuario/dispositivo/política) (usuario/dispositivo/política) se basa en realms. En esencia, los usuarios/dispositivos/políticas individuales se recopilan en un grupo, y los grupos se reúnen bajo una definición de realm Los realms conectan diferentes tipos de grupos y, al hacerlo, facilitan la conexión de los usuarios a dispositivos que cumplen con las políticas. El siguiente diagrama ilustra la estructura de realms de Kron PAM, que permite a los administradores gestionar usuarios específicos para autenticarse en dispositivos específicos y autorizar políticas específicas.
Todas las políticas de sesión en Kron PAM pueden gestionarse desde la interfaz web central de Kron PAM. Todas las políticas asignadas a un usuario también pueden auditarse desde la interfaz central.