Agregar configuraciones de Vault
Para gestionar contraseñas mediante Password Vault, se requiere una configuración de Vault. Las configuraciones de Vault consisten en conjuntos de comandos para realizar cambios de contraseña en sistemas de destino. Existen configuraciones de Vault predefinidas en Kron PAM, pero si el dispositivo de destino es de un tipo diferente de los predefinidos en el sistema o requiere algún tratamiento especial, se puede crear una nueva configuración de Vault para facilitar su uso.
En la pantalla de configuración, Strategy define el método para cambiar la contraseña, y Configuration Properties define los detalles para cada configuración.
La estrategia STATIC es una configuración en la que se puede agregar una cuenta a Password Vault sin el sistema de destino.
Para crear una nueva configuración de Vault:
- Vaya a Secrets > Configurations.
- Abra la pestaña Configuraciones de la bóveda.
- Haga clic en el botón Agregar.
- Complete los campos Name, Strategy y Description y complete los parámetros deseados
- Haga clic en Guardar.
Para agregar y/o editar propiedades para la configuración de Vault:
- Escriba el campo Advances Search Field para ver las configuraciones guardadas.
- Haga clic en el botón de flecha verde de la configuración deseada y en Editar configuración.
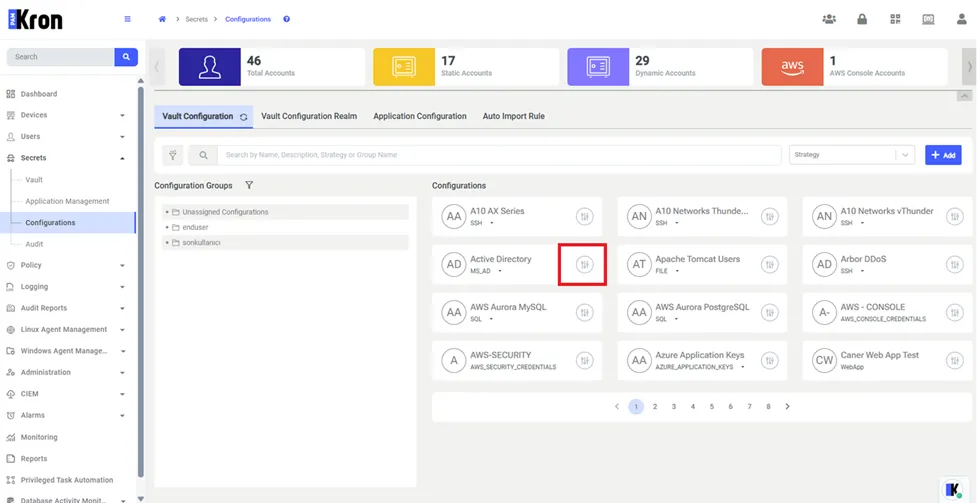
- Escriba el Valor de la propiedad y haga clic en Guardar.
Estas son las propiedades que se pueden utilizar para las configuraciones de Vault:
Clave de propiedad de configuración de Vault | Descripción | Valor |
|---|---|---|
Propiedades de nivel de cuenta | Esta propiedad define valores que pueden configurarse para configuraciones específicas de la cuenta, y que pueden definirse en el nivel de cuenta en lugar de los valores de la configuración predeterminada. Los valores de propiedad se definen en la ventana emergente Add Account. | Otras propiedades |
Permitir que sea visto por varios usuarios | Si se configura como “On”, otros usuarios del mismo grupo de usuarios pueden ver la contraseña de Vault. De forma predeterminada, la contraseña de la cuenta de Vault solo puede ser vista por el usuario que obtuvo la contraseña por última vez. (Solo para cuentas dinámicas) | Interruptor (On/Off) |
Mostrar siempre las cuentas en inicio de sesión automático | Permite acceder a otros servidores con cuentas de Active Directory y LDAP. (Se aplica a las sesiones SSH y RDP). | Interruptor (On/Off) Valor predeterminado: On |
Región de usuarios IAM de AWS | Región de AWS a la que se accederá durante el cambio de contraseña | eu-central-1,eu-west-1,us-east-1 |
Superusuario de AWS | Nombre de usuario autorizado para cambiar las credenciales de consola o seguridad de un usuario | Nombre de usuario del usuario autorizado |
Clave de acceso del superusuario de AWS | Información de la clave de acceso del usuario autorizado para cambiar las credenciales de consola o seguridad de un usuario | Clave de acceso del usuario autorizado |
Clave secreta del superusuario de AWS | Información de la clave secreta del usuario autorizado para cambiar las credenciales de consola o seguridad de un usuario (Encrypted) | Clave secreta del usuario autorizado |
Usar otra cuenta | Las credenciales de seguridad del usuario que cambiará sus credenciales de consola primero deben agregarse como otra cuenta. Luego, esta cuenta debe definirse como AccountName@GroupFullPath (Ejemplo: Account1@/ParentGroup) | Cuenta cuyas credenciales serán cambiadas |
Cambiar contraseña después del inicio de sesión de Session Manager | Si se configura como “On”, la contraseña de la Vault Account se cambiará justo después de que la sesión SSH Proxy y RDP Proxy sea iniciada por el Kron PAM Session Manager usando esta Vault account. De forma predeterminada, la contraseña de la Vault Account no se cambia después de ser utilizada por el Session Manager. | Interruptor (On/Off) |
Conjunto de comandos para cambiar la contraseña | El conjunto de comandos que se utilizará para cambiar la contraseña. Este conjunto puede ser diferente para cada sistema. El conjunto de comandos consiste en los comandos para cambiar la contraseña en el sistema de destino. Existen conjuntos predefinidos para los sistemas más utilizados, pero si el dispositivo de destino no está en los sistemas predefinidos, este conjunto de comandos debe configurarse. | Específico para el tipo de dispositivo. P. ej., para un dispositivo Cisco: en\n${superPassword}\nconf t\nline con 0\npassword ${newPassword}\nline vty 0 4\npassword ${newPassword}\nline vty 5 15\npassword ${newPassword}\nenable secret ${newPassword}\nend\nwr me\nexit |
Patrón de fallo de cambio de contraseña | Durante cada cambio de contraseña, Kron PAM obtiene una salida del sistema. Verifica si la contraseña se cambió correctamente. Si hay un fallo en el proceso de cambio de contraseña, el sistema no agrega la nueva contraseña a su base de datos. Si la salida coincide con este patrón regex, Kron PAM determina que el comando de cambio de contraseña ha fallado. Si el parámetro “skip.password.validation.after.change” se configura como “false”, el resultado de la validación de conexión anula esta decisión y este parámetro no tiene efecto. | Específico para el tipo de dispositivo. P. ej., para un dispositivo Cisco: % Invalid input detected. * |
Cambiar contraseña solo en los períodos de cambio | Cuando se configura como “On”, no se requiere información de duración del usuario, solo se solicitarán comentarios. La contraseña no se cambiará después del checkout, y otros usuarios podrán hacer checkout de la misma contraseña hasta el próximo cambio periódico. De forma predeterminada, se solicita la duración al usuario y la contraseña se cambia después del checkout. | Interruptor (On/Off) |
Realizar el primer cambio de contraseña en el período de cambio | Este parámetro se define a nivel de configuración de vault y determina el comportamiento global:
| Interruptor (On/Off) |
Conjunto de scripts para cambiar contraseña | El script Expect utilizado para cambiar la contraseña | Script escrito en el lenguaje Expect. P. ej. para Cisco IOS Router: send "enable\r" expect "Password:" send "${superPassword}\r" expect { "Password:" { exit 1 "contraseña enable incorrecta" } "#" { } } send "conf t\r" expect "#" send "username ${username} password ${newPassword}\r" expect { "#" { } "%" { exit 1 "falló el comando" } } send "do write\r" exit |
Patrón de éxito de cambio de contraseña | Durante cada cambio de contraseña, Kron PAM obtiene una salida del sistema. Verifica si la contraseña se cambió correctamente y, si ocurre un fallo durante el proceso de cambio de contraseña, el sistema no escribe la nueva contraseña en su base de datos. Si la salida coincide con este patrón regex, Kron PAM decide que el comando de cambio de contraseña fue exitoso y almacena la nueva contraseña. Si el parámetro “Skip password validation after password change” está configurado como “Off”, el resultado de la validación de conexión reemplaza esta decisión y este parámetro no tiene efecto. | Específico para el tipo de dispositivo. P. ej. para un dispositivo Centos: .*successfully.* |
Cambiar contraseña con información de dominio | Normalmente, para algunos sistemas Active Directory (AD), no es necesario enviar el nombre de dominio durante una solicitud de cambio de contraseña. Sin embargo, algunos sistemas requieren que el nombre de dominio se incluya en el cambio de contraseña, como Krontech\username ” en lugar de username”. De forma predeterminada, este parámetro está configurado como “Off” y el nombre de dominio no se incluye en el comando enviado a los servidores AD para el cambio de contraseña de usuarios AD. Cuando se configura como “On”, el nombre de dominio se incluye en el comando enviado. | Interruptor (On/Off) |
Cambiar contraseña con superusuario | Si se configura como “On”, las credenciales de superusuario definidas por las propiedades Superuser name y Superuser password se utilizan para cambiar la contraseña de la cuenta de Vault en el dispositivo de destino. Al crear un nuevo usuario, si la información de contraseña de Super_User provendrá del vault de contraseñas, entonces se introduce el formato Vault_Account_Name@/Full_Group_Path en el campo super_user. En este caso, el valor de contraseña de super_user estará vacío y Kron PAM encontrará la contraseña en el vault de contraseñas mientras define el nuevo usuario en el dispositivo. De forma predeterminada, el valor es “Off”, lo que significa que el nombre de usuario y la contraseña de la cuenta de Vault se utilizan para cambiar la contraseña. Esta opción debe configurarse como “On” cuando los permisos de la cuenta de Vault no sean suficientes para cambiar su propia contraseña en el sistema de destino. | Interruptor (On/Off) |
Permiso propio de cambio de contraseña | Permiso para que los usuarios de Active Directory cambien su contraseña. Según el permiso propio de Active Directory, a Kron PAM se le concede uno de estos permisos. | CHANGE_PASSWORD RESET_PASSWORD |
Período predeterminado de cambio (días) | El período predeterminado para cambiar contraseñas mediante esta configuración (en días). Si la configuración de Vault seleccionada tiene definido el parámetro Default change period (Days), el valor del parámetro se aplica automáticamente a las cuentas nuevas. | Entero (en días) |
Período para el siguiente intento en caso de fallo (minutos) | El período para intentar cambiar la contraseña nuevamente cuando el cambio periódico de contraseña haya fallado. | Entero (en minutos) |
Comprobar usuarios recién detectados con superusuario | Password Vault puede comprobar periódicamente o bajo demanda si hay nuevos usuarios en los sistemas de destino (consulte Descubrir nuevos usuarios para obtener más detalles). Si este parámetro se establece en “On”, las credenciales del superusuario definidas por las propiedades “Super user name” y “Super user password” se utilizan para comprobar nuevos usuarios en el dispositivo de destino. (Usuarios locales del servidor, usuarios de base de datos y usuarios LDAP) El valor predeterminado es “Off”, lo que significa que el nombre de usuario y la contraseña de la cuenta de Vault se utilizan para comprobar nuevos usuarios. | Interruptor (On/Off) |
Conjunto de comandos para comprobar la contraseña | Kron PAM utiliza el conjunto de comandos definido en este parámetro para comprobar si la contraseña almacenada es válida o no. | Específico para el tipo de dispositivo. |
Patrón de éxito de comprobación de contraseña | El patrón de salida en formato regex, que muestra a Kron PAM que la contraseña es válida cuando coincide correctamente. | Específico para el tipo de dispositivo. |
Habilitar comprobaciones de validación de contraseña | Si se establece en “On”, las cuentas de Vault que utilizan esta configuración pueden incluirse en validaciones de contraseña periódicas y únicas. Si se establece en "Off", la operación Check Password no se ejecutará para las cuentas de Vault que utilizan esta configuración. | Interruptor (On/Off) Valor predeterminado: On |
Comprobar contraseña con superusuario | Si se establece en “On”, las credenciales del superusuario definidas por las propiedades “Super user name” y “Super user password” se utilizan para comprobar la validez de la contraseña de la cuenta de Vault en el dispositivo de destino. El valor predeterminado es “Off”, lo que significa que el nombre de usuario y la contraseña de la cuenta de Vault se utilizan para comprobar la validez de la contraseña. | Interruptor (On/Off) |
Duración del tiempo de espera (segundos) | Duración del tiempo de espera para la conexión | Entero (unidad: segundo) |
Clave del controlador para la base de datos | Controlador de base de datos para administrar contraseñas de bases de datos. | Controlador Oracle/Postgresql/MsSQLServer/MySQL/Cassandra/SAPHANADB/Teradata/Sybase en el siguiente formato: oracle.jdbc.driver.OracleDriver org.postgresql.Driver com.mysql.jdbc.Driver com.microsoft.sqlserver.jdbc.SQLServerDriver com.sap.db.jdbc.Driver org.apache.cassandra.cql.jdbc.CassandraDriver com.teradata.jdbc.TeraDriver com.sybase.jdbc4.jdbc.SybDriver |
Conjunto de scripts para eliminar usuarios detectados | El script Expect utilizado para eliminar usuarios | Script escrito en lenguaje Expect. Por ejemplo, para Cisco IOS Routers: send "enable\r" expect "Password:" send "${superPassword}\r" expect { "Password:" { exit 1 "contraseña enable incorrecta" } "#" { } } send "conf t\r" expect "#" send "no username ${username}\r" expect { "#" { } "%" { exit 1 "el comando falló" } } send "do write\r" exit |
Conjunto de comandos para eliminar usuarios detectados | El conjunto de comandos utilizado para eliminar usuarios. Después de verificar nuevos usuarios en los dispositivos de destino, este parámetro se utiliza para eliminar usuarios, después de revisar la lista de Nuevos usuarios. | Específico para el tipo de dispositivo. |
Eliminar usuario detectado con superusuario | Si se establece como “On”, el superusuario puede eliminar cuentas en la pantalla Discovered Newly Users Log. El valor predeterminado es “Off”. | Interruptor (On/Off) |
Permitir establecer comentarios en la cuenta durante la edición de la cuenta | Los comentarios aparecen cuando las cuentas están habilitadas para edición. | Interruptor (On/Off) |
Ejecutar comando posterior al cambio de contraseña con superusuario | Si se establece como “On”, las credenciales del superusuario definidas por las propiedades “Super user name” y “Super user password” se utilizan para ejecutar los comandos después del cambio de contraseña (por ejemplo, para finalizar las sesiones activas iniciadas con la contraseña anterior). El valor predeterminado es “Off”, lo que significa que el nombre de usuario y la contraseña de la cuenta Vault se utilizan para ejecutar los comandos después del cambio de contraseña. Consulte la sección 7.1.16Configuration Properties to Execute Commands After Changing Passwords para obtener más información. | Interruptor (On/Off) |
Conjunto de comandos para verificar errores de cuenta | Si “Super user name” y “Super user password” se agregaron a la configuración“, los comandos de "Command set for check account error” pueden ejecutarse en el servidor.Los comandos pueden ejecutarse en el servidor. El parámetro solo afecta a la estrategia SSH. | passwd -S ${username} |
Analizador Regex para verificar errores de cuenta | Analiza la salida del comando ejecutado en el parámetro Conjunto de comandos para el error de verificación de cuenta y muestra el mensaje deseado en la pantalla. Se utiliza Regex. | \(.*\) |
Ruta de archivo | Ruta del archivo de destino para la estrategia FILE. Las propiedades "Regex to Match" y "Regex to Replace" también son obligatorias para esta estrategia. Consulte Administración de contraseñas en un archivoAdministración de contraseñas en un archivo para obtener más información. | Específico para el tipo de dispositivo. |
Regex para coincidir | El patrón Regex coincide con la contraseña en la ruta del archivo. Las propiedades “File Path” y “Regex to Replace” también son obligatorias para la estrategia FILE. Consulte Administración de contraseñas en un archivosección 7.1.24 Administración de contraseñas en un archivo para obtener más información. | Específico para el tipo de dispositivo. |
Regex para reemplazar | Cuando “Regex to Replace” coincide con el campo de contraseña, se reemplaza con el valor de esta propiedad. Las propiedades “Regex to Match” y “File Path” también son obligatorias para la estrategia FILE. Consulte Administración de contraseñas en un archivosección 7.1.24 Administración de contraseñas en un archivo para obtener más información. | Específico para el tipo de dispositivo. |
URL del método de inicio de sesión | La URL a la que se enviarán las solicitudes de inicio de sesión (utilizada para la estrategia API) para aplicaciones o dispositivos que proporcionan API de inicio de sesión HTTP. | Específico para el tipo de dispositivo. |
Cuerpo del método de inicio de sesión | El cuerpo HTTP para solicitudes de inicio de sesión (utilizado para la estrategia API) para aplicaciones o dispositivos que proporcionan API HTTP de cambio de inicio de sesión. | Específico para el tipo de dispositivo. |
Método de inicio de sesión | El método de API para las solicitudes de inicio de sesión (utilizado para la estrategia de API) para aplicaciones o dispositivos que proporcionan API de inicio de sesión HTTP. | POST / GET / PUT |
Encabezados del método de inicio de sesión | El encabezado HTTP para las solicitudes de inicio de sesión (utilizado para la estrategia de API) para aplicaciones o dispositivos que proporcionan API de inicio de sesión HTTP. | Específico del tipo de dispositivo. |
URL del método de cierre de sesión | La URL a la que se enviarán las solicitudes de cierre de sesión (utilizada para la estrategia de API) para aplicaciones o dispositivos que proporcionan API de cierre de sesión HTTP. | Específico del tipo de dispositivo. |
Cuerpo del método de cierre de sesión | El cuerpo HTTP para las solicitudes de cierre de sesión (utilizado para la estrategia de API) para aplicaciones o dispositivos que proporcionan API de cambio de inicio de sesión HTTP. | Específico del tipo de dispositivo. |
Método de cierre de sesión | El método de API para las solicitudes de cierre de sesión (utilizado para la estrategia de API) para aplicaciones o dispositivos que proporcionan API de cierre de sesión HTTP. | POST / GET / PUT |
Encabezados del método de cierre de sesión | El encabezado HTTP para las solicitudes de cierre de sesión (utilizado para la estrategia de API) para aplicaciones o dispositivos que proporcionan API de cierre de sesión HTTP. | Específico del tipo de dispositivo. |
Ruta del almacén de claves del certificado | Es el parámetro definido para importar el certificado. Almacena el valor del certificado en la base de datos. | Específico del certificado |
Contraseña del almacén de claves del certificado | Este parámetro es la contraseña del almacén de claves del certificado de la base de datos. | Específico del certificado |
Códigos de estado aceptados | Códigos de estado aceptados de la respuesta de API | Específico de la aplicación |
Comparador de datos de autenticación de inicio de sesión | Este parámetro permite usar los valores obtenidos de la respuesta de inicio de sesión en otros métodos. El origen puede ser el encabezado o el cuerpo. | “[{"”e”":"XSRF-TOKEN“, "pattern":"XSRF-TOKEN:\\s(.+”),“, "source":"header"}] |
Cuerpo del método de cambio de contraseña | El cuerpo HTTP para las solicitudes de cambio de contraseña (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de cambio de contraseña. | Específico para el tipo de dispositivo. |
Encabezados del método de cambio de contraseña | El encabezado HTTP para las solicitudes de cambio de contraseña (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de cambio de contraseña. | Específico para el tipo de dispositivo. |
Método de cambio de contraseña | El método HTTP para las solicitudes de cambio de contraseña (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de cambio de contraseña. | POST / GET / PUT |
URL del método de cambio de contraseña | La URL a la que se enviarán las solicitudes de cambio de contraseña (utilizada para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de cambio de contraseña. | Específico para el tipo de dispositivo. |
Cuerpo del método de verificación de contraseña | El cuerpo HTTP para las solicitudes de verificación de contraseña (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de verificación de contraseña. | Específico para el tipo de dispositivo. |
Encabezados del método de verificación de contraseña | El encabezado HTTP para las solicitudes de verificación de contraseña (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de verificación de contraseña. | Específico para el tipo de dispositivo. |
Método de verificación de contraseña | El método HTTP para las solicitudes de verificación de contraseña (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de verificación de contraseña. | POST / GET / PUT |
URL del método de verificación de contraseña | La URL a la que se enviarán las solicitudes de verificación de contraseña (utilizada para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de verificación de contraseña. | Específico para el tipo de dispositivo. |
Cuerpo del método de eliminación de usuario | El cuerpo HTTP para las solicitudes de eliminación de usuario (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de eliminación de usuarios. | Específico del tipo de dispositivo. |
Encabezados del método de eliminación de usuario | El encabezado HTTP para las solicitudes de eliminación de usuario (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de eliminación de usuarios. | Específico del tipo de dispositivo. |
Método de eliminación de usuario | El método HTTP para las solicitudes de verificación de contraseña (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de eliminación de usuarios. | POST / GET / PUT |
Patrón de éxito del método de eliminación de usuario | El patrón de salida en formato regex, para mostrar que la solicitud HTTP de eliminación de usuario se ha realizado correctamente, para aplicaciones o dispositivos que proporcionan una API HTTP de eliminación de usuarios. | Específico del tipo de dispositivo. |
URL del método de eliminación de usuario | La URL a la que se enviarán las solicitudes de eliminación de usuario (utilizada para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de eliminación de usuarios. | Específico del tipo de dispositivo. |
Cuerpo del método de lista de usuarios | El cuerpo HTTP para las solicitudes de listado de usuarios (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de listado de usuarios. | Específico del tipo de dispositivo. |
Encabezados del método de lista de usuarios | El encabezado HTTP para las solicitudes de listado de usuarios (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de listado de usuarios. | Específico del tipo de dispositivo. |
Método de lista de usuarios | El método HTTP para las solicitudes de listado de usuarios (utilizado para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de listado de usuarios. | POST / GET / PUT |
URL del método de lista de usuarios | La URL a la que se enviarán las solicitudes de listado de usuarios (utilizada para la estrategia de API), para aplicaciones o dispositivos que proporcionan una API HTTP de listado de usuarios. | Específico del tipo de dispositivo. |
DN base de LDAP | Nombre distintivo (DN) base para LDAP | Específico de la estructura LDAP. P. ej.: OU=TestUser,DC=SingleConnect,DC=local |
Dominio LDAP | El nombre de dominio que se incluirá en el comando enviado a los servidores AD para cambios de contraseña de usuarios AD, cuando la propiedad “Change password with domain information” esté configurada como “On” | Nombre de dominio |
Ignorar errores de certificado | Ignorar certificado para LDAP/AD | Interruptor (On/Off) |
Nombre del atributo de contraseña LDAP | El nombre del atributo para la contraseña en los registros LDAP/AD. | Si no hay excepción, es "userPassword” |
Plantilla DN de nombre de usuario LDAP | La plantilla Distinguished Name (DN) para usuarios gestionados con esta Vault Configuration. | Específico de la estructura LDAP. P. ej.: CN=${username},DC=example,DC=com |
Duración del tiempo de espera (milisegundos) | Establece el tiempo de espera de lectura de respuesta de LDAP y Active Directory | Valor predeterminado: 5000 ms |
Clave de cifrado de contraseña | La clave de cifrado que se utilizará cuando “Password encryption method” se elija como AES. | Cadena |
Método de cifrado de contraseña | El método que se utilizará para el cifrado de contraseña. | CLEAR / MD5 / AES / UNICODE_ENCLOSED_IN_DOUBLE_QUOTES |
Usuarios excluidos de la verificación de usuarios recién descubiertos (separados por comas) | La lista de usuarios que se ignorarán en las verificaciones de nuevos usuarios. |
|
Acción automática para usuarios recién descubiertos | La acción que se realizará cuando se encuentre un nuevo usuario. | LOG / NOTHING / DELETE / LOG_AND_DELETE |
Tiempo de recordatorio de cambio de contraseña (días) | La duración (en días) que se esperará antes de enviar un recordatorio a las direcciones de correo electrónico definidas en la propiedad sapmMailList en el grupo de dispositivos, antes de un cambio de contraseña. | Entero (días) |
Caracteres que se cuentan como símbolos | El conjunto de caracteres permitidos como caracteres de símbolo en la seguridad de la contraseña. Las comillas dobles (“) y el signo de porcentaje (%) no están permitidos para una contraseña de Vault Account que tenga configuración WinRM. | Cadena de caracteres. P. ej.: !"#$%&'()*+,-./:;<?@[\]^_`{|}~ |
Número mínimo de letras minúsculas | La cantidad exacta de letras minúsculas que deben incluirse en las contraseñas. | Entero |
Número mínimo de números | La cantidad exacta de números que deben incluirse en las contraseñas. | Entero |
Número mínimo de símbolos | La cantidad exacta de caracteres de símbolo que deben incluirse en las contraseñas. | Entero |
Número mínimo de letras mayúsculas | La cantidad exacta de letras mayúsculas que deben incluirse en las contraseñas. | Entero |
Longitud de la contraseña | Este campo se utiliza para especificar la longitud de la contraseña. Si no se introduce ningún valor en este campo y no se introducen valores en los campos de caracteres de generación de contraseñas, la contraseña tendrá una longitud de 8 caracteres. Si se introducen valores en los campos de caracteres de generación de contraseñas pero no se introduce ningún valor en este campo, la longitud de la contraseña será igual a la longitud total de los otros caracteres. NOTA IMPORTANTE: Si la longitud total de los tipos de caracteres (letras mayúsculas, letras minúsculas, números y caracteres especiales) introducidos en los parámetros de configuración de la contraseña es menor que el valor introducido en el campo «Longitud de la contraseña», Kron PAM generará aleatoriamente los caracteres restantes de acuerdo con la regla de aleatoriedad. | Entero |
Conjunto de comandos para después del cambio de contraseña | Los comandos que se ejecutarán en el servidor después de un cambio de contraseña exitoso (P. ej., para finalizar sesiones activas iniciadas con la contraseña anterior). Se pueden separar varios comandos con caracteres \n. Consulte Propiedades de configuración para ejecutar comandos después de cambiar contraseñassección 7.1.16 Propiedades de configuración para ejecutar comandos después de cambiar contraseñas para obtener más información. | Específico para el tipo de dispositivo |
Conjunto de comandos para el patrón de fallo posterior al cambio de contraseña | Si el patrón configurado para esta propiedad se encuentra en los resultados de comandos del “post-command”, el comando se marca como ”FAILED". Cuando esto sucede, la ejecución del comando se detiene y los comandos restantes no se ejecutan si la propiedad “Stop on fail for post password change” está configurada como “true”. | Específico del tipo de dispositivo |
Detener en caso de fallo después del cambio de contraseña | Cuando se configura como “On”, si ocurre algún fallo durante la ejecución posterior del comando, los comandos restantes no se ejecutan. El valor predeterminado es “Off”. | Interruptor (On/Off) |
Permitir configurar comentarios en la cuenta durante la extracción de contraseña | Los comentarios aparecen cuando se solicita la extracción de contraseña. | Interruptor (On/Off) |
Omitir la validación de contraseña después del cambio de contraseña | Si se configura como “On”, no se realiza ninguna validación de contraseña después de un cambio de contraseña. El valor predeterminado es “Off”, lo que significa que la validación de contraseña se realiza después de un cambio de contraseña (solo para la estrategia SSH y Windows Services). Para dispositivos TACACS+ debe configurarse como ”On”. | Interruptor (On/Off) |
Mostrar cuentas en las opciones de inicio de sesión automático solo si los dominios coinciden | Se define para usar cuentas de Active Directory y LDAP solo en cuentas de dominio. Los parámetros de dominio deben agregarse en el dispositivo. | Interruptor (On/Off) Valor predeterminado: Off |
Puerto SSH | El número de puerto para conexiones SSH, para la estrategia SSH. El valor predeterminado es 22. | Específico del tipo de dispositivo. |
Duración de espera entre comandos SSH (milisegundos) | Tiempo de espera entre comandos. | Entero (milisegundos) |
Tipo de secreto estático | Seleccione el tipo de cuentas estáticas con configuración estática. | USER_CREDENTIAL SSH_KEY SSL_CERTIFICATE OTHER (Datos secretos) |
Contraseña de superusuario | La contraseña del superusuario que tiene privilegios superiores en el servidor de destino. El valor debe establecerse cuando una de las propiedades "****with.superuser" esté configurada como “On”. | String (oculto) |
Nombre de superusuario | El nombre de usuario del superusuario que tiene privilegios superiores en el servidor de destino. El valor debe establecerse cuando una de las propiedades "****with.superuser" esté configurada como “On”. Si Nombre de superusuario se escribe como username@hostname, puede utilizarse en una cuenta de otro dispositivo definido en Vault. | String |
Plantilla de URL de destino | En una configuración LDAP de Active Directory, el Root Domain y la Hostname Verification cumplen dos funciones distintas pero igualmente críticas para el alcance de búsqueda y la seguridad. El Root Domain, configurado como Base DN (Base Distinguished Name) mediante componentes de dominio (por ejemplo, dc=company,dc=local), actúa como la coordenada inicial para las búsquedas en el directorio, indicando que Kron PAM debe consultar usuarios y grupos comenzando desde la parte superior de la jerarquía del directorio. Mientras tanto, para transmitir estos datos de forma segura a través de LDAPS, Kron PAM debe realizar Hostname Verification utilizando el FQDN (Fully Qualified Domain Name, como ad-server.company.local) del servidor en la URL de destino en lugar de una simple dirección IP. | Root Domain o específico del dispositivo |
Desbloquear cuenta con superusuario | Para desbloquear el usuario de AD, debe utilizarse el superusuario. | Interruptor (On/Off) |
Analizador regex para delimitador de grupos de usuarios | El carácter delimitador para separar varios grupos de usuarios al comprobar nuevos usuarios en un servidor. | String |
Conjunto de comandos para obtener listas de usuarios recién descubiertos | El comando para obtener la lista de usuarios. | P. ej. : cat /etc/passwd |
Script configurado para obtener listas de usuarios recién descubiertos | El script “expect” utilizado para obtener la lista de usuarios. | Script Expect |
Analizador regex para delimitador de usuario | El patrón regex para encontrar nombres de usuario después de que se enumeren los usuarios. | Específico del tipo de dispositivo. Ej.: (.*?):.* |
Permitir establecer comentarios en la cuenta durante la actualización de contraseña | Los comentarios aparecen cuando se solicita la actualización de contraseña. | Interruptor (Activado/Desactivado) |
Método de autenticación de WinRM | Método de autenticación para WinRM. | Basic, Digest, NTLM, Negotiate o Kerberos |
Ignorar errores de certificado | Cuando se establece en “One”, los errores de certificado se ignorarán durante las conexiones WinRM. | Interruptor (Activado/Desactivado) |
Puerto WinRM | El número de puerto para las configuraciones de dispositivos WinRM. | Entero |
Usar WinRM seguro | Cuando se establece en “true”, la conexión será a través de HTTPS. De lo contrario, será a través de HTTP. | true/false |
Tiempo de espera de conexión de WinRM | Establece el tiempo de espera de lectura de respuesta de WinRM | Valor predeterminado:"5000” ms |
Buscar DN de usuario sin sufijo UPN | Si la cuenta de dominio que se agregará al vault usa el sufijo UPN (@domain) para la conexión inicial, el nombre de usuario de la cuenta se define como user@domain. Cuando se requiere un cambio de contraseña, se requiere la información del nombre distinguido (DN) del usuario (user). En este caso, la información del sufijo UPN se elimina al cambiar la contraseña y la contraseña se cambia para el DN encontrado. En Active Directory Vault Configuration, en Password Change Category, seleccione la casilla de interruptor Find User DN without UPN suffix (Yes/No). | El valor predeterminado es No |
Usar en Session Manager sin sufijo UPN | Si la definición del nombre de usuario para la cuenta de dominio agregada al vault incluye un sufijo UPN (@domain), el sufijo UPN se elimina al conectarse al servidor en el dominio, y el dispositivo se conecta usando la información de DB. En Active Directory Vault Configuration, en Password Change Category, seleccione la casilla de interruptor Use in Session Manager without UPN Suffix (Yes/No) | El valor predeterminado es No |
Usar servidor maestro | El parámetro clave que indica si la red será administrada mediante un servidor central "Master" en la arquitectura NMS. | Interruptor (Activado/Desactivado) |
Dirección IP del servidor maestro | La dirección IPv4 o IPv6 estática del servidor de administración NMS (Master) accesible en la red. Esta es la IP principal con la que se comunicarán los dispositivos. | String |
Usuario del servidor maestro | El nombre de usuario autorizado de la cuenta del sistema o servicio utilizado para acceder al servidor Master NMS mediante SSH. | String |
Contraseña del usuario del servidor maestro | La contraseña utilizada para la autenticación del usuario del servidor Master. | String |
Usuario de conexión del nodo secundario | El nombre de usuario de conexión estándar que el NMS utilizará al acceder de forma remota a los dispositivos secundarios que administra mediante protocolos como SSH | String |
Contraseña del usuario de conexión del nodo secundario | La contraseña de autenticación para la cuenta que establece la conexión inicial con los nodos secundarios. | String |
Usuario de escalación del nodo secundario | El tipo de cuenta o comando requerido para la escalación de privilegios (por ejemplo, sudo/root en Linux, enable en dispositivos de red) para obtener privilegios de configuración después de conectarse correctamente a los dispositivos de red secundarios. | String |
Contraseña del usuario de escalación del nodo secundario | La contraseña requerida para el proceso de escalación de privilegios | String |
Conjunto de comandos para cambiar la contraseña del flujo del servidor maestro | El conjunto de scripts o comandos CLI que el NMS ejecutará para cambiar de forma segura y automática la contraseña del sistema del propio servidor Master (o la contraseña de acceso NMS de un dispositivo secundario). | Texto multilínea / Bloque de script |
Conjunto de comandos para verificar la contraseña del flujo del servidor maestro | La secuencia de comandos de verificación | Bloque de texto multilínea / script |