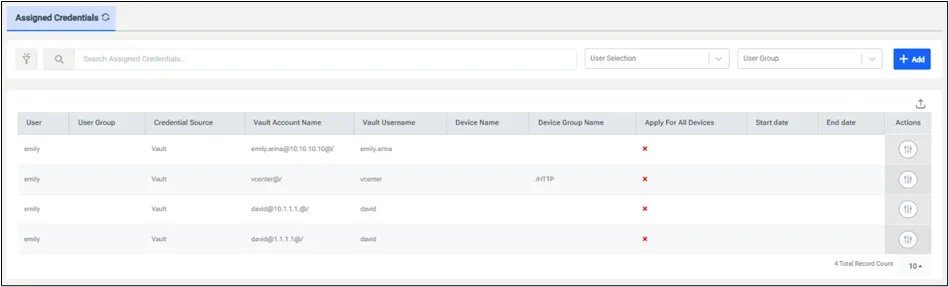
Credenciales asignadas
La asignación de credenciales correlaciona diferentes usuarios o grupos de usuarios de Kron PAM con usuarios específicos locales o de Active Directory (AD) en los sistemas de destino mediante el Bóveda de contraseñasVault de Kron PAM.
En las conexiones Proxy, las credenciales del dispositivo de destino se ingresan como un nombre de usuario/contraseña global o pueden recuperarse desde Password Vault. En cualquiera de las situaciones, los usuarios utilizan solo un usuario local para conectarse al dispositivo de destino, y estas credenciales se definen para todo el grupo de dispositivos.
En algunos casos, diferentes usuarios pueden necesitar conectarse al mismo dispositivo mediante diferentes cuentas de usuario. En este caso, la asignación de credenciales permitirá que diferentes usuarios de Kron PAM se conecten a dispositivos de destino con diferentes cuentas de Vault.
Además, como se mencionó anteriormente, los grupos de usuarios pueden recuperarse desde Active Directory. Las credenciales en Vault pueden asignarse a grupos de usuarios de AD, así como a usuarios.
Si se selecciona un Device o Device Group específico en la definición de Assigned Credentials, el usuario puede utilizar la cuenta de Vault definida en la conexión del dispositivo seleccionado. Este proceso se aplica a los dispositivos del Device o Device Group seleccionado, o puede utilizar la opción Apply for All Devices.
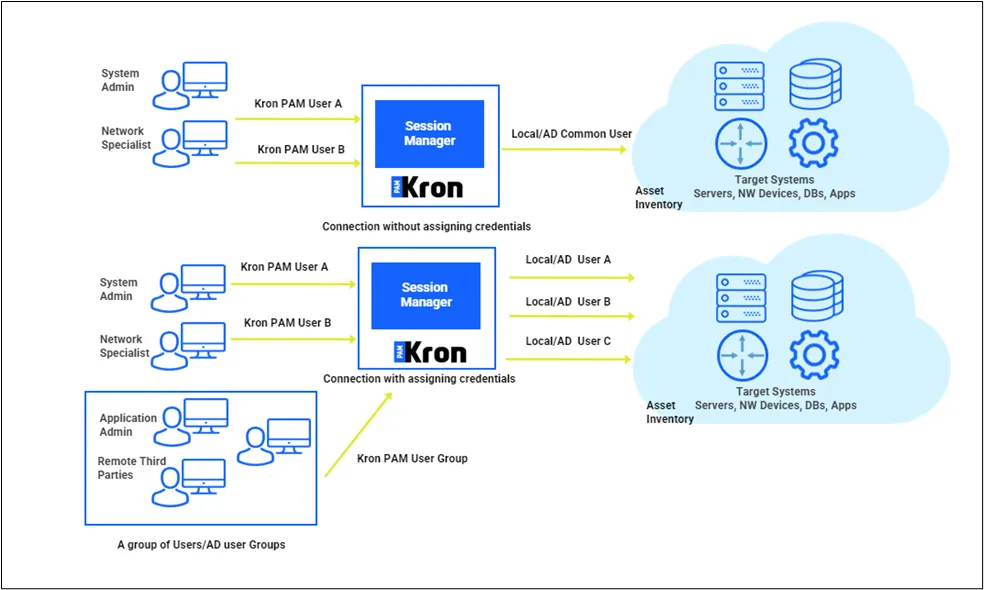
En el ejemplo ilustrado arriba, los usuarios se están conectando a dispositivos de destino con y sin credenciales asignadas. En el primer diagrama, los usuarios A, B y los grupos de usuarios AD de Kron PAM utilizan las mismas cuentas de usuario local/AD para conectarse a los dispositivos de destino. En el segundo diagrama, se configuraron credenciales asignadas entre el Usuario A de Kron PAM y el Usuario Local/AD A, y entre el Usuario B de Kron PAM y el Usuario Local/AD B, lo que permitió que el Usuario A de Kron PAM iniciara sesión en dispositivos de destino como el usuario Local/AD A, y que el Usuario B de Kron PAM iniciara sesión como el usuario Local/AD B.
La definición de Assigned Credentials permite el uso de las cuentas definidas en las estrategias de Active Directory, LDAP, WinRM y SMB para conectarse a diferentes dispositivos. Pero primero, debe configurar el usuario local/AD como una cuenta de Dynamic Password Controller para poder utilizar credenciales asignadas. Consulte las secciones relacionadas en este documento para conocer los detalles de configuración.
Para configurar credenciales asignadas:
- Vaya a Usuarios > Credenciales asignadas.
- Haga clic en el botón the+Agregar.
- Elija User o User Group en el campo Selección de usuario y elija User o User Group según corresponda.
- Elija la cuenta asignada en la sección Cuenta vault.
- Esta asignación puede realizarse para todos los dispositivos si el usuario desea conectarse a todos los dispositivos con esta cuenta. O bien, puede elegirse un dispositivo/un grupo de dispositivos. Esta configuración es opcional.
- Para utilizar esta asignación, vaya a Dispositivos > Inventario.
- Haga clic en el botón Editar de un grupo de dispositivos que se conectará a los dispositivos de destino mediante credenciales asignadas y seleccione la opción Editar .
- Vaya a la sección 2. (properties)
- Haga clic en el menú Additional Credentials y habilite Agregar la credencial asignada a la selección de credenciales.
Las secciones 5 a 7 también pueden aplicarse a usuarios o grupos de usuarios. Al editar un usuario o grupo de usuarios en el menú Assigned Credentials, pueden seleccionarse cuentas para el mismo propósito.