Kron PAM Gestión de Acceso Privilegiado Remoto (RPAM)
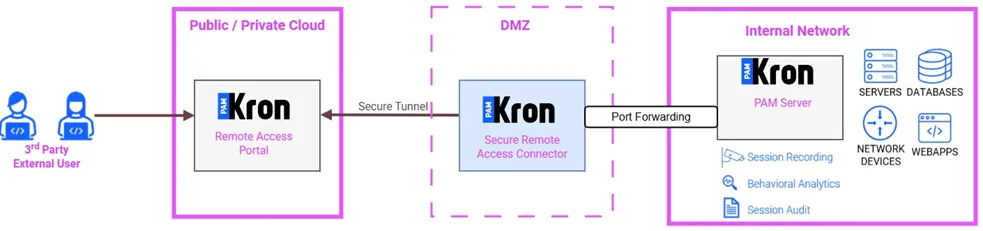
Kron PAM Remote Privileged Access Management (RPAM) es una solución sin VPN, sin agente y basada en SaaS, que ofrece un enfoque moderno para el acceso remoto seguro mientras reduce los problemas de compatibilidad y mejora la seguridad general. Esta solución permite un acceso remoto seguro, controlado y completamente rastreable a sistemas críticos sin depender de conectividad basada en VPN (VPNless). Kron PAM Remote Privileged Access Management elimina la necesidad de acceso directo a nivel de red desde endpoints remotos. Los usuarios privilegiados se conectan a través de Kron PAM Remote Privileged Access Management, que intermedia todas las conexiones a los sistemas de destino. Este enfoque reduce significativamente la superficie de ataque expuesta y elimina la dependencia del software VPN instalado en los endpoints.
Los usuarios remotos acceden solo a los sistemas para los que están autorizados, solo durante el tiempo aprobado y únicamente a través de sesiones supervisadas y controladas, sin conectividad directa de red. Integrado con Kron PAM, una plataforma integral de Privileged Access Management, Kron PAM Remote Privileged Access Management proporciona un enfoque fluido y basado en políticas para asegurar el acceso remoto privilegiado mientras se adhiere a los principios de Zero Trust.
Kron PAM Remote Privileged Access Management garantiza que:
· El acceso privilegiado se concede únicamente a usuarios autorizados según la identidad y el rol,
· El acceso se restringe únicamente a los sistemas y recursos necesarios para la tarea en cuestión, adhiriéndose al Principio de Mínimo Privilegio (PoLP)
· Todas las sesiones remotas privilegiadas se registran, supervisan y pueden auditarse en tiempo real, proporcionando trazabilidad completa,
· El acceso se concede sobre una base de Justo a tiempo (JIT), minimizando la ventana de exposición de las cuentas privilegiadas.
Kron PAM Remote Privileged Access Management permite a los proveedores acceder de forma remota (SSH, RDP, VNC o HTTP/HTTPS basado en contenedores) y administrar dispositivos en la red interna.