Uso de MFA para SFTP Proxy
El MFA integrado de Kron PAM puede utilizarse como un nivel de seguridad mejorado para SFTP Proxy.
Cuando los usuarios abren un cliente SFTP (WinSCP o FileZilla), se les solicita introducir sus Kron PAM credenciales para conectarse al SFTP Proxy.
Si MFA está activado para SFTP Proxy:
- Para conexiones de FileZilla: Después de que los usuarios inician sesión correctamente utilizando sus credenciales, se abre la siguiente pantalla, donde se les solicita un token MFA.
- Para conexiones de WinSCP: Kron PAM las credenciales y el token MFA se introducen en la misma pantalla.
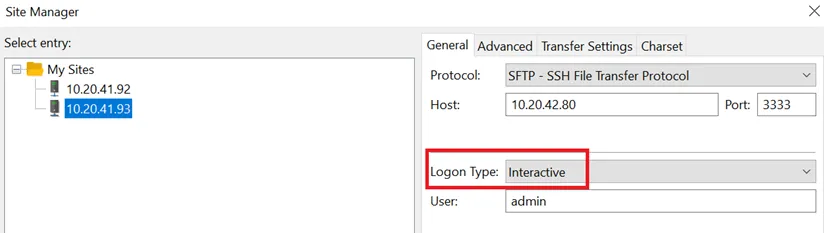
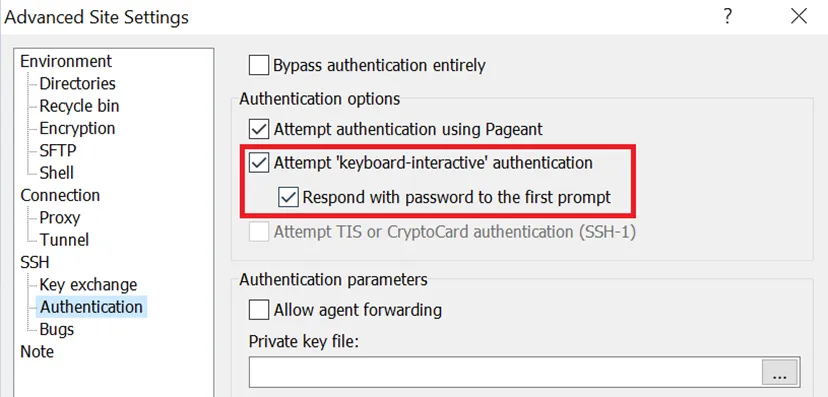
Los clientes SFTP tienen sus propias configuraciones para el uso de MFA. Por ejemplo, el tipo de inicio de sesión debe seleccionarse como Interactivo para habilitar MFA para un usuario. Consulte la Figura - Uso de MFA en FileZilla a continuación.
Solo los usuarios de grupos de usuarios con MFA habilitado pueden utilizar MFA para conexiones SFTP. Para habilitar el uso de MFA para el grupo de usuarios, consulte la sección Habilitación de la autenticación multifactor (MFA)
Para configurar MFA para conexiones SFTP, siga los pasos a continuación:
El administrador y los usuarios deben tener el código QR, haber instalado la Kron PAM Mobile Client Application, haber escaneado el código QR con la aplicación Kron PAM Mobile Client Application, y MFA debe estar habilitado para el grupo de usuarios que utiliza MFA para conexiones SSH.
- Establezca una conexión SSH con el servidor de instalación de Kron PAM como el usuario pamuser.
- Edite el archivo nsso.properties en el directorio /pam/sftp/conf/ vi /pam/sftp/conf/nsso.properties
- Agregue las siguientes configuraciones en este archivo. nsso.connection.initial.otp.enabled=true nsso.connection.initial.otp.cache.enabled=true nsso.connection.initial.otp.cache.seconds=300
El primer comando habilita MFA. El segundo comando configura el almacenamiento en caché de OTP, y el tercero establece el valor de caché en 300 segundos. Esto significa que no se solicitará ningún token a los usuarios que inicien sesión con OTP durante los siguientes 300 segundos, incluso si se desconectan y vuelven a conectarse.
- Después de configurar los parámetros, reinicie el proxy sftp ejecutando el siguiente comando: sudo systemctl restart pam-sftp
Después de estas configuraciones, se solicitará un token en el cliente SFTP a los usuarios que pertenezcan a un grupo de usuarios con MFA habilitado cuando inicien sesión en Kron PAM a través del puerto 3333.