Uso de MFA para el Administrador TACACS+
MFA puede utilizarse con el TACACS+ Manager.
Para activar MFA para TACACS+ Manager:
El administrador y los usuarios tienen el código QR, instalaron la aplicación Kron PAM Mobile Client Application, escanearon el código QR con la aplicación Kron PAM Mobile Client Application, y MFA está habilitado para el grupo de usuarios que utiliza MFA para conexiones TACACS+. (Consulte las secciones Envío del código QR de MFA a los usuarios, Creación de una conexión entre Kron PAM y la aplicación cliente móvil de Kron PAM, Habilitación de la autenticación multifactor (MFA))
- Establezca una conexión SSH con el servidor de instalación de Kron PAM como usuario pamuser.
- Detenga la función TACACS+ con el siguiente comando (no cierre la sesión SSH) sudo systemctl stop pam-tacacs
- Inicie sesión en la Kron PAM Interfaz gráfica web.
- Vaya a Administración > Gestión de TACACS.
- Haga clic en Opciones, y elimine la configuración.
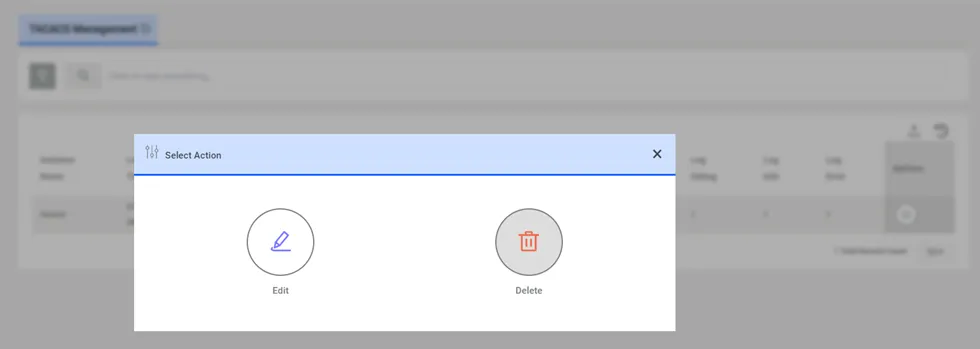
Eliminar la configuración de TACACS Management
- En la sesión SSH, edite el archivo kron_tacacs.conf con el comando: vi /pam/kron/etc/kron_tacacs.conf Verifique el archivo de configuración para comprobar si el parámetro siguiente ya está configurado en él. De lo contrario, agregue las líneas siguientes. Si hay un signo almohadilla (#) delante de los parámetros, elimine el signo almohadilla (#) para activar el parámetro. Si el valor del parámetro es “false”, cámbielo a “true”. Para escribir o agregar algo en el editor vi, primero presione el botón Insert en el teclado y luego escriba la línea necesaria. Presione Esc para salir del modo de escritura. Para guardar el archivo, presione Esc, luego dos puntos (:), escriba wq! y presione Enter. Si no desea guardar los cambios en el archivo, presione Esc, luego dos puntos (:), y luego escriba q! y presione Enter.
- El texto rojo siguiente puede necesitar cambios para la instalación de the Kron PAM. Si los valores predeterminados son aceptables para la instalación, no es necesario agregar el texto rojo. otp { enabled = 1; host = IP del servidor web del endpoint OTP; port = puerto del servidor web del endpoint OTP, valor predeterminado: 80; cache_interval = 300; num_digits = 6; ssl = 1 si el servidor web del endpoint OTP funciona con HTTPS, valor predeterminado: 0; path_status = ruta del servicio otpStatus, valor predeterminado: /twofactorauth-ui/rest/tfa/otpStatus; path_valid = ruta del servicio otpValid, valor predeterminado: /twofactorauth-ui/rest/tfa/otpValid; }
- Reinicie la función TACACS+ systemctl restart pam-tacacs