Uso de MFA para el proxy HTTP
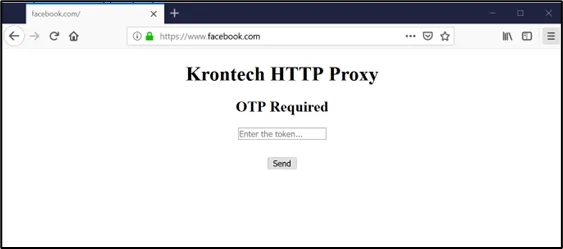
MFA se puede utilizar como un nivel de seguridad mejorado para proxies HTTP. Al abrir un navegador web, se le solicitan al usuario sus credenciales de Kron PAM para conectarse al Proxy HTTP. Después de iniciar sesión correctamente, y si MFA está activado para HTTP Proxy, se requiere un token MFA. Al utilizar el Kron PAM Desktop Client, el token MFA se requiere cuando el usuario abre la página web.
Para habilitar MFA para HTTP Proxy:
El administrador y los usuarios tienen el código QR, han instalado la aplicación Kron PAM Mobile Client Application, han escaneado el código QR con la aplicación Kron PAM Mobile Client Application, y MFA está habilitado para el grupo de usuarios que utilizará MFA para conexiones HTTP.
- Establezca una conexión SSH al servidor de instalación de the Kron PAM como el usuario pamuser.
- Edite el archivo http_proxy.properties con el comando: vi /pam/http/conf/http_proxy.properties Verifique el archivo de configuración para ver si el parámetro siguiente ya está configurado en él. De lo contrario, agregue las líneas siguientes. Si hay un signo de almohadilla (#) delante de los parámetros, elimine el signo de almohadilla (#) para activar el parámetro. Si el valor del parámetro es false, cámbielo a “true”. Para escribir o agregar cualquier cosa en el editor vi, primero presione la tecla Insert en el teclado y luego escriba la línea necesaria. Presione Esc para salir del modo de escritura. Para guardar el archivo, presione Esc, luego dos puntos (:), escriba wq! y presione Enter. Si no desea guardar los cambios en el archivo, presione Esc, luego dos puntos (:), y después escriba q! y presione Enter. http.proxy.otp.enabled=true http.proxy.connection.initial.otp.enabled=false http.proxy.connection.initial.otp.enabled el parámetro está establecido en false de forma predeterminada. Si este parámetro está establecido en true, entonces después de una autenticación correcta en HTTP Proxy se solicitará MFA independientemente del dispositivo de destino si un usuario autenticado tiene definido un grupo de usuarios con MFA habilitado.
- Reinicie el HTTP Proxy con el comando: systemctl restart pam-http
Después de estos pasos, se requerirá OTP en el próximo inicio de sesión de HTTP Proxy.