Configuración del lado PAM de Kron
Como ID de entidad SAML, introduzca el equivalente de la URL siguiente (la dirección exacta depende de las especificaciones del cliente):
https://adfs.krontech-new.internal/adfs/services/trust
Como URL de SAML, introduzca el equivalente de la URL siguiente (la dirección exacta depende de las especificaciones del cliente):
https://adfs.krontech-new.internal/adfs/ls/idpinitiatedsignon
Como URL de cierre de sesión de SAML, introduzca el equivalente de la URL siguiente (la dirección exacta depende de las especificaciones del cliente):
https://adfs.krontech-new.internal/adfs/ls/
Como URL remota de SAML, introduzca la página de inicio de sesión de Kron PAM. Si algo sale mal durante la etapa de handshake, Kron PAM redirige la conexión aquí.
https://{KronPAM.Address}
Para Clave de certificación SAML X509:
1-Vaya a la sección Certificados en la página de administración de ADFS, haga clic con el botón derecho en el certificado Token-Signing y haga clic en Ver certificado.
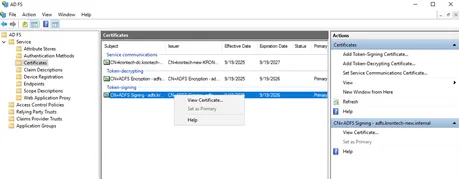
2-Abra la pestaña Details, haga clic en el botón Copiar al archivo, y haga clic en Siguiente.
3-Elija la opción "Base-64 encoded X.509 (.CER)", y haga clic en Siguiente. Elija un nombre de archivo y guarde el archivo del certificado. Abra el archivo guardado en Notepad y copie su contenido para pegarlo en la sección de certificación de Kron PAM.
No olvide editar el filtro Cors como se menciona en la sección Configuración de Azure ADEntra ID para permitir el acceso de ADFS.