Configuración del lado de ADFS
Asumimos que el rol de ADFS ya está instalado en el entorno.
1-Vaya a ADFS Management y haga clic derecho en Confianza de usuario autenticado
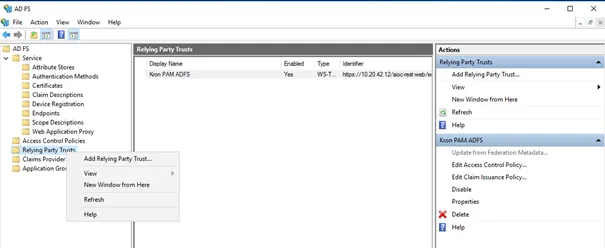
2-Haga clic en Agregar confianza de proveedor de confianza y elija la opción Consciente de las reclamaciones
3-Elija Introduzca manualmente los datos de la parte retransmisora, y haga clic en Siguiente

4-Escriba un nombre para mostrar como “Kron PAM ADFS”, haga clic en Siguiente, y omita la pantalla Configurar certificado
5-En la sección Configurar URL, elija Habilitar compatibilidad con el protocolo WebSSO SAML 2.0, y complete la URL con los siguientes datos; luego haga clic en Siguiente
"kron.pam" representa la dirección de Kron PAM en los siguientes ejemplos.
https://kron.pam/aioc-rest-web/servlet/saml/samlRecipient

6-En la sección Configurar identificadores ingrese la siguiente dirección para “Relying Party trust identifier”, haga clic en el botón Agregar, y continúe haciendo clic en Siguiente hasta el final de la configuración.
https://kron.pam/aioc-rest-web/servlet/saml/samlCheck
7-Después de completar la configuración, navegue a la página de administración y haga clic derecho en el nuevo “Relying party Trust” creado; luego haga clic en Propiedades.
8-En Propiedades, abra la pestaña “Endpoints” y haga clic en el botón Agregar SAML. Elija SAML Logout como “Endpoint type” y POST como opción “Binding”. Y como “Trusted URL” ingrese los siguientes datos; luego haga clic en OK.
https://kron.pam/aioc-rest-web/servlet/saml/samlLogout
9-Luego haga clic en el botón Solicitar para finalizar esta configuración.
10-Haga clic derecho en “Relying Party Trust” nuevamente y elija “Edit Claim Issuance Policy”
11-En la ventana que aparece, haga clic en “Add rule” y elija “Send LDAP Attribute as Claims” para la plantilla de regla de claims. Luego haga clic en Siguiente.
12-En la siguiente sección, asigne un nombre a la Claim Rule y elija la opción apropiada para su infraestructura actual. Las claims se envían al proveedor de servicios. En el siguiente ejemplo, sAMAccountName se toma de Active Directory y se envía como Name ID a Kron PAM. Si los usuarios se importan desde AD a Kron PAM sin información de dominio, la siguiente configuración debería funcionar. De lo contrario, LDAPAttribute debe elegirse en consecuencia.