Uso de MFA para la aplicación cliente móvil de Kron PAM
Kron PAM tiene MFA integrado que puede usarse como una capa secundaria de autenticación para iniciar sesión en el Kron PAM Mobile Client para sus funciones en línea (Gestión de aprobación, Geo-Fencing y Administrador de contraseñas).
Para habilitar MFA para la aplicación Kron PAM Mobile Client Application:
- El administrador y el usuario deben instalar la aplicación Kron PAM Mobile Client Application y registrar un token para recibir Offline Tokens con la aplicación Kron PAM Mobile Client Application. (Para registrar un token en la aplicación Kron PAM Mobile Client Application, seleccione el menú Offline Token > Add > Register Token).
- MFA debe estar habilitado para el grupo de usuarios mediante MFA para conexiones de Mobile Client . (Consulte las secciones Envío del código QR de MFA a los usuarios, Creación de una conexión entre Kron PAM y la aplicación cliente móvil de Kron PAM, Habilitación de la autenticación multifactor (MFA)
- Vaya a Administración > Administrador de configuración del sistema.
- Configure el parámetro mobile.application.otp.enabled como true.
Después de realizar estas configuraciones e iniciar una operación de inicio de sesión en la aplicación Kron PAM Mobile Client Application , la aplicación buscará automáticamente un Registered Token en sus Offline Tokens con el nombre que coincida con el parámetro tfa.otp.issuer. Si hay un token registrado con otro nombre, solicitará al usuario que cambie el token registrado. El usuario selecciona yes e ingresa un nuevo token en la siguiente página; la ventana redirige a la página del token para ingresar un nuevo token. Si el token coincide, el usuario puede iniciar sesión. Una vez que el valor actual de seis dígitos del Offline Token se valida con el servidor, el inicio de sesión será exitoso.
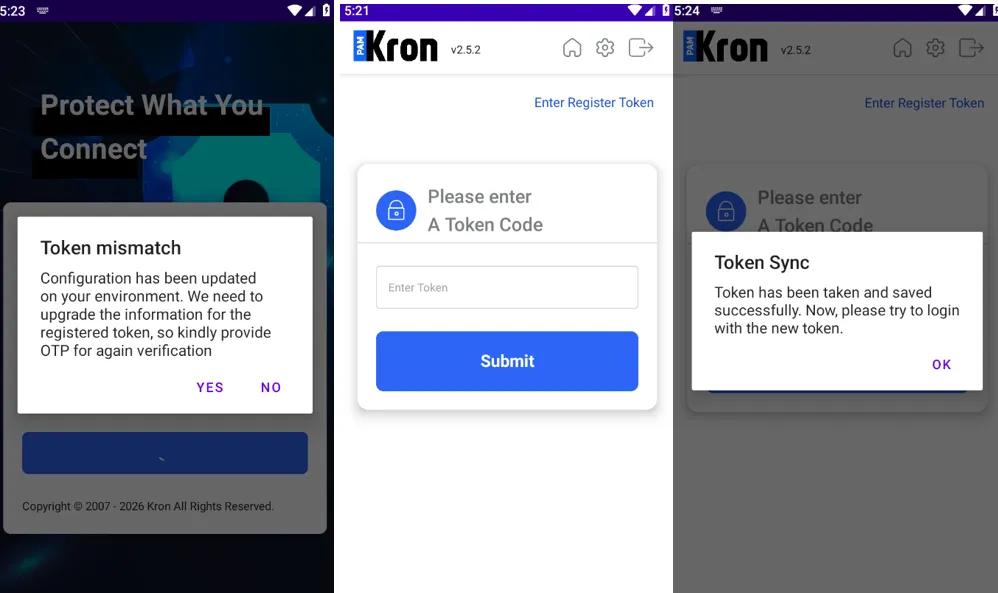
Si no hay un Registered Token en la aplicación Kron PAM Mobile Client Application y MFA está habilitado con el parámetro anterior, registrar un token también requiere autenticación multifactor. Kron PAM enviará una contraseña de un solo uso (OTP) al número de teléfono del usuario (Uso de SMS para MFA). Se le solicitará al usuario que ingrese el OTP en la aplicación Kron PAM Mobile Client Application.
La funcionalidad MFA de Kron PAM Mobile Client solo funciona con tokens registrados para garantizar que los Offline Tokens solo funcionen en una Kron PAM Mobile Client Application a la vez.