Uso de MFA para la gestión de acceso privilegiado remoto
El MFA integrado de Kron PAM puede utilizarse como una capa secundaria de autenticación para iniciar sesión en Kron PAM Remote Privileged Access Management. Para habilitar MFA para Kron PAM Remote Privileged Access Management:
- Vaya a Administration > System Configuration. Manager.
- Establezca el parámetro rap.client.otp.enabled como verdadero.
Si el parámetro está establecido en true y si MFA está habilitado para el usuario, después de que el usuario introduzca la contraseña de Kron PAM, el Remote Privileged Access Portal solicita al usuario el OTP.
Si el nuevo parámetro está establecido en false o si está establecido en true pero el OTP no está habilitado para el usuario, después de que el usuario introduzca la contraseña de Kron PAM, el Remote Privileged Access Portal muestra los dispositivos de destino sin solicitar OTP.
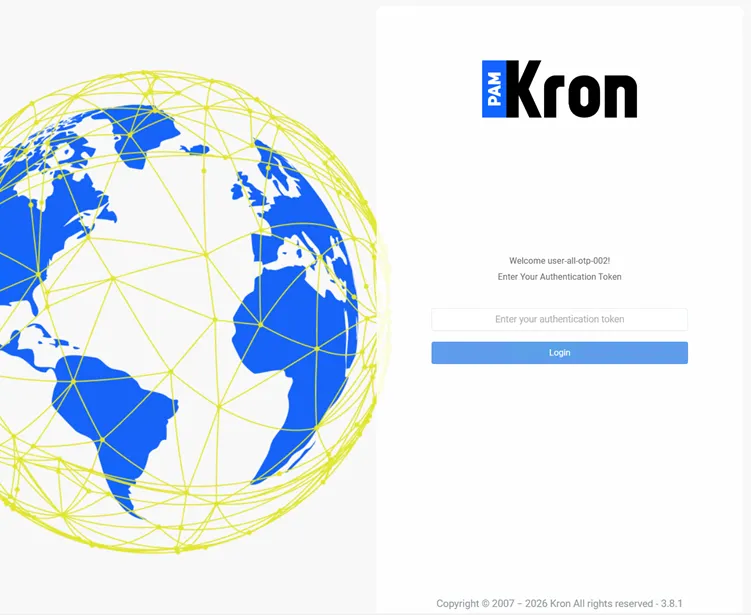
OTP solicitado para Secure Remote Access