Protección contra denegación de servicio (DoS)
Kron DAM incluye lógica integrada de limitación de tasa para detectar y mitigar intentos de Denial-of-Service (DoS) y anomalías volumétricas. Este mecanismo restringe la actividad excesiva de consultas según umbrales específicos de IP o globales de red y funciona en la capa del proxy SQL o del agente sin afectar el tráfico normal.
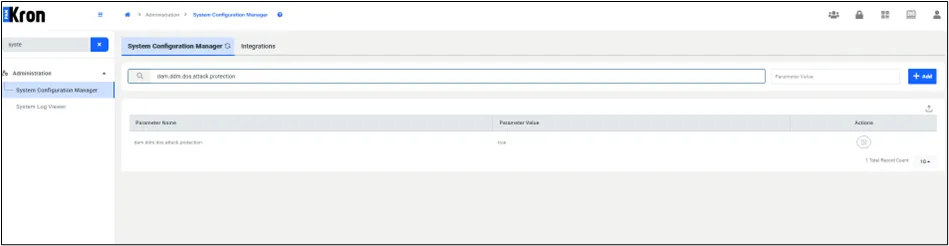
La funcionalidad está deshabilitada de forma predeterminada. Para habilitar la protección DoS, debe configurarse el siguiente parámetro maestro:
- dam.ddm.dos.attack.protection=true
Una vez habilitada, la aplicación de límites de tasa sigue estas reglas:
- Límite de tasa por IP solo se aplica cuando se habilita explícitamente configurando el parámetro correspondiente.
- Límite de tasa para toda la red siempre está activo cuando la protección está habilitada, independientemente de si se proporciona un valor personalizado.
Parámetro | Descripción | Predeterminado (si está definido) |
|---|---|---|
dam.ddm.query.rate.limit.from.single.ip | Número máximo de consultas permitidas por segundo desde una única IP de cliente | 100 |
dam.ddm.query.rate.limit.from.all.network | Tasa máxima agregada de consultas por segundo desde todas las IP | 1000 |
Si se supera un umbral:
- Acción inmediata – El proxy SQL descarta cada consulta que provocaría una violación del límite de tasa activo.
- Persistencia del bloqueo – Una IP de cliente infractora permanece bloqueada hasta que se reinicia el servicio proxy o se deshabilitan los parámetros de protección; la lista se mantiene solo en memoria y se borra al reiniciar. Solo es visible en el archivo application.log del proxy.
- Configurar dam.ddm.dos.attack.protection=false omite todo el mecanismo, dejando el entorno sin protección.