Protección contra ataques de desbordamiento de búfer
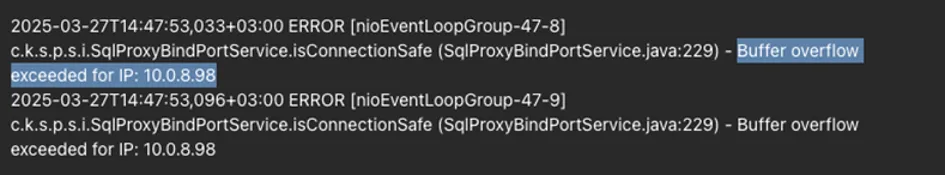
Kron DAM implementa protección contra desbordamiento de búfer en la capa de proxy SQL validando los tamaños de las solicitudes entrantes. Si una solicitud excede el límite definido de tamaño de búfer, se bloquea inmediatamente para evitar posibles ataques de desbordamiento o patrones de abuso como vectores de denegación de servicio. El mecanismo garantiza la resiliencia del sistema frente a consultas malformadas o maliciosamente grandes.
Esta función está deshabilitada de forma predeterminada. Para habilitar la protección contra desbordamiento de búfer, configure el siguiente parámetro maestro:
Parámetro | Descripción | Predeterminado |
|---|---|---|
dam.ddm.buffer.overflow.attack.protection | Habilita el mecanismo de protección contra desbordamiento de búfer. | false |
dam.ddm.buffer.overflow.limit | Tamaño máximo permitido de solicitud en bytes. No se recomiendan valores inferiores a 8192 bytes debido a los requisitos mínimos de metadatos. | 65535B |
Comportamiento y cumplimiento
· Cada solicitud SQL se evalúa en función del parámetro dam.ddm.buffer.overflow.limit.
· Si se supera el umbral, el proxy SQL descarta la solicitud inmediatamente.
· La IP del cliente infractor se bloquea hasta que se reinicie el servicio proxy o la función de protección se deshabilite explícitamente.
· Las acciones de bloqueo se registran exclusivamente en el archivo application.log.
· Configurar dam.ddm.buffer.overflow.attack.protection=false omite este control y expone el sistema a riesgos de desbordamiento de búfer.