Página de configuración de administración de TACACS+
Kron PAM utiliza su propio servidor TACACS+ para autenticar usuarios. La configuración de TACACS+ de Kron PAM puede realizarse fácilmente desde la GUI web de Kron PAM.
Para configurar TACACS+:
- Vaya a Administración > Gestión de TACACS.
- Complete todos los campos obligatorios.
- Haga clic en Guardar.
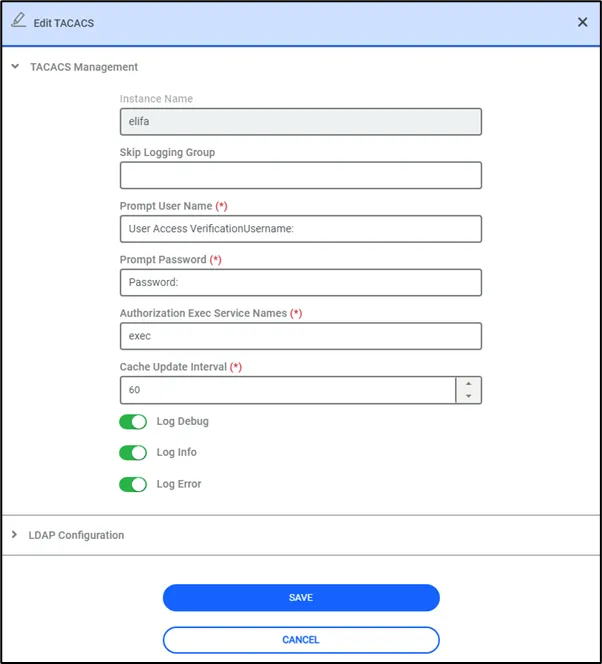
Nombre de instancia: El nombre de la instancia a la que se aplicarán las configuraciones de TACACS+.
Omitir grupo de registro: Los grupos de usuarios no se registrarán.
Solicitar nombre de usuario y contraseña: Mensaje de nombre de usuario/contraseña que se mostrará en lugar del mensaje predeterminado.
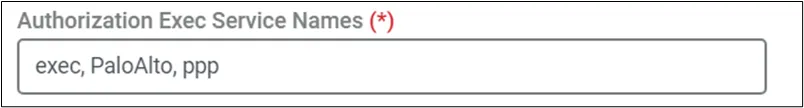
Intervalo de actualización de caché: El tiempo del intervalo de actualización de caché puede cambiarse y especificarse usando este campo. Durante este intervalo de caché, los cambios de configuración en Kron PAM no afectarán al servidor TACACS.
Configuración de registros: El nivel de registro puede cambiarse mediante las casillas de verificación. Los modos Debug, info y error están disponibles para revisar los registros.
Configuración de LDAP: Si existe una configuración LDAP en las Integrations de Kron PAM se mostrará en los ajustes de configuración LDAP. Además, pueden agregarse múltiples configuraciones LDAP usando el botón Agregar configuración .
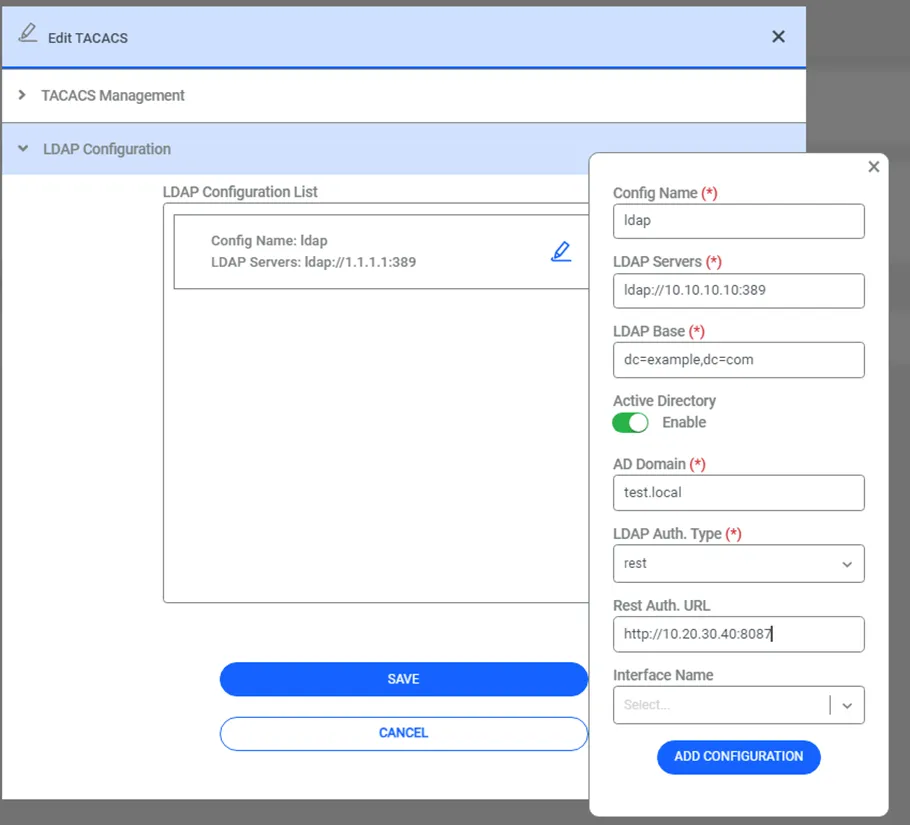
Los campos son los siguientes:
- Nombre de configuración: El nombre para coincidir con el atributo externalDirectorySource de los usuarios. Estos nombres deben coincidir con el parámetro LDAP Source Name en los ajustes de configuración LDAP de la página LDAP Manager. Por ejemplo, si hay más de dos registros de integración LDAP en un entorno con los nombres ldap1 y ldap2, los usuarios de ldap1 y ldap2 tendrán atributos externalDirectorySource como ldap1 y ldap2 respectivamente. En TACACS Manager, los Config Names deben configurarse de la misma manera para que el módulo TACACS lea el parámetro externalDirectorySource de los usuarios y los autentique desde la fuente LDAP correcta.
- Servidores LDAP: URL del servidor LDAP en el siguiente formato: ldap://10.10.10.10:389 o ldaps://10.10.10.10:636. Si hay múltiples servidores para la misma configuración LDAP, pueden definirse múltiples URL en el mismo campo, separadas por un espacio, de la siguiente manera: ldaps://10.10.10.10:636 ldaps://10.10.10.20:636. En este escenario, el módulo TACACS intentará acceder a la primera URL y, si obtiene un error de conexión, intentará acceder a la segunda, etc.
- Base LDAP: DN base LDAP (distinguished name). Ejemplo: “dc=example,dc=com”
- Active Directory: Este indicador debe habilitarse si el servidor LDAP integrado es un servidor Active Directory.
- Dominio AD: Nombre de dominio de Active Directory. Debe proporcionarse si Active Directory está habilitado.
- Tipo de autenticación LDAP: rest o ldap. ldap es la opción predeterminada y debe seleccionarse si el módulo TACACS se conecta directamente a los servidores LDAP para la autenticación. Debe seleccionarse “rest” si no existe una conexión directa entre el módulo TACACS y los servidores LDAP. (Como en los casos en que el módulo TACACS está instalado en la red del Tenant). En este caso, la autenticación se realiza a través del módulo de autenticación de the Kron PAM.
- URL de autenticación REST: La URL del módulo de autenticación, en el formato “http://10.20.30.40:8087”