Configuraciones de la interfaz gráfica de Kron PAM
Como administrador de Kron PAM:
- Cree un usuario y un grupo de usuarios. (Consulte la sección Creación de grupos de usuarios)
- Cree un grupo de dispositivos y agregue el nuevo dispositivo al grupo de dispositivos. (Consulte Gestión de dispositivos)
- Cree un Reino del grupo de dispositivos con el grupo de usuarios definido en el paso 2 y el grupo de dispositivos definido en el paso 3. (Consulte Administración de dispositivos)
- Defina la clave secreta de autenticación como globalSecretKey en las propiedades del grupo de dispositivos.
- Vaya a Administración > Configuración de RADIUS 802.1x.
- Elija un tipo de EAP (actualmente, solo PEAP está disponible)
- Complete los campos Certificate Authority PEM, Certificate Private Key PEM y Certificate Private Key Password (Esta información no tiene que ser precisa)
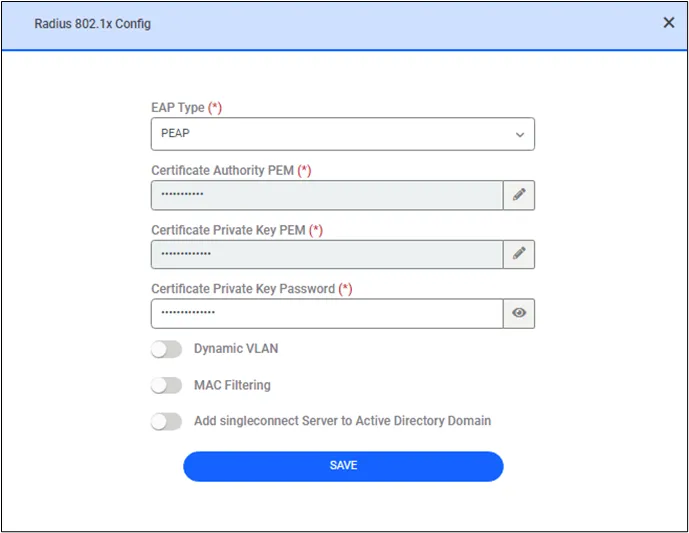
Configuración de 802.1x
- Active la opción Agregar el servidor Kron PAM a Active Directory y complete los campos necesarios.
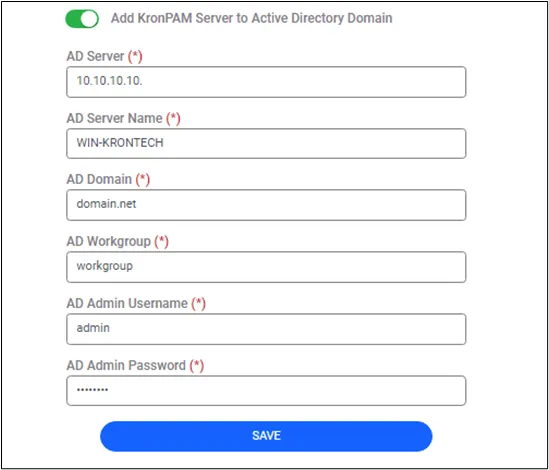
Configuración de Active Directory para MSCHAPv2