Informes de seguridad de cuentas locales de bases de datos
Una vez que un trabajo de Database Audit ha finalizado, se genera un PDF independiente para cada motor de base de datos presente en la configuración (SQL Server, Oracle, PostgreSQL, MySQL). Cada PDF sigue las mismas tres partes: Inactive Accounts, Expired Accounts y Accounts are not managed by Vault. Así, el lector puede pasar de una a otra.
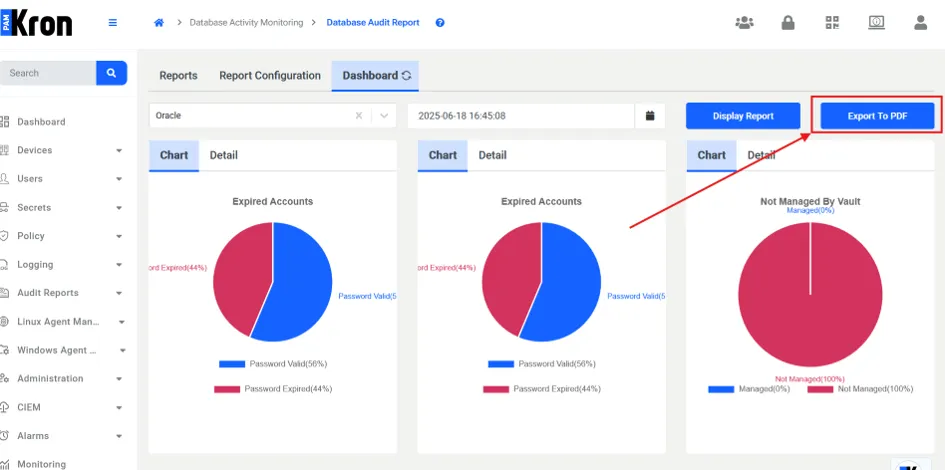
Oracle, MSSQL, PostgreSQL y MySQL tienen columnas diferentes entre sí. A continuación, se muestra la explicación de cada base de datos.
Microsoft SQL Server – Informe de seguridad de cuentas locales de base de datos
Gráfico | Interpretación | Fuente de datos |
|---|---|---|
Cuentas inactivas | El porcentaje de inicios de sesión cuyo valor de último_inicio_de_sesión supera el umbral de inactividad configurado en Seguridad ⇒ Configuración de políticas. | sys.dm_exec_sessions, sys.dm_exec_connections |
Cuentas expiradas | Inicios de sesión cuyas contraseñas han superado la antigüedad definida por el motor de políticas de contraseñas de SQL Server (password_expiration_date). | sys.sql_logins |
Cuentas no administradas por Vault | Inicios de sesión cuyas credenciales no son rotadas por Kron PAM Vault (el indicador de inscripción en Vault es falso). | Inventario de credenciales DAM |
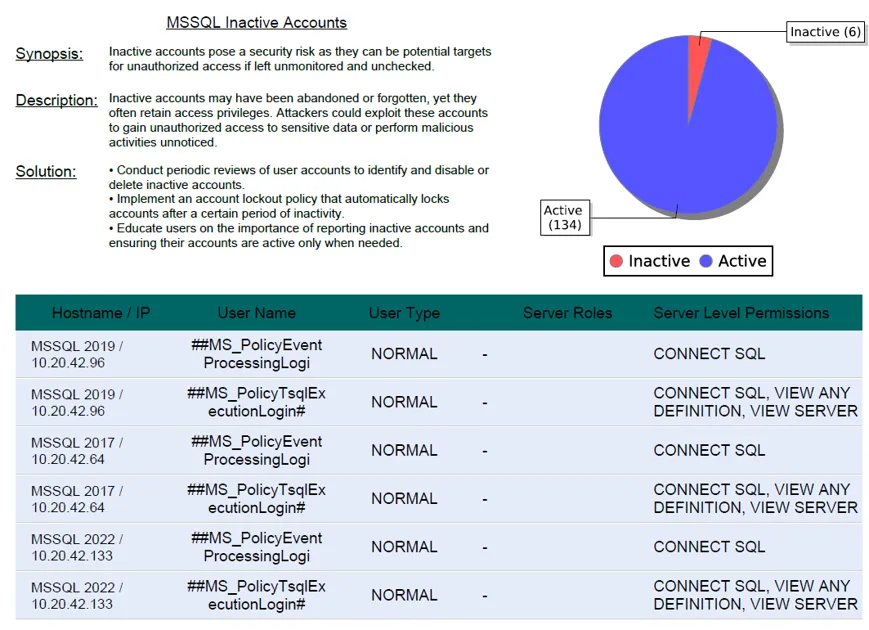
Columna | Descripción | Completo desde |
|---|---|---|
Nombre de host / Dirección IP | Nombre de instancia e IP del listener detectados por el colector. | Metadatos del colector |
Nombre de usuario | Identificador de inicio de sesión. | sys.server_principals.name |
Tipo de usuario | SYSTEM, NORMAL, WINDOWS_LOGIN, CERTIFICATE, etc. | sys.server_principals.type_desc |
Roles del servidor | Roles separados por comas otorgados en el ámbito del servidor (sysadmin, securityadmin, …). | sys.server_role_members → sys.server_principals |
Permisos a nivel de servidor | Privilegios explícitos de ámbito de servidor (CONNECT SQL, VIEW ANY DEFINITION, …). | sys.server_permissions |
Oracle – Informe de seguridad de cuentas locales de base de datos
Gráfico | Interpretación | Fuente de datos |
|---|---|---|
Cuentas inactivas | Usuarios cuyo LAST_LOGIN es anterior a la ventana de inactividad. | dba_users |
Cuentas expiradas | Usuarios cuyo indicador PASSWORD_EXPIRE está establecido o cuyo tiempo de vida de la contraseña ha finalizado. | dba_users, límites de perfil |
Cuentas no administradas por Vault | Usuarios cuyas contraseñas están fuera de la administración de Kron PAM Vault. | Inventario de credenciales DAM |
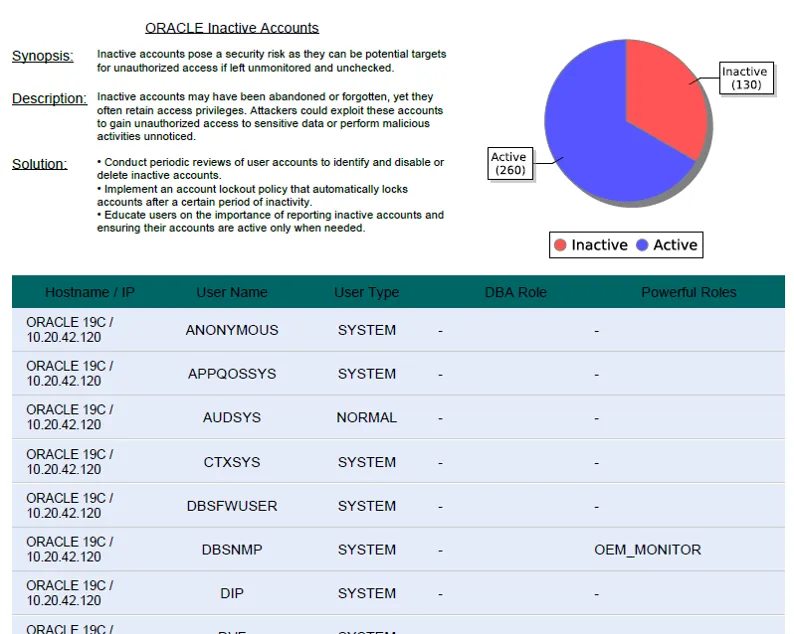
Columna | Descripción | Completado desde |
|---|---|---|
Nombre de host / Dirección IP | Servicio de base de datos (o SCAN para RAC) más IP del listener. | Metadatos del collector |
Nombre de usuario | Usuario/esquema de Oracle. | dba_users.username |
Tipo de usuario | SYSTEM, NORMAL, SUPER (para cuentas de tipo SYS). | dba_users.account_status + verificación de rol |
Rol DBA | Muestra DBA cuando el rol está otorgado; de lo contrario, “–”. | dba_role_privs |
Roles poderosos | Unión de roles de alto impacto (por ejemplo, AQ_ADMINISTRATOR_ROLE, OEM_MONITOR). | dba_role_privs |
PostgreSQL – Informe de seguridad de cuentas locales de base de datos
Los tres gráficos reflejan la semántica de MSSQL/Oracle, calculada a partir de pg_authid.rolvaliduntil (expiración) y el seguimiento de inactividad de DAM.
Columna | Descripción | Completado desde |
|---|---|---|
Nombre de host / Dirección IP | Identificador del servidor e IP de la interfaz. | Metadatos del collector |
Nombre de usuario | Nombre del rol. | pg_roles.rolname |
Tipo de usuario | SISTEMA (roles de catálogo), NORMAL (definidos por el cliente), SÚPER (si rolsuper). | Indicadores de pg_roles |
Privilegios | Atributos de rol agregados: superusuario, crear bases de datos, crear roles, replicación, puede iniciar sesión, heredar derechos. | Derivado de las columnas Boolean de pg_roles |
No se agregan párrafos adicionales; todos los atributos del rol se comprimen en la columna Privilegios.
MySQL – Informe de seguridad de cuentas locales de base de datos
Los tres gráficos reflejan la semántica de MSSQL/Oracle.
Columna | Descripción | Completado desde |
|---|---|---|
Nombre de host / Dirección IP | Identificador del servidor e IP de la interfaz. | Metadatos del colector |
Nombre de usuario | Nombre del rol. | mysql.user.User, mysql.user.Host |
Tipo de usuario | Atributos agregados del rol: superusuario, crear bases de datos, crear roles, replicación, puede iniciar sesión, heredar derechos. | Inspección de indicadores y nombres en mysql.user |
No se agregan párrafos adicionales; todos los atributos del rol se comprimen en la columna Privilegios.