Informe del escáner de vulnerabilidades
El informe Vulnerability Scanner Report ayuda a supervisar vulnerabilidades de seguridad en sistemas de bases de datos mediante el seguimiento de CVE (Common Vulnerabilities and Exposures) conocidos en bases de datos como PostgreSQL, Oracle, MSSQL y otras.
- Navegue a Database Activity Monitoring > Escáner de vulnerabilidades.
- Abra la pestaña Configuración del informe.
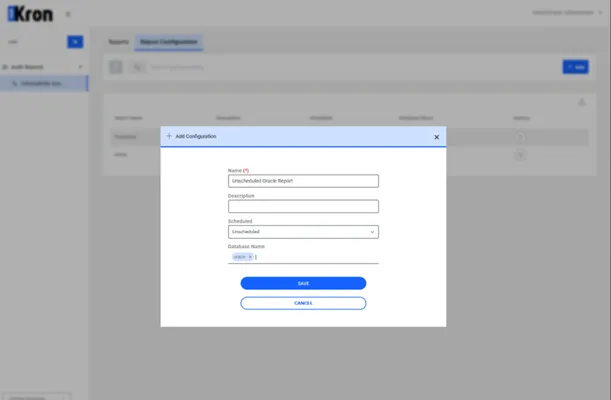
- Complete los campos necesarios para crear una configuración de informe. El trabajo del informe puede ejecutarse manualmente o programarse para ejecutarse periódicamente.
Para ejecutar el informe manualmente, haga clic en el botón del menú emergente Opciones y seleccione Ejecutar.
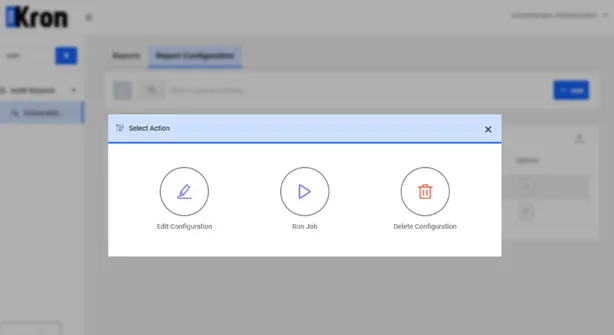
Una vez que el trabajo se complete, los informes aparecerán en la pestaña Reports. Para ver los informes:
- Navegue a Informe de vulnerabilidad
- Abra la pestaña “Informes”.
- Haga clic en el botón del menú desplegable Options y seleccione "Mostrar detalles".
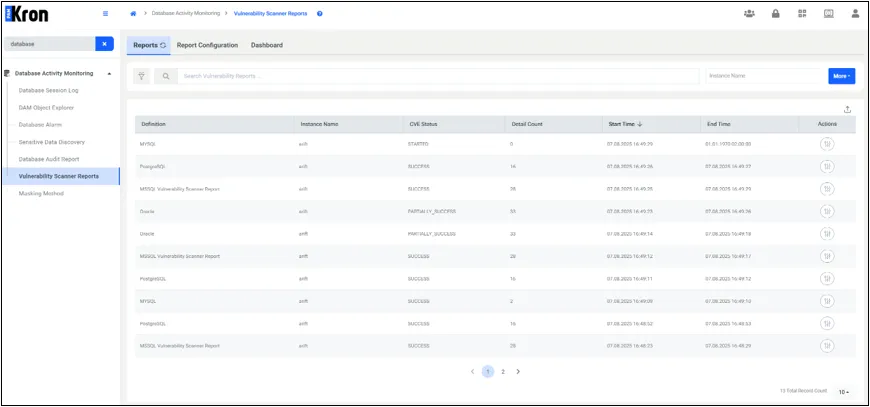
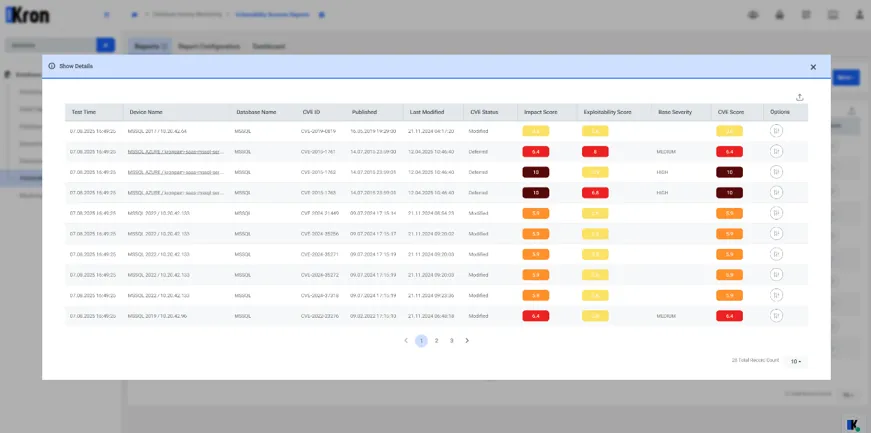
Este informe ayuda a los administradores de bases de datos a supervisar los CVE y sugiere actualizaciones para mitigar las vulnerabilidades identificadas, mejorando la seguridad de los sistemas de bases de datos.
Al mantener una gestión de vulnerabilidades actualizada, las organizaciones pueden minimizar las brechas de seguridad y garantizar la integridad de sus datos.
Informes programados de Vulnerability Scanner
Los informes programados en Vulnerability Scanner permiten realizar análisis regulares y automatizados basados en programaciones predefinidas. Esto garantiza una supervisión continua de los CVE dentro de los sistemas de bases de datos registrados, facilitando respuestas oportunas ante posibles vulnerabilidades.
- Navegue a Informes de vulnerabilidades.
- Abra la pestaña Configuración del informe.
- Haga clic en Add Scheduled Configuration.
- Complete los campos necesarios para definir la configuración del análisis y la programación.
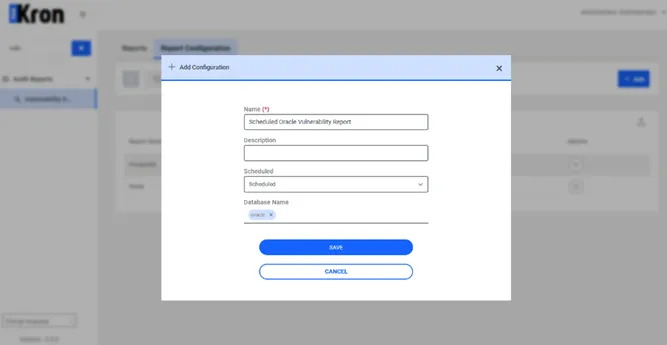
Job Scheduler se utiliza para gestionar y activar tareas programadas automáticamente según condiciones definidas, que pueden incluir horarios o eventos específicos.
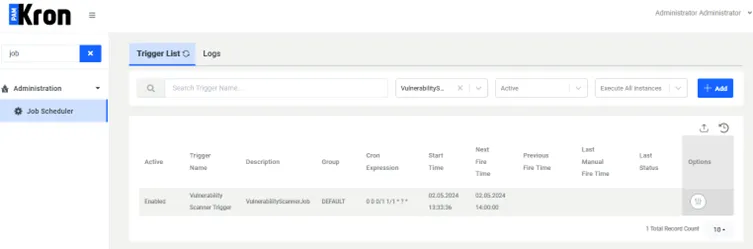
- Vaya a Administración > Programador de tareas.
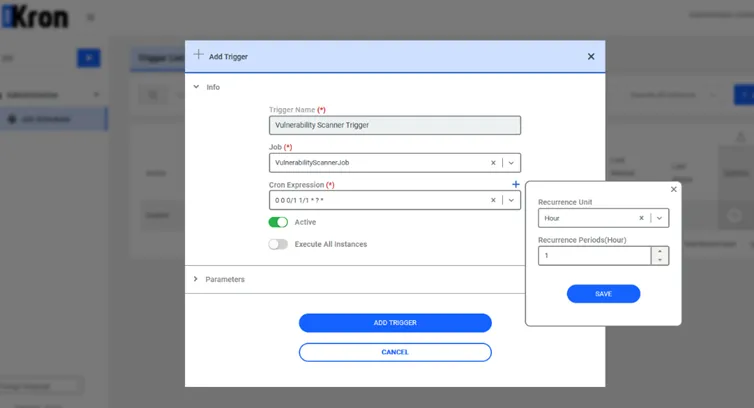
- En la subpágina Trigger List, haga clic en Agregar activador.
- Seleccione VulnerabilityScannerJob.
- Agregue una expresión Cron para que el trabajo se ejecute con una recurrencia de 1 hora.
- Asegúrese de que el botón Active esté habilitado para activar el trabajo.
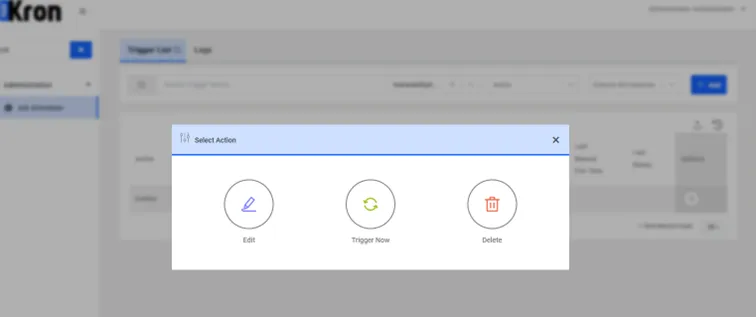
Para garantizar que los trabajos programados funcionen correctamente, active manualmente y configure expresiones cron en Job Scheduler. Acceda a esto mediante Administración > Programador de tareas, donde puede activar VulnerabilityScannerJob. Confirme la ejecución verificando la respuesta inmediata para las activaciones manuales y valide las expresiones cron observando las ejecuciones programadas.