Definición rápida de LDAP/AD
Para usar el Asistente de Configuración de Kron PAM para configurar una integración LDAP/Active Directory:
- Navegue a Administración > Administrador de Configuración del Sistema > Integraciones > Integración Ldap.
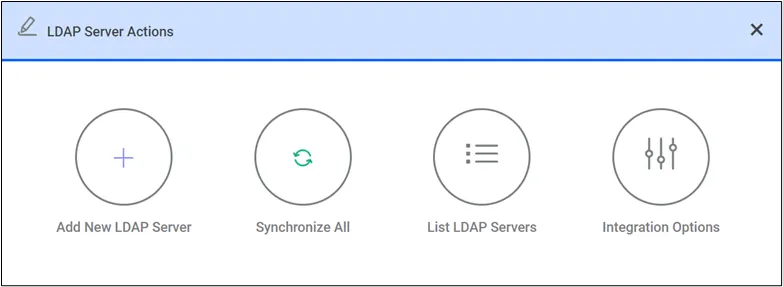
- Haga clic en Agregar nuevo servidor Ldap.
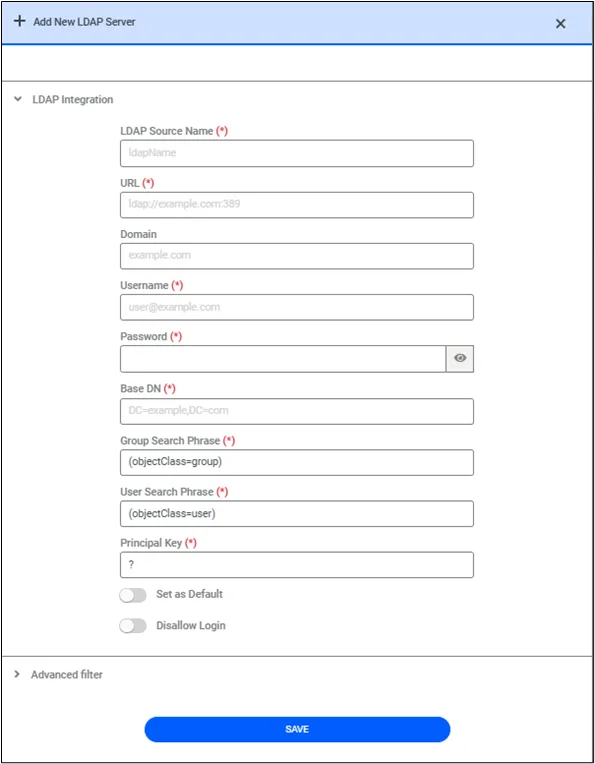
- Ingrese los parámetros de configuración relacionados:
- Nombre de la fuente LDAP: Se debe definir un nombre diferente para cada LDAP, como ldap1, ldap2, etc.
- URL: Dirección IP y número de puerto de LDAP.
- Dominio: Dominio LDAP.
- Nombre de usuario: credenciales de usuario de solo lectura para obtener la información de la lista de usuarios .
- Contraseña: la contraseña del nombre de usuario
- DN base: área de grupo LDAP o unidad organizativa
- Fase de búsqueda de grupo: La fase de búsqueda de los grupos de usuarios importados debe proporcionarse como (objectClass=group)
- Fase de búsqueda de usuarios: La fase de búsqueda de los usuarios importados debe proporcionarse como (objectClass=user)
- Clave principal: Representa la información del usuario que se envía a AD para autenticación. Por ejemplo, si usa solo el signo de interrogación(?), solo se envía el nombre de usuario a AD para autenticación, pero si usa el dominio después del signo de interrogación (?domain.com), la consulta envía el nombre de usuario con el dominio.
- Siga estos pasos para cada definición LDAP.
- Haga clic en el botón Guardar.
Cuando la opción No permitir inicio de sesión está habilitada, los usuarios importados mediante Integración LDAP no
podrán iniciar sesión usando su nombre de usuario y contraseña de AD.
Configuración avanzada
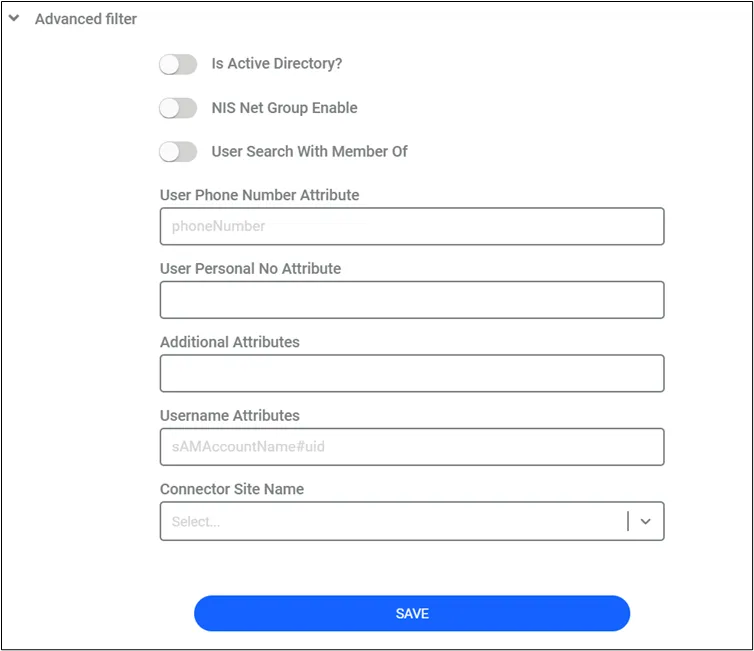
¿Es Active Directory: Si la cuenta LDAP es un Windows Active Directory, debe configurarse como SÍ.
Habilitar grupo de red NIS: Este parámetro solo se aplica a un LDAP Oracle 11g. El valor se puede establecer como SÍ o N.º El valor predeterminado es NO. En un LDAP Oracle, puede haber una entrada netgroup definida por objectClass con el valor nisNetGroup. Si el valor es TRUE, habilita la importación de usuarios con la propiedad netgroup.
Búsqueda de usuario con miembro de: Si los usuarios tienen el atributo MemberOf en el servidor LDAP, este parámetro puede establecerse en Sí para importar usuarios. De forma predeterminada, el atributo Members en el grupo de usuarios se usa para importar usuarios.
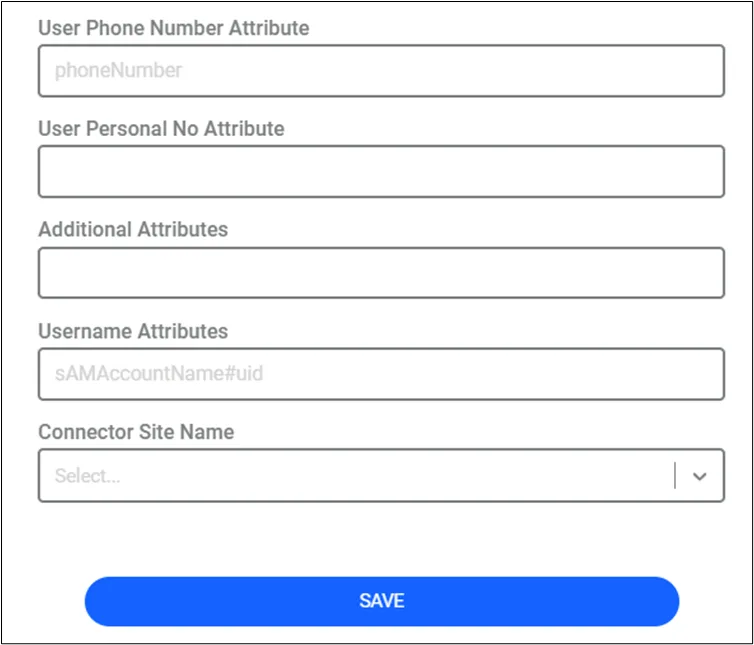
Atributo del número de teléfono del usuario: Kron PAM puede enviar SMS a los usuarios utilizando la propiedad phoneNumber de los usuarios. Al agregar usuarios desde AD/LDAP, los atributos que se deben consultar primero deben incluirse en este parámetro avanzado para completar la propiedad número de teléfono del usuario. Se pueden definir múltiples atributos. Comenzando desde el primer atributo definido, la propiedad de usuario phoneNumber se completa con el primer atributo que tenga un valor.
Usuario personal sin atributo: Al agregar usuarios desde AD/LDAP, los atributos que se deben consultar primero deben incluirse en este parámetro avanzado para completar la propiedad No personal del usuario. Se pueden definir múltiples atributos. Comenzando desde el primer atributo definido, la propiedad de usuario No personal (personal_id en la base de datos) se completa con el primer atributo que tenga un valor.
Atributos adicionales: Se pueden agregar atributos adicionales con un separador de coma (,) sin espacio. Por ejemplo: userPrincipalName,objectClass,ubaThreshold
Nombre del sitio del conector: Si está utilizando la función Tenant Connector, debe seleccionar el nombre del sitio remoto.
Normalmente, los atributos de usuario LDAP se toman de AD y se completan según corresponda para un usuario, pero el atributo de correo electrónico es una excepción. Si el atributo de correo electrónico es necesario para un usuario LDAP sin un valor de correo electrónico en AD, este atributo se puede completar en la pantalla Propiedades del usuario. Si el atributo de correo electrónico se completa en AD, el trabajo de sincronización LDAP sobrescribe esta propiedad de correo electrónico.
El atributo Manager se agrega automáticamente a las propiedades del usuario cuando se importa LDAP. Sin embargo, es obligatorio importar los administradores de usuarios de AD a Kron PAM. Si los administradores de AD no se importan, el atributo Manager no se agregará a las propiedades del usuario.
Los atributos se muestran en la ventana Propiedades del usuario de la siguiente figura.