Integración LDAP/AD
Kron PAM permite la integración de LDAP/Active Directory con varias opciones de integración.
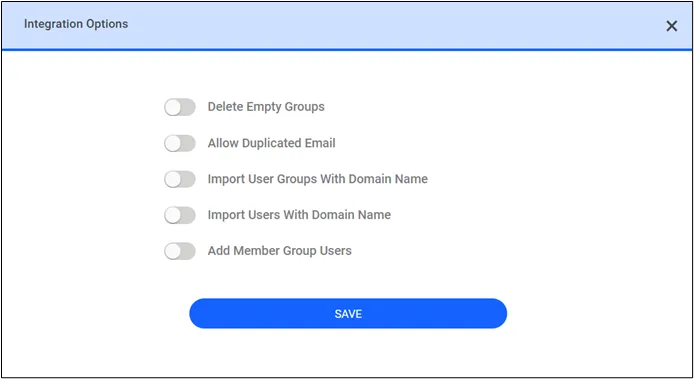
- Haga clic en las Opciones de integración.
- Editar botón.
- Seleccione la opción de integración deseada y haga clic en Guardar.
- Haga clic en el botón Sincronizar todo para importar usuarios LDAP.
Eliminar grupos de usuarios vacíos: Si esta opción está seleccionada, los grupos de usuarios LDAP vacíos se eliminan de Kron PAM.
Permitir correo electrónico duplicado: Permite importar usuarios incluso si los usuarios tienen la misma dirección de correo electrónico. Si esta opción no está seleccionada, solo se importará un usuario con una dirección de correo electrónico única.
Importar usuarios con nombre de dominio: Este valor puede establecerse como VERDADERO o FALSO. Si el valor es VERDADERO, se importan los usuarios del nombre de dominio KronPAM\testuser o [email protected]. Si el parámetro se establece como VERDADERO, el valor de userPrincipalName debe agregarse a la definición de LDAP.
Separador: El valor puede establecerse como “\” o “@”. El separador preferido se utiliza para importar usuarios desde AD con el nombre de dominio. (Ejemplo: KronPAM\testuser o [email protected]). El valor predeterminado es "\".
Importar grupos de usuarios con nombre de dominio: Este valor puede establecerse como VERDADERO o FALSO. Si el valor es VERDADERO, se importan los grupos de usuarios con el nombre de dominio KronPAM\TestuserGroup.
Nombre del parámetro | Valor de parámetro de ejemplo |
|---|---|
sc.integration.ldap.baseDN_0 | DC=SingleConnectlab,DC=net |
sc.integration.ldap.baseDN_1 | DC=SingleConnect,DC=com |
sc.integration.ldap.domain_0 | SingleConnectlab.net |
sc.integration.ldap.domain_1 | SingleConnect.com |
sc.integration.ldap.eid_0 | |
sc.integration.ldap.eid_1 | |
sc.integration.ldap.group.import.with.domain.name | TRUE |
sc.integration.ldap.group.search.phrase_0 | (objectClass=group) |
sc.integration.ldap.group.search.phrase_1 | (objectClass=group) |
sc.integration.ldap.password_0 | ? |
sc.integration.ldap.principal_1 | ? |
sc.integration.ldap.source.name_0 | Ldap |
sc.integration.ldap.source.name_1 | ldap2 |
sc.integration.ldap.url | ldap://10.20.30.40#ldap://10.20.30.41 |
sc.integration.ldap.user.additional.attributes_0 | userPrincipalName |
sc.integration.ldap.user.additional.attributes_1 | userPrincipalName |
sc.integration.ldap.user.import.with.domain.name | TRUE |
sc.integration.ldap.user.search.phrase_0 | (objectClass=user) |
sc.integration.ldap.user.search.phrase_1 | (objectClass=user) |
Después de definir los parámetros anteriores, aplique los pasos descritos en las secciones Agregar usuarios automáticamente o Activar manualmente el trabajo de sincronización LDAP.
Agregar usuarios del grupo miembro: Si este interruptor está activado, los usuarios de los subgrupos agregados al grupo principal creado en AD se importarán.