Asignación de credenciales de Kron PAM a cuentas del sistema de destino
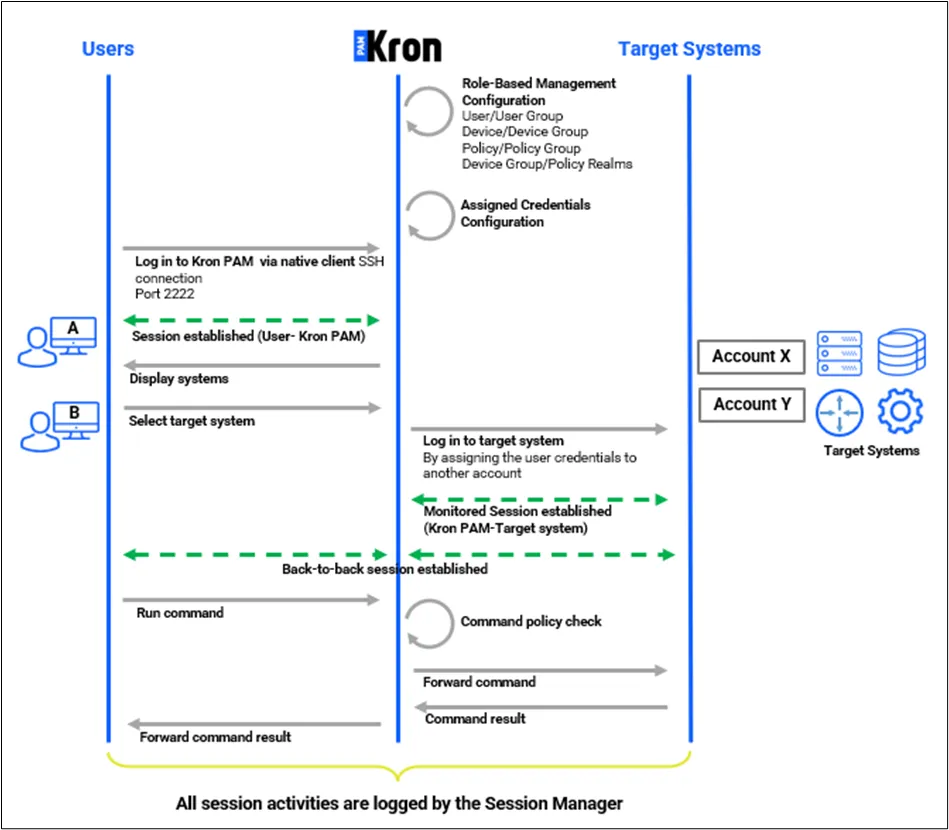
En algunos casos, hay más de una cuenta de usuario privilegiado en el sistema de destino y diferentes grupos de usuarios utilizan diferentes cuentas privilegiadas para iniciar sesión en ellos. La función Assigned Credential relaciona a los usuarios de Kron PAM con diferentes usuarios del dispositivo de destino desde el Bóveda de contraseñas.
En el siguiente ejemplo, el Usuario A quiere conectarse al sistema de destino con la Cuenta X y el Usuario B quiere conectarse al dispositivo de destino con la Cuenta Y. En este caso, el Usuario A está asignado a la Cuenta X y el Usuario B está asignado a la Cuenta Y.
Se deben seguir los siguientes pasos para configurar la función Assigned Credentials y habilitar su uso para un grupo de dispositivos.
Este grupo de dispositivos debe agregarse previamente a un reino de dispositivos con el grupo de usuarios que incluya a los usuarios.
- Inicie sesión en la Web GUI de Kron PAM como administrador.
- Vaya a Dispositivos > Inventario > Grupos de dispositivos.
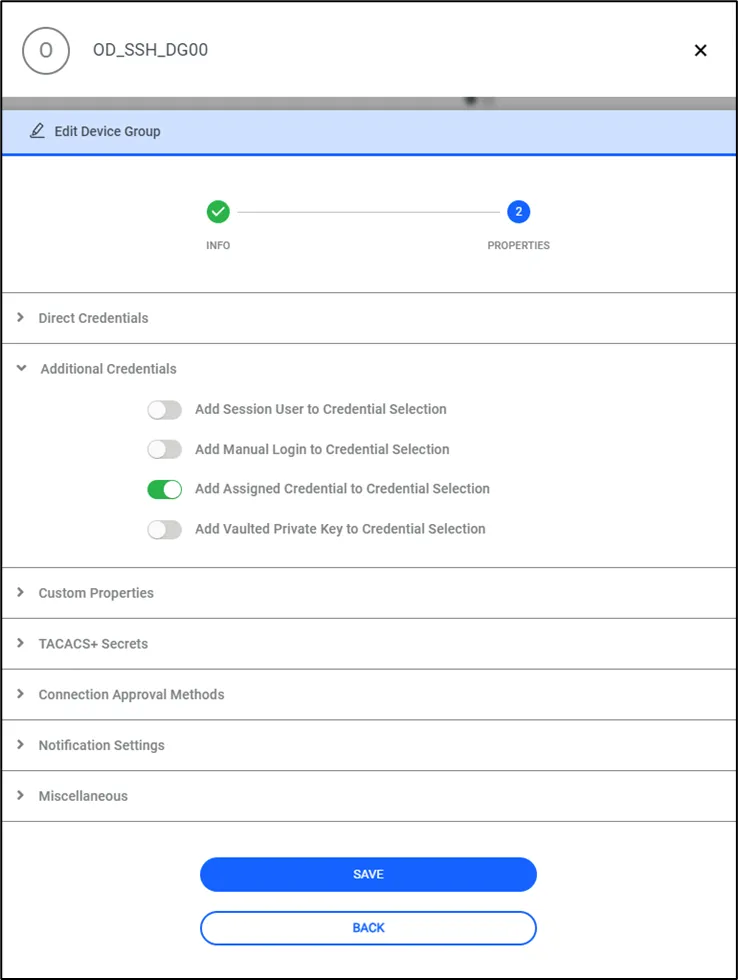
- Haga clic en el Device Group deseado y seleccione Propiedades.
- Haga clic en los botones Editar y luego Siguiente .
- En Credenciales adicionales active la propiedadAgregar credencial asignada a la selección de credenciales.
Para configurar las credenciales asignadas para diferentes usuarios, guarde las cuentas en el Vault antes de hacer cualquier otra cosa. Después de guardar estas cuentas, siga estos pasos:
- Inicie sesión en la Web GUI de Kron PAM como usuario administrador.
- Configure la cuenta del Vault para el sistema de destino.
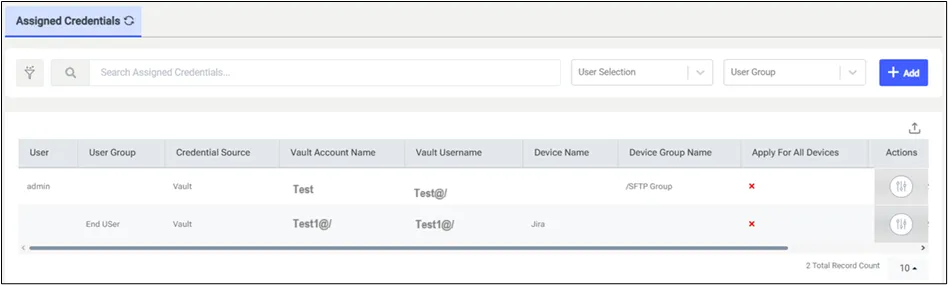
- Vaya a Usuario > Credencial asignada.
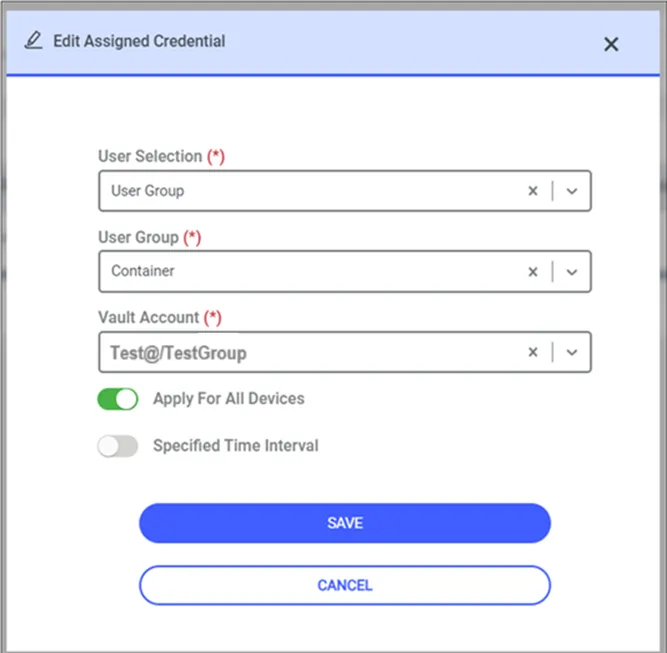
- Haga clic en el botón Agregar y continúe con Selección de usuario y Seleccionar cuenta de bóveda el usuario de Kron PAM como User y la cuenta del Vault como Cuenta de Vault.
- Haga clic en el botón Guardar .
Una vez completados estos pasos, las credenciales asignadas se utilizarán para la conexión siempre que los usuarios definidos intenten abrir una sesión SSH.
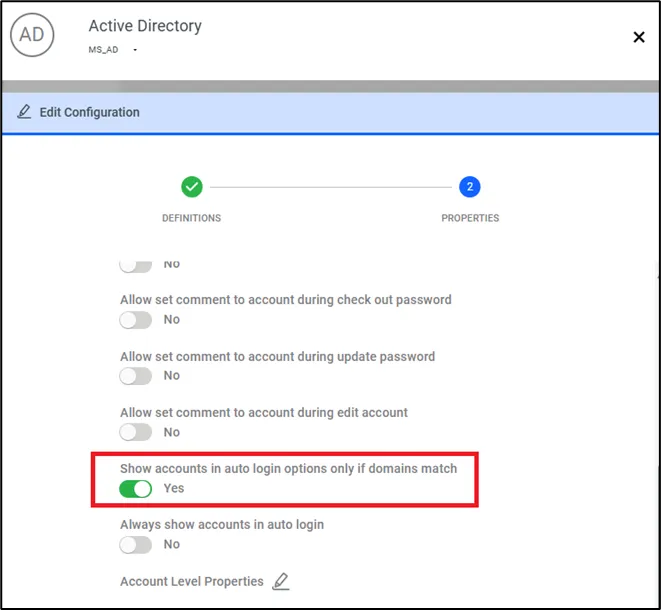
Para listar solo las cuentas que coincidan con el dominio correspondiente al listar usuarios desde la cuenta del Vault antes de la sesión SSH, siga estos pasos:
- Vaya a Secretos > Configuración
- Seleccione Directorio Activo > Varios
- Configure Mostrar cuentas en las opciones de inicio de sesión automático solo si los dominios coinciden
- Vaya a Conexión y complete LDAP base DN de acuerdo con el dominio.
- Vaya a Dispositivos > Inventario > Dispositivo relacionado > Propiedades personalizadas.
- Agregue el parámetro auth.domain con el nombre de dominio LDAP.
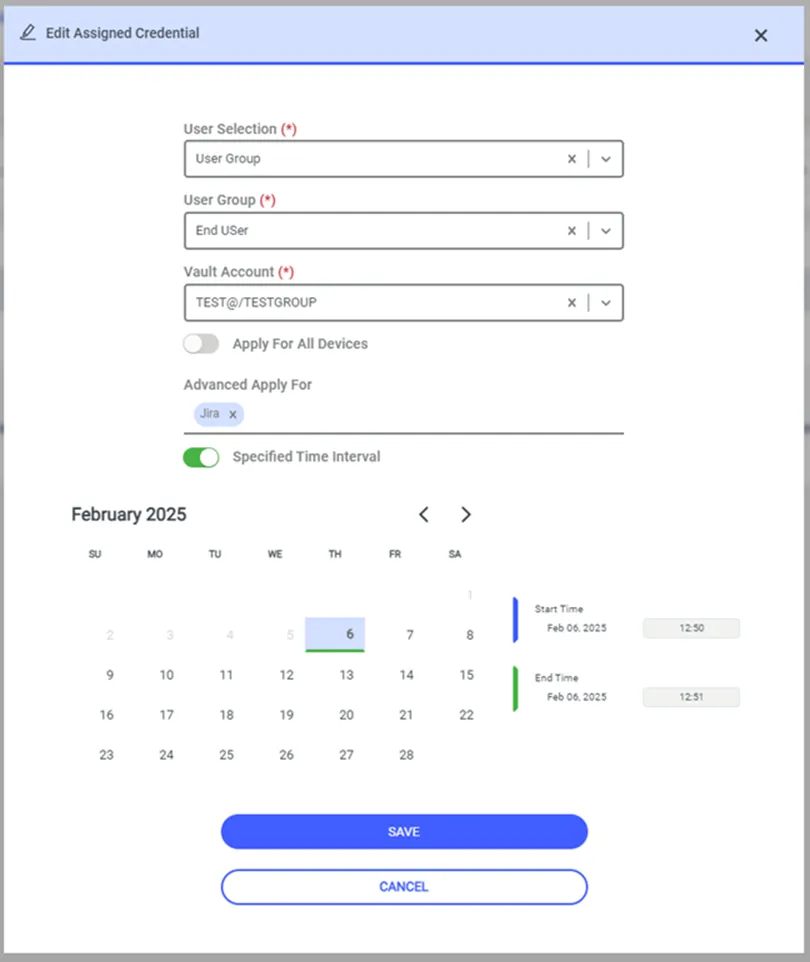
La opción Intervalo de tiempo especificado en la pantalla Credencial asignada permite conectarse y realizar acciones para las cuentas de Vault definidas en los servicios Solicitud remota, Proxy SSH, y Proxy HTTP dentro de un intervalo de tiempo específico. Una vez que el tiempo haya expirado, la asignación de credenciales finalizará y la cuenta no aparecerá entre las opciones de conexión.