Uso de MFA para conexiones RDP
Para activar MFA para una conexión RDP:
El administrador y los usuarios tienen el código QR, instalaron la aplicación Kron PAM Mobile Client Application, escanearon el código QR con la aplicación Kron PAM Mobile Client Application, y OTP está habilitado para el grupo de usuarios que utilizará MFA para conexiones RDP (consulte las secciones Envío del código QR de MFA a los usuarios, Creación de una conexión entre Kron PAM y la aplicación cliente móvil de Kron PAM, Habilitación de la autenticación multifactor (MFA) )
- Inicie sesión en Kron PAM Interfaz gráfica web.
- Vaya a Administración > Administrador de configuración del sistema.
- Configure estos parámetros obligatorios: sc.rdp.connection.otp.enabled=true (contraseña de un solo uso habilitada para conexiones RDP) sc.rdp.otp.cache.enabled=true (Si el parámetro de caché está activado, después de ingresar un MFA no se le solicitará OTP al usuario durante la duración de la caché) sc.rdp.otp.cache.seconds=240 (duración de la caché de OTP en segundos)
- Después de estas configuraciones, a un usuario que pertenezca a un grupo de usuarios habilitado se le solicitará un token al iniciar sesión en un servidor RDP. Tenga en cuenta que puede ser necesario reiniciar la GUI, especialmente para los cambios en la caché OTP para RDP: sudo systemctl restart pam-gui
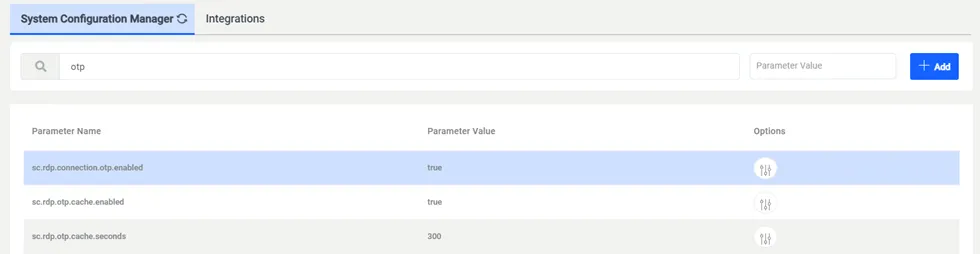
Uso de MFA para establecer una conexión RDP