Pestaña de definición de grupos de usuarios
El Grupo de usuarios está en el Menú de usuario. Los User Groups pueden crearse, editarse y eliminarse desde esta página. Las funciones de User Group se tratan en esta sección.
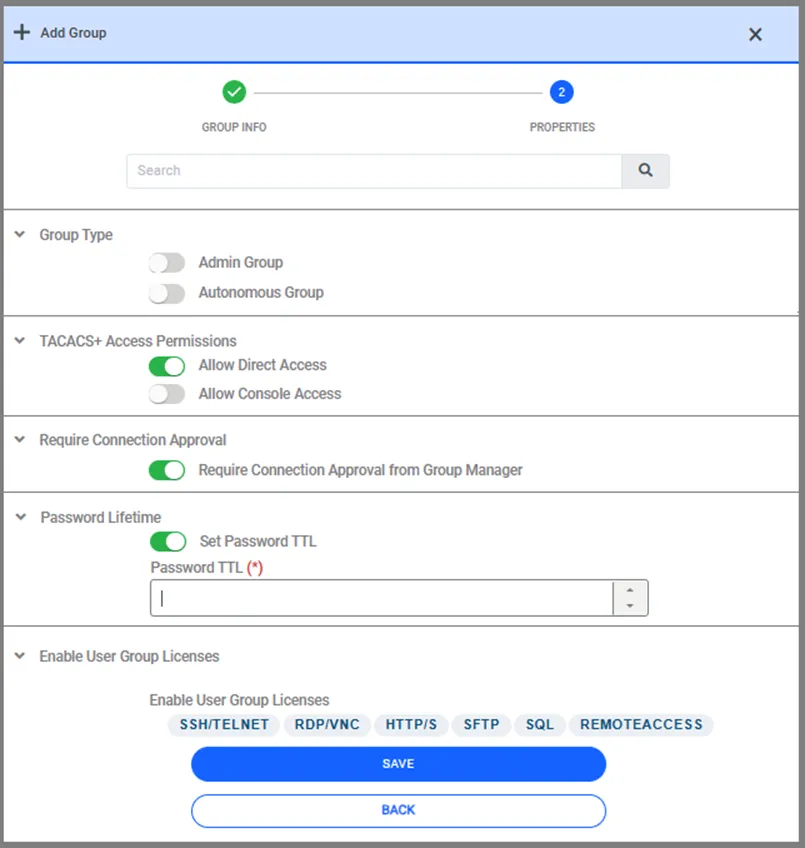
Tipo de grupo: Este panel incluye 2 tipos. Grupo Administrador: Esta casilla asigna derechos de administrador al grupo. Grupo autónomo: Esta casilla define el grupo de usuarios autónomos (p. ej., usuarios de scripts). Los usuarios de este grupo pueden excluirse en los registros RADIUS para evitar crear una sobrecarga de registros. Las contraseñas de estos usuarios nunca expiran
Permisos de acceso TACACS+: Acceso directo: Cuando Kron PAM está configurado como un servidor AAA o TACACS+ para dispositivos con AAA con protocolo TACACS+, la casilla “Direct Access” debe estar seleccionada. Todas las conexiones deben pasar por Kron PAM. Acceso a consola: Similar al permiso “Direct Access”, esta casilla otorga acceso a consola a los dispositivos AAA y TACACS+.
Tiempo de vida de la contraseña: Establecer TTL de contraseña: Define si se utiliza TTL para el grupo correspondiente. TTL de contraseña (días): Define el tiempo máximo permitido para el uso de contraseñas para los usuarios del grupo de usuarios configurado. Cuando la contraseña de un usuario alcanza su TTL, se le obliga a cambiarla la próxima vez que inicie sesión. Configurar esta función en “s ”-1" significa que la contraseña de los usuarios de este grupo nunca expirará. Si este valor se establece en “o”"0" (cero) o se deja vacío, el grupo de usuarios y, en consecuencia, los usuarios, se ignorarán durante el control de expiración de contraseñas. Al establecer el parámetro del sistema en "notify.user.before.TTL.password.expire," los usuarios pueden recibir notificaciones por correo electrónico una cierta cantidad de días antes de la fecha de expiración de su contraseña.
Requerir aprobación de conexión: Requerir aprobación de conexión del administrador del grupo: Define si se utilizará el proceso de aprobación de conexión.
Habilitar licencia de grupo de usuarios: Determina si los protocolos que utilizará el grupo correspondiente se activarán o no. La condición de prioridad para estos protocolos seleccionados es que se haya realizado la definición de licencia.