Permisos de cuenta de Password Vault
Los administradores de Kron PAM pueden asignar diferentes niveles de autorización a distintos grupos de usuarios o usuarios para las cuentas de Password Vault. Por ejemplo, un grupo de usuarios o un usuario puede obtener derechos de control total para una cuenta de Password Vault, mientras que otro grupo de usuarios u otro usuario puede tener derechos solo de listado. Para establecer permisos para las cuentas de Password Vault:
- Navegue a Secretos > Bóveda.
- Abra la pestaña Bóveda .
- Seleccione la cuenta para la que desea establecer permisos, haga clic en el botón Opciones y seleccione Permisos.
- Seleccione el usuario o grupo de usuarios y los tipos de permisos.
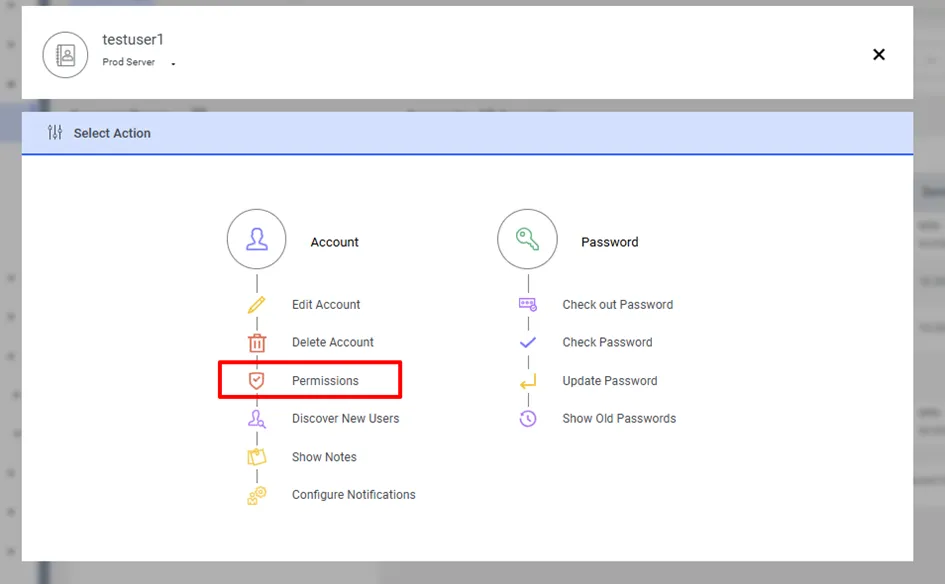
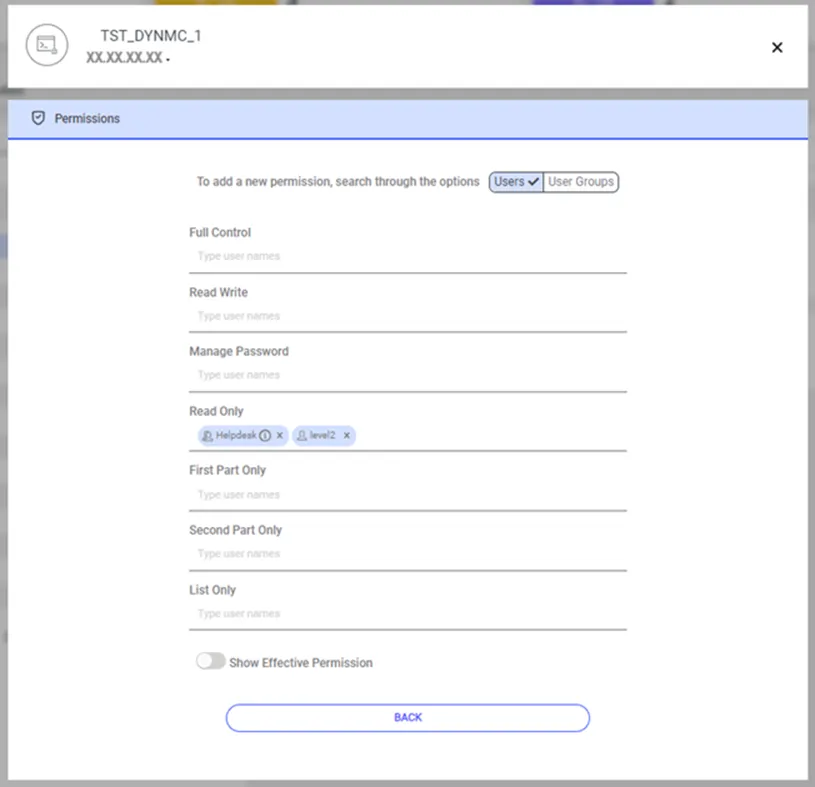
En las líneas de permisos listadas en la pantalla, es posible seleccionar qué usuario o grupo de usuarios tendrá los permisos correspondientes.
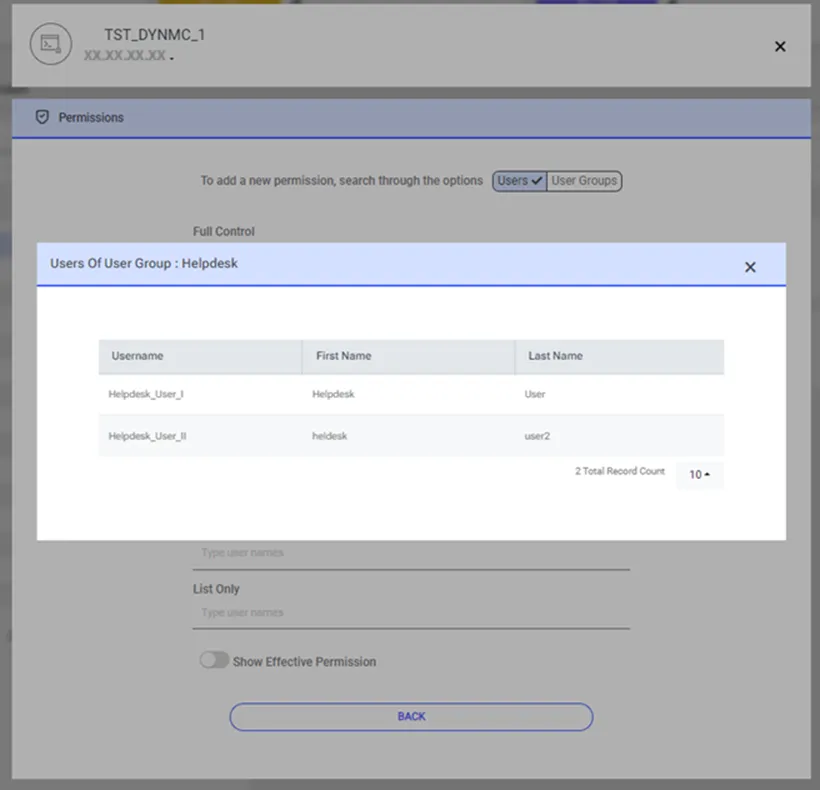
Para listar los usuarios contenidos en un grupo de usuarios agregado, puede hacer clic en el pequeño botón ℹ️ junto al nombre del grupo.
Tipos de permisos:
LIST_ONLY: Para otorgar únicamente la autoridad de ver la cuenta en Password Vault.
READ_ONLY_FIRST_PART: Para otorgar únicamente la autoridad de ver la primera mitad de la contraseña de Password Vault.
READ_ONLY_SECOND_PART: Para otorgar únicamente la autoridad de ver la segunda mitad de la contraseña de Password Vault.
READ_ONLY: Para otorgar únicamente la autoridad de ver la contraseña de Password Vault.
ADMINISTRAR_CONTRASEÑA: Para otorgar únicamente la autoridad de administrar la contraseña de Password Vault.
LECTURA_ESCRITURA: Para otorgar permiso de control total, excepto para la opción Permissions.
FULL_CONTROL: Para otorgar control total. Se aplica a administradores de esta cuenta de Password. Estos usuarios tienen autoridad total para acciones como restablecer/cambiar la contraseña y otorgar permisos a otros usuarios para operaciones.
Se pueden asignar múltiples permisos a un grupo de usuarios o usuario. Según los niveles de permisos, los usuarios accederán a las cuentas con el permiso más alto, con esos derechos.
Un usuario puede ser miembro de múltiples grupos de usuarios con diferentes derechos. En este caso, se aplicará el siguiente orden de permisos:
FULL_CONTROL > READ_WRITE > MANAGE_PASSWORD > READ_ONLY > READ_ONLY_FIRST_PART > READ_ONLY_SECOND_PART > LIST_ONLY
Si se asignan usuarios autorizados a Password Vault Management, el administrador de Kron PAM debe definir el siguiente parámetro en el administrador de configuración del sistema para autorizar que sus propias cuentas accedan a otros grupos de usuarios:
Nombre del parámetro | Valor del parámetro |
|---|---|
sapm.all.usergroup.seen.permission | true |