Integración LDAP
Para asignar a diferentes tipos de usuario los usuarios importados por Active Directory (PAMOnly, PAMLimited&RPAM o PAM&RPAM), el administrador debe completar el campo Atributo de usuario externo en la sección Advanced Filter de la subpantalla Add New LDAP Server en la pantalla LDAP Integration.
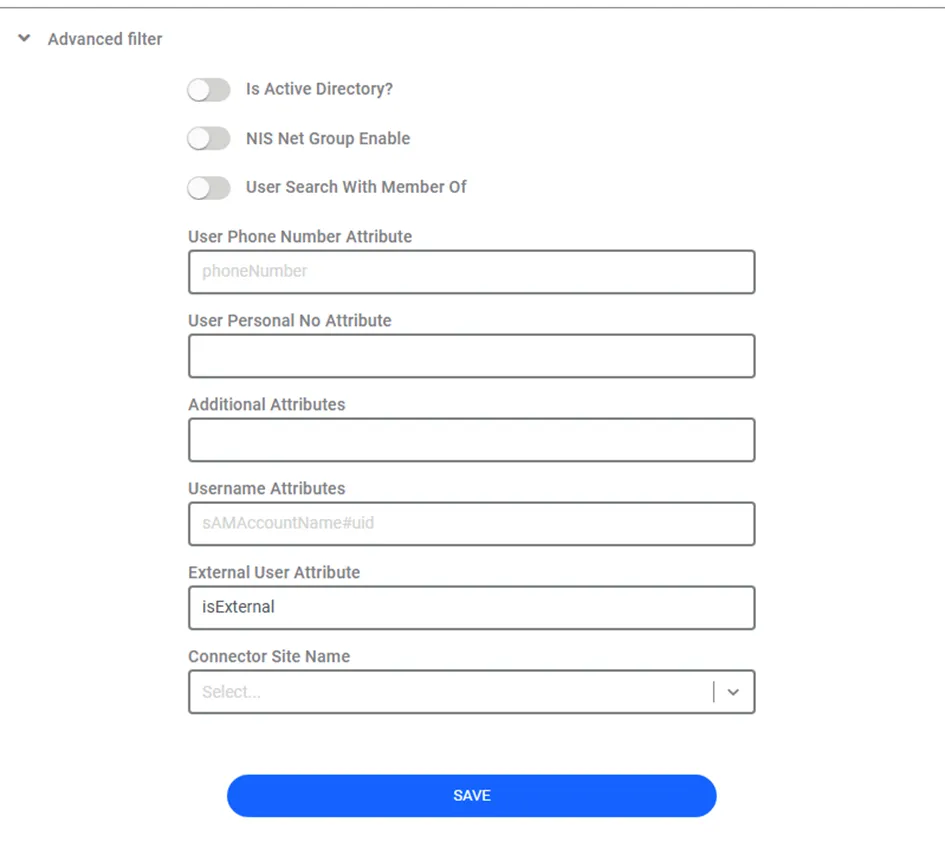
El campo Atributo de usuario externo acepta el nombre del atributo introducido por el administrador. Después de que el administrador complete el nombre del atributo (por ejemplo, isExternal) en el campo de texto, Kron PAM importa usuarios LDAP con diferentes tipos de usuario considerando los valores del atributo. Los posibles valores de este atributo deben ser externo o verdadero o 1 para indicar el tipo de usuario PAMLimited&RPAM; o interno o falso o 0 para indicar otros tipos de usuario. Por ejemplo, si el nombre de este atributo es isExternal, el valor del atributo muestra si el tipo de usuario es PAMOnly, PAMLimited&RPAM o PAM&RPAM:
· Si el valor es externo o verdadero o 1, se asigna el tipo de usuario PAMLimited&RPAM al usuario objetivo, y los valores Recuento de usuarios externos y Número de usuarios aumentan en 1.
· Si el valor es interno o falso o 0, y si el grupo del usuario objetivo tiene el parámetro PAM&RPAM con el valor verdadero, se asigna el tipo de usuario PAM&RPAM al usuario objetivo, y los valores Cantidad de usuarios RAP y Número de usuarios aumentan en 1.
· Si el valor es interno o falso o 0, y si el grupo del usuario objetivo tiene el parámetro PAM&RPAM con el valor falso, se asigna el tipo de usuario PAMOnly al usuario objetivo, y el valor Número de usuarios aumenta en 1.