Integración de MFA de Cisco Duo
Para la integración de Kron PAM con Cisco Duo, los usuarios deben iniciar sesión en Cisco Duo con la dirección de correo electrónico definida en Kron PAM. El nombre de usuario debe coincidir con la información en Kron PAM. Después de iniciar sesión en el portal Duo, la verificación del token puede realizarse mediante diferentes métodos de verificación.
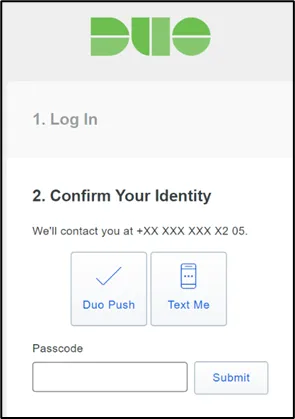
Métodos de verificación de Duo
- Para utilizar el método de verificación Duo, los usuarios necesitan la aplicación móvil Duo Mobile . Duo Mobile debe activarse desde el área de configuración del portal de usuario. Los usuarios también deben añadirse al portal Duo. La aplicación Duo Mobile debe activarse en los dispositivos.
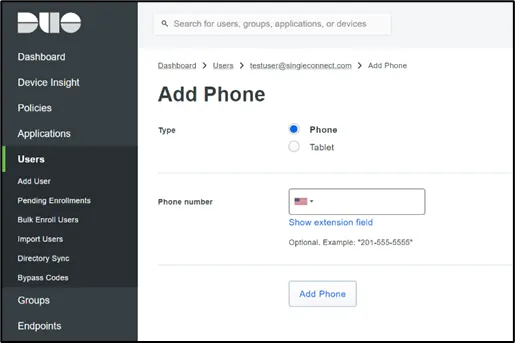
Activación de Duo MFA
Kron PAM se integra con Cisco Duo mediante API, siempre que ciertos parámetros estén definidos en Kron PAM:
- Clave API (la clave API es creada por Duo para cada entorno de cliente)
- URL (la URL es única para cada entorno de cliente)
- Clave de integración (la clave de integración es creada por Duo para cada entorno de cliente)
Para ajustar la configuración de integración de Duo:
- Navegue a Administración > Administrador de configuración del sistema.
- Configure los siguientes parámetros:
- mfa.provider=duo (predeterminado: internal)
- mfa.external.provider.duo.api.hostname=XXX
- mfa.external.provider.duo.integration.key=XXX
- mfa.external.provider.duo.secret.key=XXX (cifrada)
- mfa.external.provider.duo.factor = {passcode, sms, push}
- mfa.external.provider.duo.push.type = "el mensaje que se mostrará en la notificación push en el dispositivo móvil" predeterminado: Kron PAM Solicitud MFA.
Con Duo habilitado, el token puede enviarse de diferentes maneras:
Código de acceso | Se utiliza el token de la aplicación móvil. |
|---|---|
SMS | El token se envía por SMS. |
Empujar | La verificación se confirma desde la aplicación móvil. |