Función de división de contraseña
Para proteger el proceso de aprobación de dos partes, las contraseñas de las cuentas pueden dividirse en dos y cada parte puede ser recuperada por diferentes usuarios. Después de colocar a los usuarios en diferentes grupos de usuarios, siga estos pasos:
- Vaya a Política > Reinos.
- Haga clic en el botón Botón de agregar.
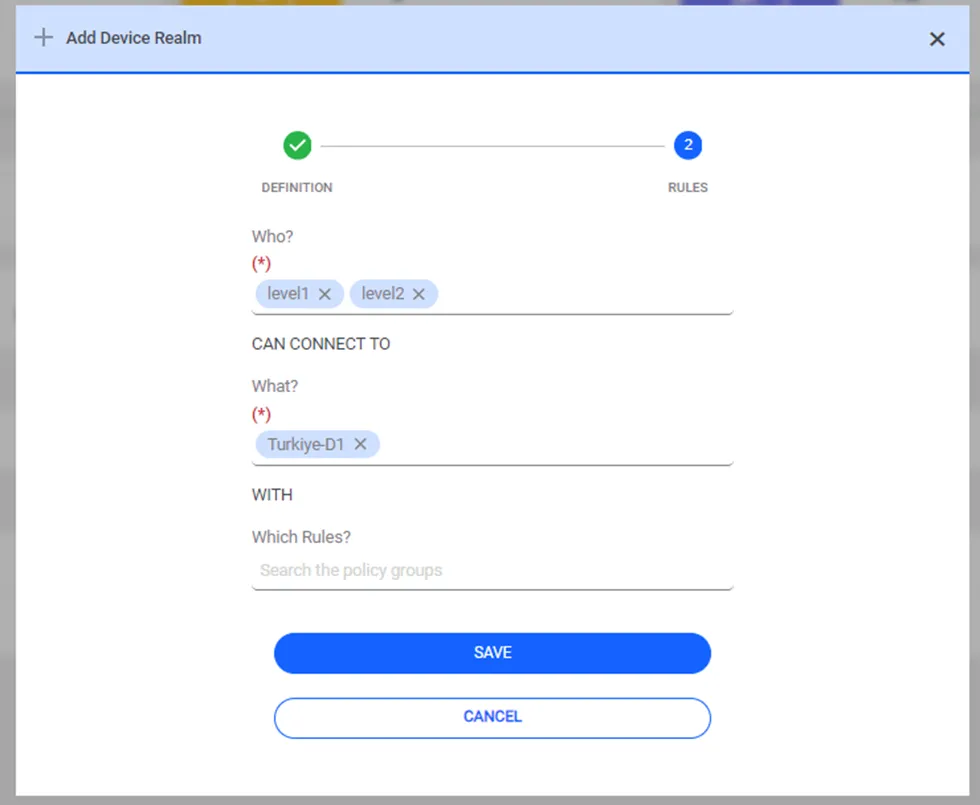
- Cree el Ámbito del grupo de dispositivos entre los grupos de usuarios (¿Quién?) y el grupo de dispositivos (¿Qué?) que contiene el dispositivo de destino y haga clic en Guardar.
- Vaya a Secretos> Bóveda.
- Busque la cuenta.
- Haga clic en el botón Cuenta Opciones .
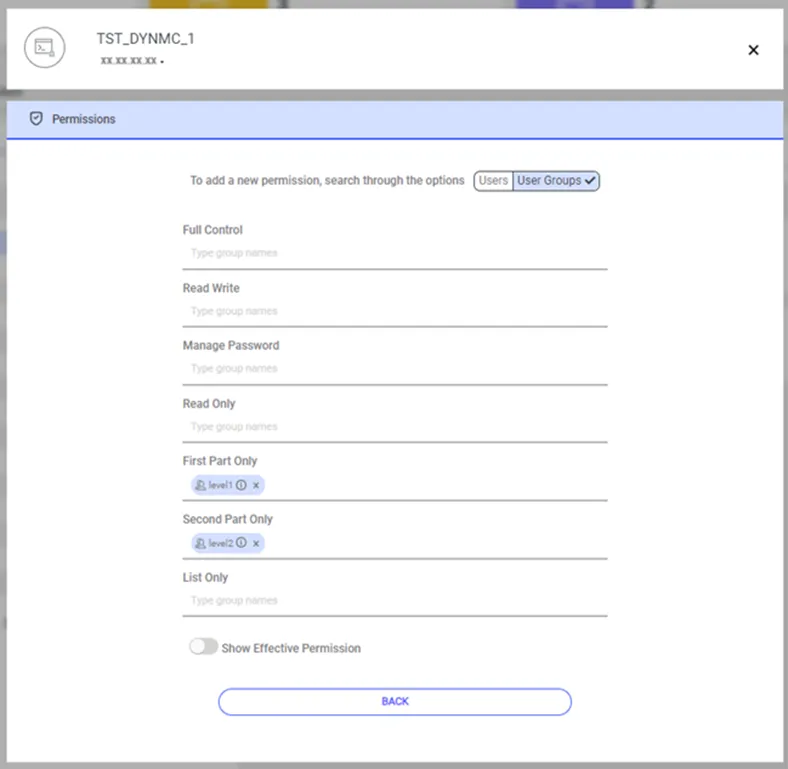
- Seleccione Permisos para abrir la ventana emergente de permisos.
- Agregue el tipo de permiso READ_ONLY_FIRST_PART para el grupo de usuarios que recibirá la primera parte de la contraseña.
- Agregue el tipo de permiso READ_ONLY_SECOND_PART para el grupo de usuarios que recibirá la segunda parte de la contraseña.
- Cierre la ventana emergente de permisos.
- Vaya a Política > funciones del portal.
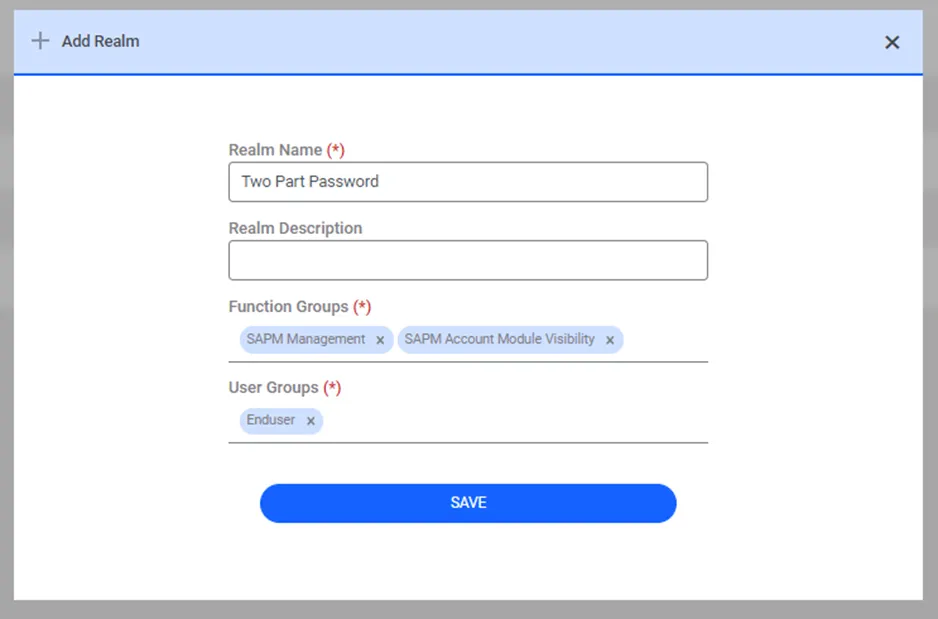
- Cree un portal realm con los grupos de funciones Gestión SAPM y Visibilidad del módulo de cuentas SAPM para ambos grupos de usuarios.
Después de completar estos pasos, los usuarios inician sesión y recuperan sus partes de la contraseña desde la sección Vault, igual que con la recuperación normal de contraseñas. Pueden iniciar sesión en el sistema de destino utilizando el nombre de usuario de la cuenta y la contraseña combinada en el orden correcto.
Si se aplica una aprobación de uno o dos niveles al usuario, el usuario recibirá la parte de la contraseña por correo electrónico una vez que se complete el proceso de aprobación.