Deshabilitar temporalmente el registro de pulsaciones de teclas de RDP
El RDP Session Keystroke Logger registra todas las pulsaciones de teclas en texto sin formato. Esto puede incluir información crítica, incluidas contraseñas. Los administradores pueden configurar dos propiedades desde la página System Configuration Manager para establecer un atajo de teclado que bloquee el registro de teclas. Para ocultar ciertos datos, siga estos pasos:
- Vaya a Administración > Configuración del sistema Man> Agregar nuevo parámetro del sistema.
- Configure el parámetro nsso.remote.desktop.key.logger.hidden.key.limit con el límite de teclas requerido.
- Configure el parámetro nsso.remote.desktop.key.logger.key.hiding con la tecla de acceso rápido que se utilizará para ocultar ciertos datos.
Cuando los usuarios presionan dos veces la tecla elegida para el segundo parámetro en un intervalo de 500 milisegundos (medio segundo), el registro de teclas se pausará durante el número de pulsaciones configurado en el primer parámetro anterior.
La tecla de acceso rápido predeterminada es ESC. Posibles teclas que pueden configurarse en System Config. Manager:
[Alt] | [F10] | [F8] | [Print] |
|---|---|---|---|
[Begin] | [F11] | [F9] | [Right] |
[Break] | [F12] | [Home] | [Scroll_Lock] |
[Ctrl] | [F2] | [Insert] | [Shift] |
[Delete] | [F3] | [Left] | [Shift_Lock] |
[Down] | [F4] | [Num_Lock] | [Tab] |
[End] | [F5] | [Page_Down] | [Up] |
[Escape] | [F6] | [Page_Up] | |
[F1] | [F7] | [Pause] | |
Si nsso.remote.desktop.key.logger.hidden.key.limit no se define manualmente en System Config Man., el límite predeterminado de teclas ocultas es de 15 teclas.
Cuando el registro de teclas está deshabilitado durante un cierto tiempo en una sesión RDP, se muestra en los registros como se ilustra en esta figura:
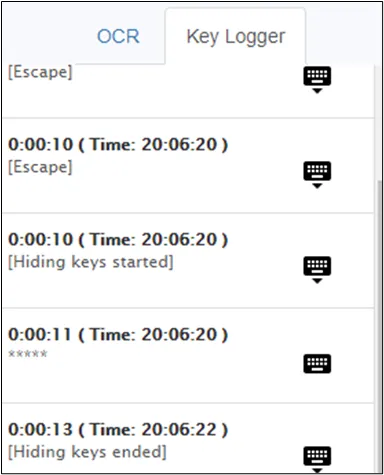
Para deshabilitar la función de ocultación del registro de pulsaciones de teclas para grupos de usuarios específicos:
- Vaya a Política > Funciones del portal.
- Abra la pestaña Definición del grupo de funciones y haga clic en Agregar.
- Complete el campo Nombre del grupo de funciones y seleccione la Función como single.connect.rdp.disallow.hiding.keys
- Haga clic en Guardar.
- Abra la pestaña Definición de reino.
- Configure el realm para el grupo de usuarios, así como la función no permitir ocultar claves.