Configuración de la política HTTP
Las políticas HTTP definen qué páginas web están permitidas o denegadas. Esta sección detalla cómo configurar la política HTTP para permitir o denegar las páginas bajo la URL principal. Por ejemplo, si la URL principal es “krontech.com”, las políticas solo son aplicables a krontech.com y sus sub-URL.
Los siguientes pasos definen cómo configurar políticas HTTP en Kron PAM:
- Navegue a Política > Política.
- Haga clic en el botón +Agregar.
- Seleccione HTTP Policy en Policy Key Type, luego haga clic en Siguiente.
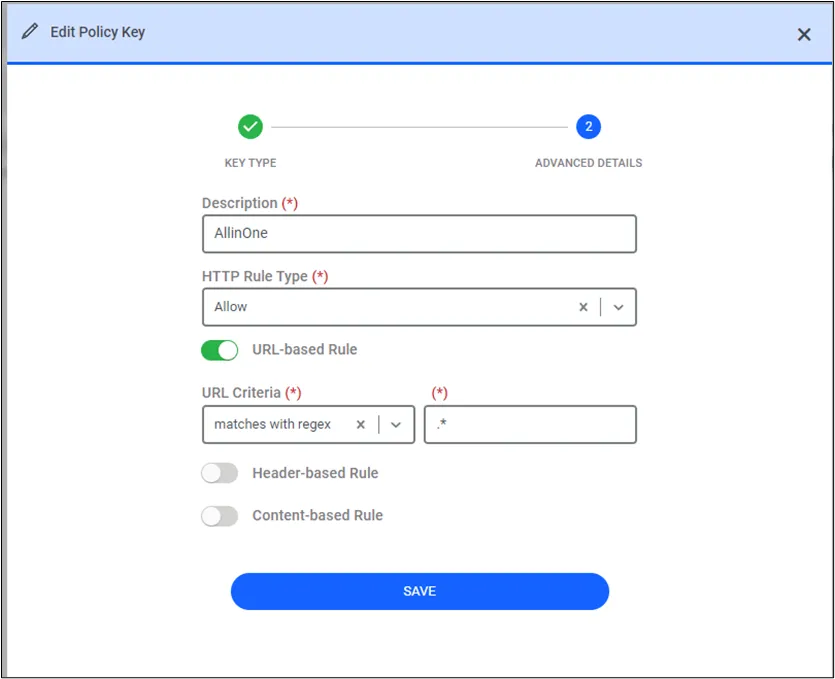
- Introduzca una descripción y la regla HTTP deseada con una de las opciones Permitir, Denegar, o Filtrar registro.
Descripción | Descripción de la página web. Solo un campo de definición. |
|---|---|
Tipo | Permitir = Las sub-URL permitidas de la URL principal deben configurarse como ALLOW. Denegar = Si existe una URL principal permitida y un administrador desea denegar una sub-URL relacionada, la sub-URL debe configurarse como DENY. Registro de filtros = Para filtrar los registros HTTP definidos en este campo. Esta es una herramienta para evitar registros innecesarios. Puede haber más de una política HTTP definida para una página web. Si es así, el proxy HTTP verifica primero los criterios “Deny”. Si la página web solicitada coincide con los criterios “Deny”, el HTTP Proxy denegará la página web. Si no coincide con ningún criterio “Deny”, Kron PAM verifica si existe algún criterio “Allow”. Si la página solicitada coincide con cualquiera de los criterios “Allow” existentes, el HTTP Proxy permitirá la página web. Si no encuentra ningún criterio “Allow”, el HTTP Proxy denegará la página web. Todos los criterios denegados se registran de manera indiscutible. Si la URL está configurada como “Allow”, el HTTP Proxy verifica si está configurada en el Filter Log. Si no está en el Filter Log, entonces los registros permitidos también se almacenan. |
URL | Si un administrador desea denegar sub-URL específicas bajo la URL principal, estas sub-URL deben especificarse aquí. La URL puede definirse como “Exact”, “Contains”, “Regex” e “Is empty”. “Exact” puede utilizarse si una URL puede proporcionarse exactamente. Si el administrador desea restringir todas las URL que contienen palabras específicas, entonces puede utilizarse “contains”. Las URL también pueden definirse mediante regex y, en este caso, puede utilizarse “regex”. “Is Empty” puede utilizarse si la sub-URL está vacía. Incluso si la URL principal está configurada como un dispositivo según la sección anterior, también debe permitirse en la política HTTP. Generalmente, el patrón regex es “.*” para permitir la URL principal y todas sus sub-URL. Luego, puede definirse otra política para denegar las sub-URL necesarias. |
Nombre del encabezado | Una subpágina web puede restringirse mediante el encabezado. El nombre del encabezado debe añadirse aquí y las palabras clave deben definirse en el campo “Header”. |
Encabezado | Si el administrador desea restringir la página web con palabras clave específicas en el encabezado, esta opción puede utilizarse. La palabra clave Header Name debe configurarse en el campo “Header Name”. “Exact”, “Contains”, “Regex” e “Is empty” pueden utilizarse aquí. |
Contenido | Las páginas web también pueden denegarse debido a una palabra en el contenido de la página web. “Exact”, “Contains”, “Regex” e “Is empty” pueden utilizarse aquí. |