Configuración de Kron DAM para la respuesta a incidentes de umbral de amenazas
La página Configuraciones de gravedad se utiliza para definir cómo se categorizan las amenazas detectadas según sus puntuaciones de riesgo y patrones de comportamiento. En esta página, los administradores pueden revisar y ajustar las reglas, los umbrales y los niveles de severidad que determinan cómo el sistema clasifica y prioriza la actividad de amenazas.
1. Inicie sesión en Kron DAM Web GUI.
2. Navegue al menú Monitoreo de actividad de bases de datos > Análisis de amenazas de bases de datos .
3. Abra la pestaña Configuraciones de gravedad .
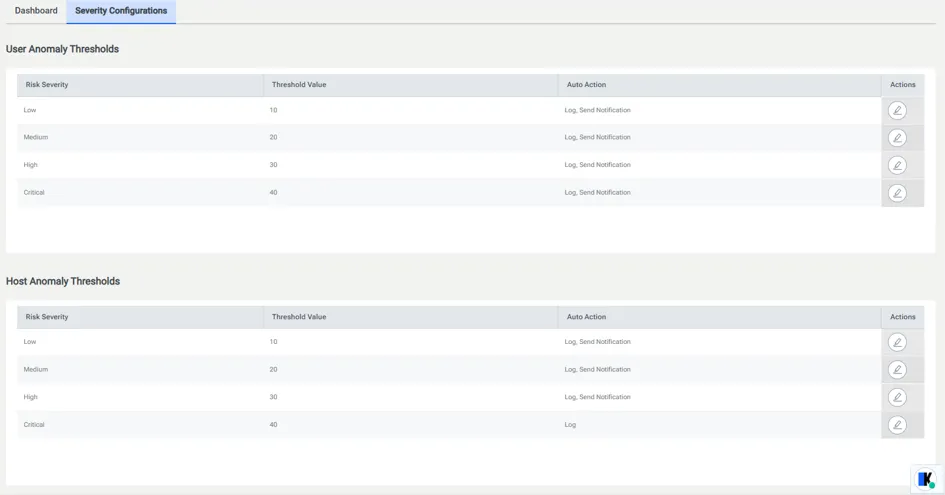
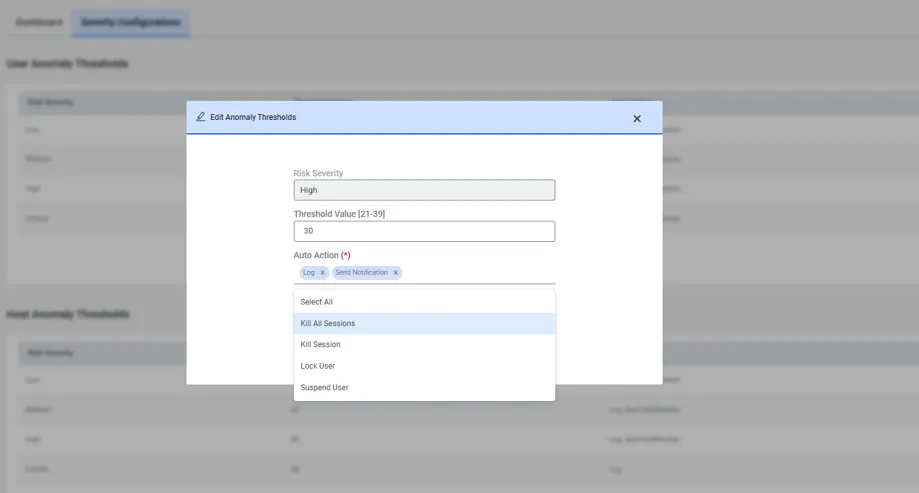
Configure el umbral de severidad del riesgo y la acción Auto para los niveles de severidad.
Registro: Para registrar las anomalías detectadas.
Finalizar todas las sesiones: Finaliza todas las sesiones supervisadas activas del usuario.
Sesión de eliminación: Finaliza únicamente la sesión donde se detecta la anomalía.
Bloquear usuario: Impide que el usuario de base de datos detectado inicie nuevas sesiones supervisadas mediante políticas de cumplimiento DAM.
Enviar notificación: Envía un correo electrónico de notificación a los destinatarios definidos en el parámetro "sc.uba.send.detected.anomalies.mail.recipient" en System Config Manager.
Suspender usuario: Bloquea temporalmente las actividades supervisadas de la base de datos del usuario durante el tiempo especificado en el parámetro "user.suspend.forMillis".