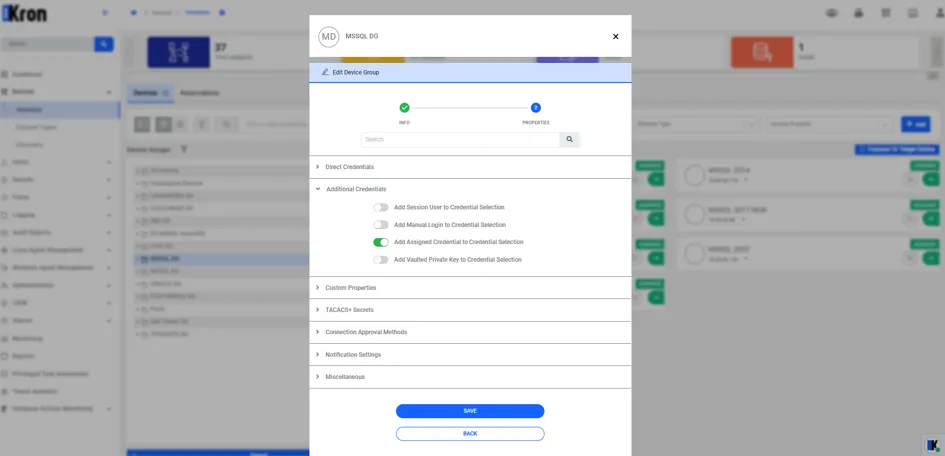
Configuración de grupos de dispositivos en SSO
Para utilizar la función SSO de manera efectiva, la configuración de Nombre de usuario global o Credencial asignada debe estar configurada. Cuando un usuario de Kron DAM con acceso privilegiado (por ejemplo, System Admin, SYSTEM) se conecta a bases de datos, puede hacerlo sin necesidad de la contraseña del usuario privilegiado.
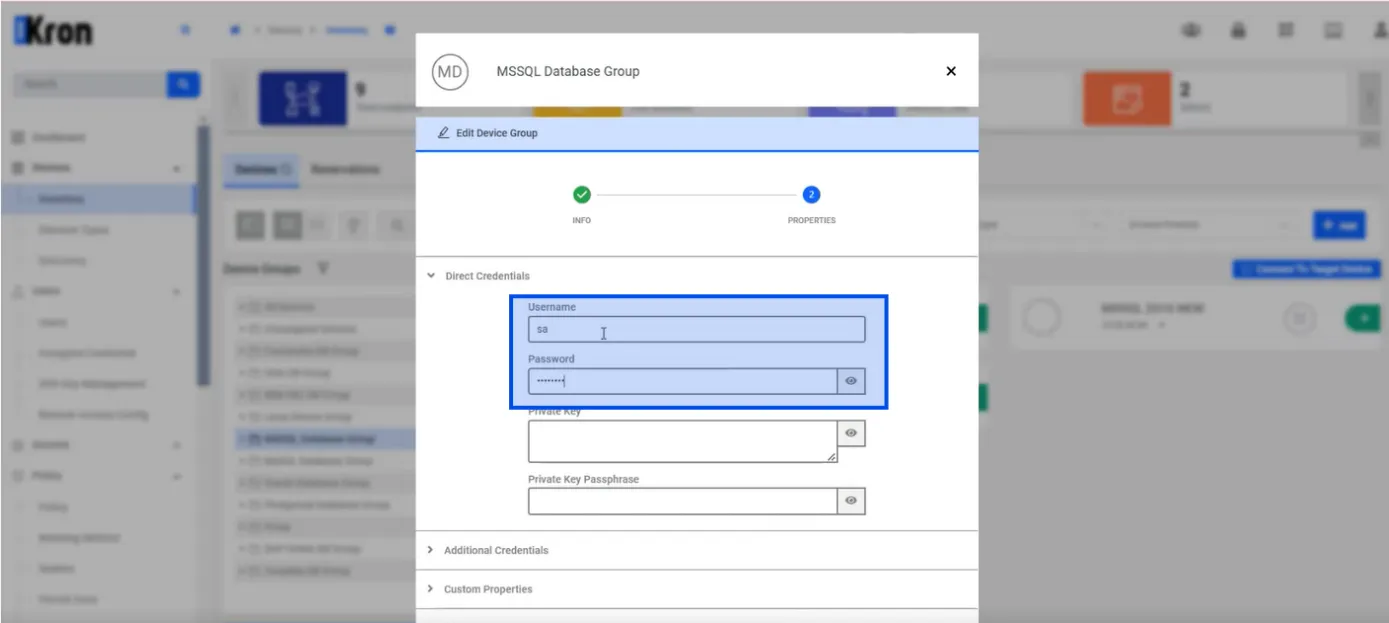
Verifique siempre que el usuario de base de datos especificado en la configuración de Credencial directa tenga los permisos necesarios para las operaciones previstas.
Para el uso de Global Username, se debe ingresar una credencial directa.
Para configuraciones SSO basadas en Credencial asignada, la opción “Agregar credencial asignada a la selección de usuario” en la configuración de Grupo de dispositivos debe estar habilitada. Además, la configuración de Assigned Credential debe realizarse de acuerdo con la guía de Credenciales asignadas.