Conexión de Usuario de Sesión (Usuario LDAP/AD)
Si tanto los sistemas de destino como Kron PAM están integrados con LDAP/AD, los usuarios pueden iniciar sesión en los sistemas de destino con sus credenciales de LDAP/AD. Esta función también puede utilizarse cuando el nombre de usuario y la contraseña de un usuario de Kron PAM están configurados como una cuenta con el mismo nombre de usuario y contraseña en el sistema de destino. Este usuario se denomina Usuario de sesión.
Si no hay credenciales configuradas para el grupo de dispositivos (como Inicio de sesión manual, Nombre de usuario/contraseña de credencial directa también conocido como Nombre de usuario global, Bóveda, o Credenciales asignadas), Kron PAM inicia sesión en el dispositivo de destino como un usuario LDAP. Si cualquiera de los métodos de credenciales mencionados anteriormente está configurado, Kron PAM establecerá la conexión con el método configurado.
Kron PAM permite seleccionar el usuario autenticado que podrá conectarse a los dispositivos de destino (Selección de múltiples usuarios en el proxy SSH). Incluso si cualquiera de los métodos mencionados anteriormente está configurado para la conexión, se puede agregar un Usuario de sesión como opción.
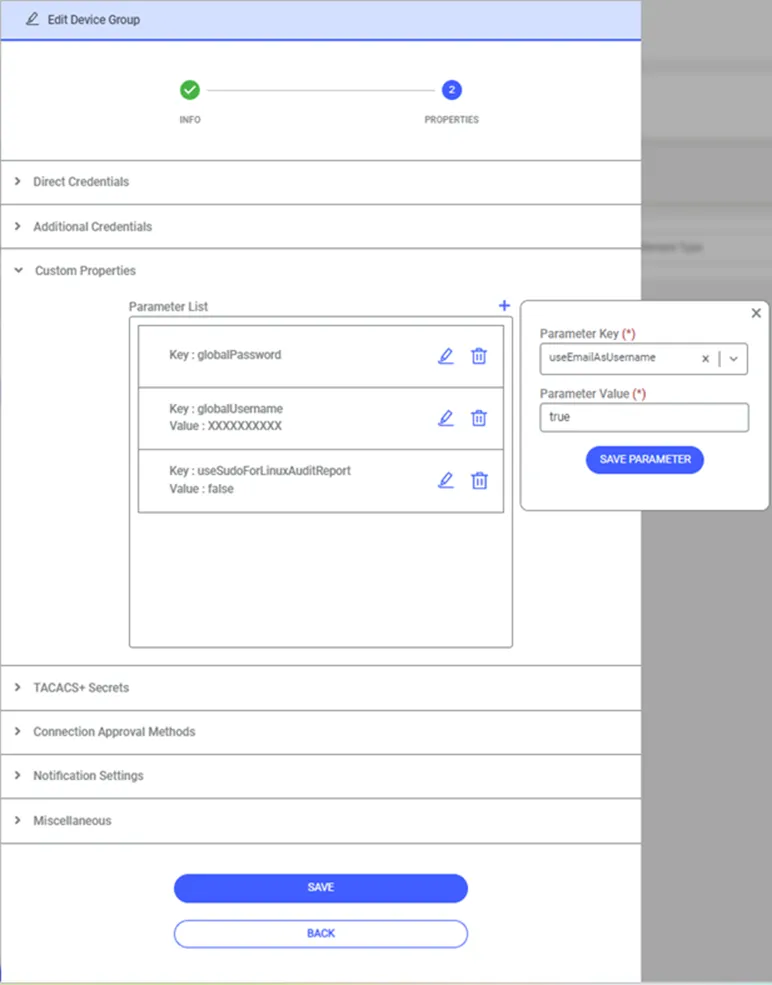
Si el dispositivo de destino requiere direcciones FQDN, se requiere la siguiente configuración además de que el inicio de sesión del usuario de sesión esté habilitado en Credenciales adicionales:
- Vaya a Dispositivos > Grupos de dispositivos.
- Haga clic en el grupo de dispositivos y seleccione la opción Propiedades.
- Haga clic en los botones Editar y Siguiente.
- Seleccione Propiedades personalizadas.
- Cree la propiedad useEmailAsUsername con su valor establecido en verdadero.
- Guardar.