Cifrado de archivos almacenados en el proxy SFTP
Un usuario puede cargar o descargar archivos al conectarse a un endpoint mediante el Kron PAM SFTP Proxy. Esta función de SFTP Proxy permite que los archivos transferidos se guarden en el servidor de Kron PAM . Las copias guardadas están cifradas y solo pueden abrirse con la clave generada durante la transferencia del archivo. Esta funcionalidad es una característica de seguridad para analizar e investigar los archivos transferidos en profundidad, por contenido y no solo por nombres de archivo. Para configurar y usar esta funcionalidad:
- Vaya a Política > Funciones del portal.
- Agregue el realm entre el grupo de funciones Administrador de archivos de descarga SFTP y el grupo de usuarios que podrá ver los archivos transferidos.
- Agregue la función single.connect.user.logs.moduleVisibility a un grupo de funciones en un realm con el grupo de usuarios relacionado (es decir, agregue la función single.connect.user.logs.moduleVisibility al grupo de funciones del portal Sftp Download File Manager)
- Vaya a Dispositivos > Inventario > Propiedades personalizadas y establezca la propiedad keepTransferredFileInSftpSessions como verdadero.
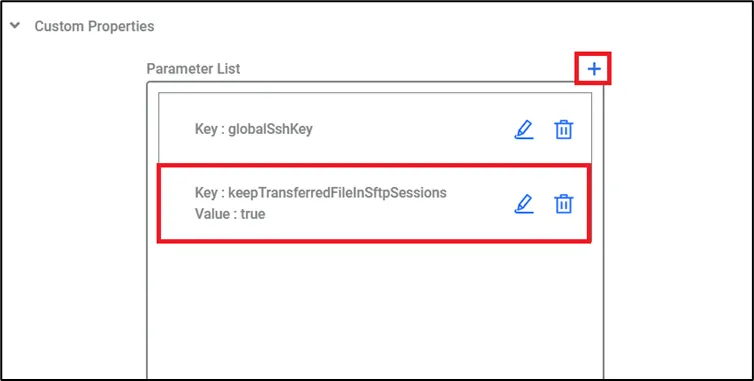
- En el archivo de configuración de SFTP Proxy (/pam/sftp/conf/nsso.properties) en el servidor de instalación de Kron PAM, establezca los siguientes parámetros: sftp.allowedfiletypes.tokeep (txt, png, etc.) sftp.max.filesize.limit.tokeep en Mbytes.
- Instale zip para el servidor proxy: instalar zip con yum
- Reinicie el servicio sftp-proxy: sudo systemctl restart pam-sftp.service
Si se completan las configuraciones descritas anteriormente, los usuarios con la función de portal relacionada podrán ver los archivos transferidos en los registros de comandos (Logging > Session Log > Command Log).