AWS IAM
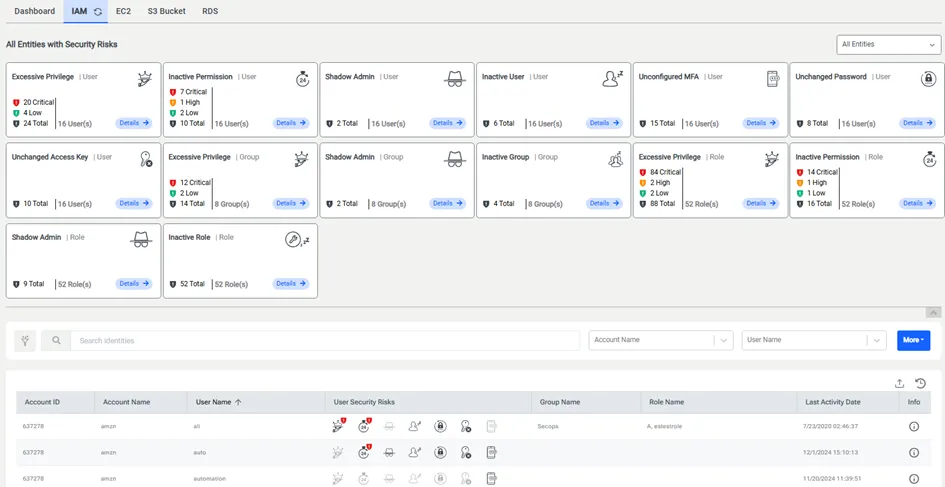
La pestaña AWS IAM incluye:
· Sección de tarjetas de riesgos de seguridad que contiene tarjetas de riesgos de seguridad relacionadas con usuarios, grupos de usuarios, roles y todas las entidades, así como un filtro desplegable para categorizar estas tarjetas de riesgos de seguridad.
· Sección de filtros,
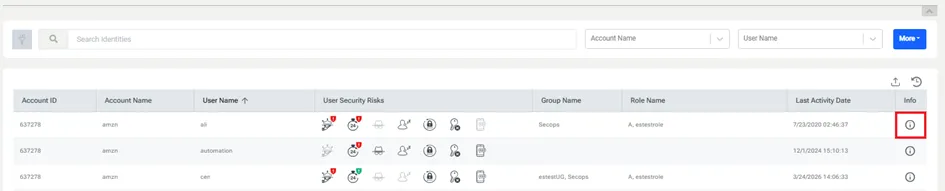
· Tabla de datos que contiene el botón Export, el botón Refresh, ID de cuenta, nombre de cuenta, nombre de usuario, riesgos de seguridad del usuario, MFA, nombre del grupo, nombre del rol, fecha de última actividad e información.
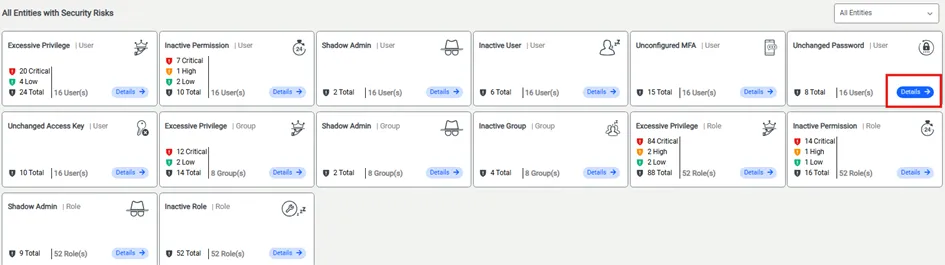
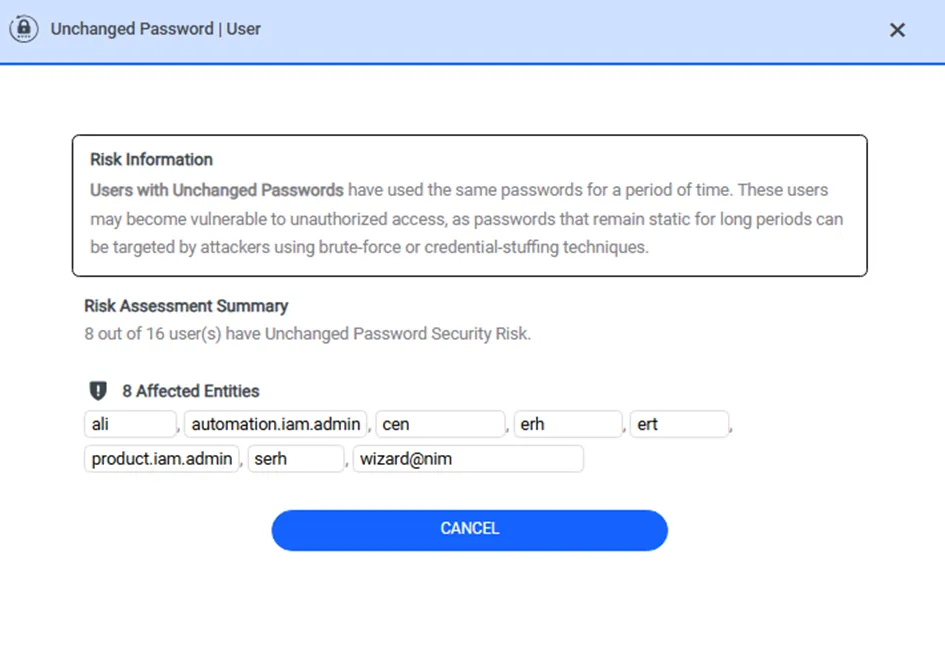
Una vez que el usuario hace clic en el botón Details de la tarjeta de riesgo de seguridad, se abre la ventana modal. La ventana modal consta de información de riesgo, resumen de evaluación de riesgos y usuarios con niveles de gravedad, si el riesgo de seguridad tiene niveles de gravedad. Si el riesgo de seguridad no tiene niveles de gravedad, la ventana modal solo consta de información de riesgo y resumen de evaluación de riesgos.
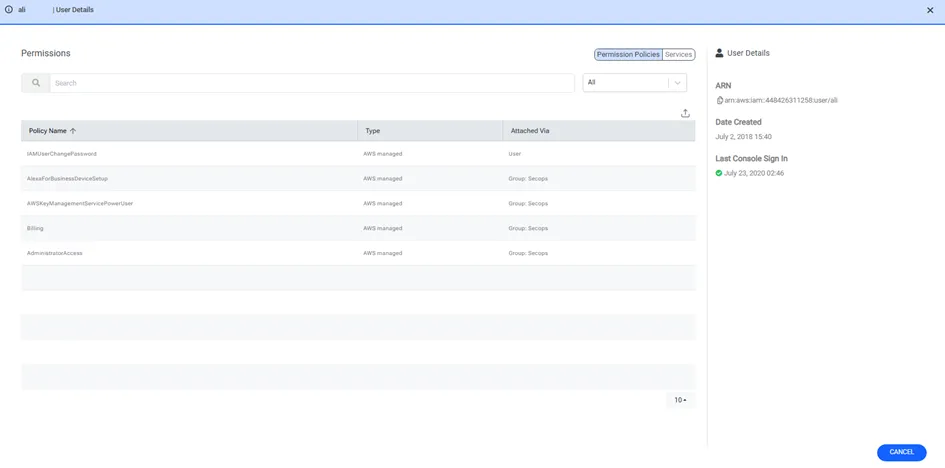
Una vez que se hace clic en el botón Info, se abre el modal User Information. El modal tiene dos subsecciones: la primera (Permission) contiene Permission Policies o Services, mientras que la segunda (User Details) contiene detalles del usuario como ARN, Access Key, Date Created Date y Last Console Sign-in.