AWS EC2
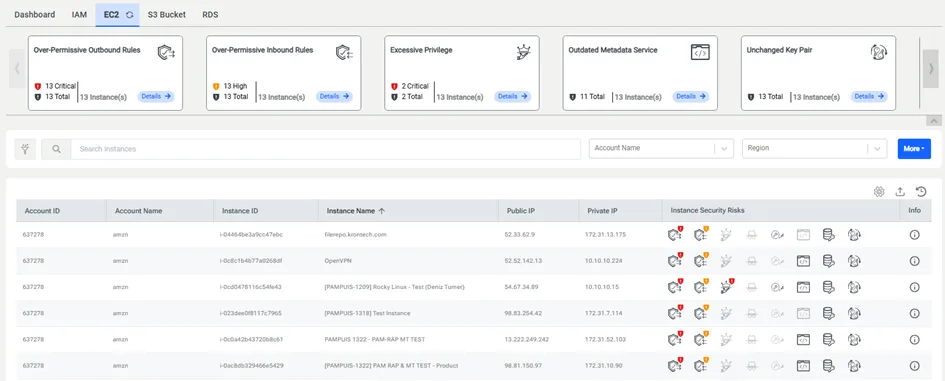
La pestaña AWS EC2 incluye:
· Sección de tarjetas de riesgo de seguridad,
· Sección de filtros,
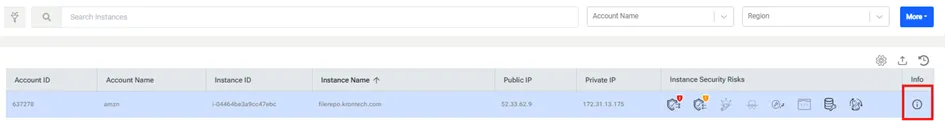
· Tabla de datos que contiene el botón Export, el botón Refresh, el botón Table Settings, ID de cuenta, nombre de cuenta, ID de instancia, nombre de instancia, riesgos de seguridad de la instancia, región (preseleccionada, se puede deseleccionar), zona (preseleccionada, se puede deseleccionar), tipo de instancia (se muestra si está seleccionado en la configuración de la tabla), grupos de seguridad (se muestran si están seleccionados en la configuración de la tabla), roles de IAM adjuntos (se muestran si están seleccionados en la configuración de la tabla), par de claves utilizado para autenticación (se muestra si está seleccionado en la configuración de la tabla), IP pública (se muestra si está seleccionada en la configuración de la tabla), IP privada (se muestra si está seleccionada en la configuración de la tabla) e información.
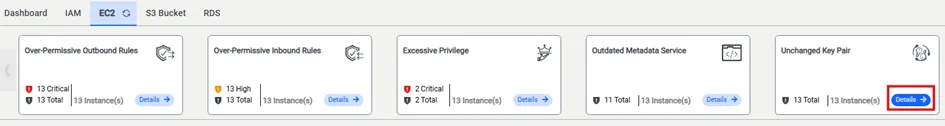
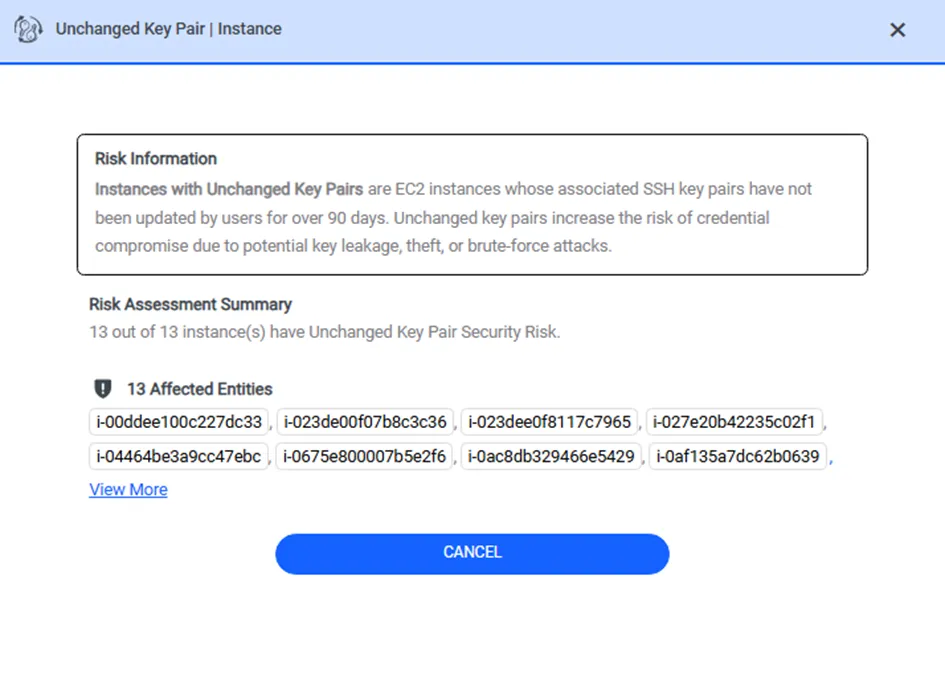
Una vez que el usuario hace clic en el botón Details de la tarjeta de riesgo de seguridad, se abre la ventana modal. La ventana modal consta de información del riesgo, resumen de evaluación del riesgo e instancias con niveles de gravedad, si el riesgo de seguridad tiene niveles de gravedad. Si el riesgo de seguridad no tiene niveles de gravedad, la ventana modal solo consta de información del riesgo y resumen de evaluación del riesgo.
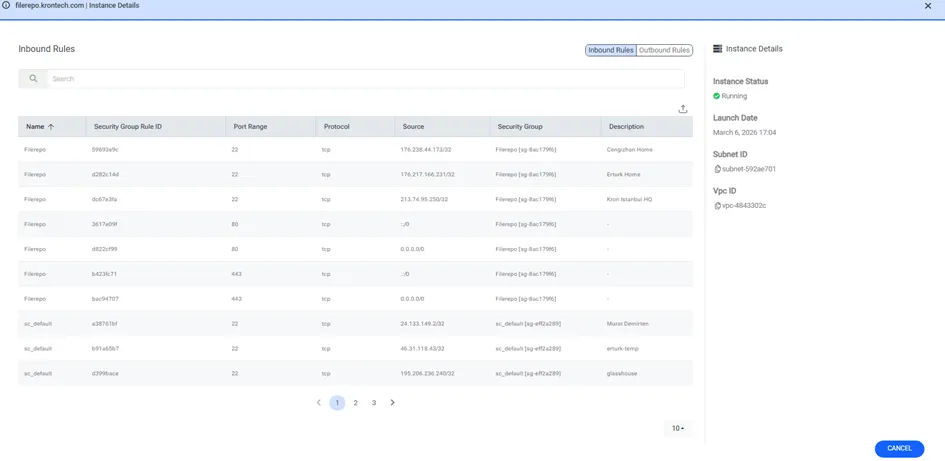
Una vez que se hace clic en el botón Info, se abre el modal Instance Information. El modal tiene dos subsecciones: la primera (Security Group Rules) contiene reglas de salida o entrada, mientras que la segunda (Instance Details) contiene detalles de la instancia como fecha de lanzamiento, estado de la instancia, nombre DNS de IP privada, nombre DNS de IP pública…