Aprobación gerencial para conexiones proxy RDP
Las conexiones RDP de usuarios privilegiados a dispositivos de destino pueden estar sujetas a aprobaciones gerenciales antes de establecer la conexión.
Para habilitar solicitudes y aprobaciones gerenciales por correo electrónico para usuarios que se conectan a dispositivos, la propiedad Require Managerial Approval debe establecerse como true en el grupo de dispositivos con los dispositivos de destino.
Consulte la sección Aprobación gerencial para conexiones para obtener detalles adicionales.
Para configurar Managerial Approval para conexiones RDP:
- Vaya a Dispositivos > Inventario > Grupos de dispositivos.
- Seleccione el grupo de dispositivos y seleccione la opción Métodos de aprobación de conexión .
- Establezca Requiere aprobación gerencial como verdadero.
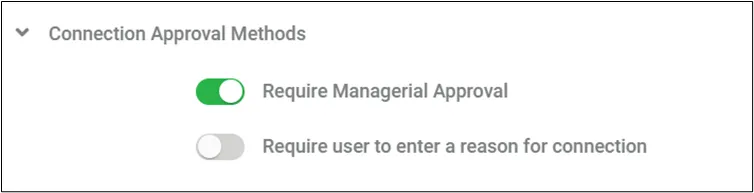
Cuando la funcionalidad Managerial Approval para un usuario está habilitada, se envía un correo electrónico de solicitud de aprobación al administrador del grupo. Para cada intento, se genera un nuevo correo electrónico de aprobación y se envía al administrador.
Se puede configurar un parámetro para limitar la cantidad de correos electrónicos enviados al administrador, para cada intento repetido de conexión. Por ejemplo, supongamos que este parámetro está establecido en 300 segundos y un usuario intenta conectar un dispositivo más de una vez en cinco minutos; solo se enviará una solicitud de aprobación por correo electrónico al administrador. Si desea que se envíe solo un correo electrónico para cada intento de conexión, se puede utilizar el valor predeterminado de este parámetro (“0”).
- Vaya a Administración > Configuración del sistema > Agregar nuevo parámetro del sistema.
- Agregue el siguiente parámetro: aioc.approval.email.timeout = 0 (el valor predeterminado es “0” y la etiqueta del valor está en segundos)
- Después de establecer los parámetros, reinicie pam- estableciendo una conexión SSH al servidor Kron PAM y ejecutando el comando: systemctl restart pam-gui