Análisis del comportamiento de usuarios y entidades
La arquitectura del módulo Kron DAM UEBA - Threat Analysis Module consta de dos componentes clave: Threat Analytics and Response Engine basado en ML y el propio Kron DAM.
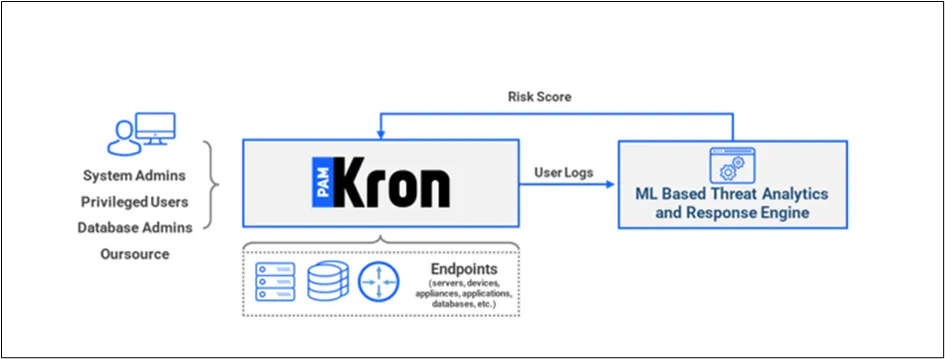
Kron DAM funciona como el producto de gestión de acceso privilegiado que recopila y envía registros al Threat Analytics and Response Engine basado en ML. Este motor analiza los comportamientos de usuarios y entidades, utilizando algoritmos avanzados de machine learning para calcular una puntuación de riesgo. La puntuación de riesgo se determina en función del tiempo de sesión, los comandos ejecutados en una sesión, el recuento de usuarios y sesiones, entre otros factores.
El componente de respuesta a incidentes actúa automáticamente utilizando la puntuación de riesgo calculada y las configuraciones de umbral establecidas dentro de Kron DAM. Puede bloquear un usuario o dispositivo o finalizar las sesiones del usuario para mitigar posibles amenazas de seguridad. Este mecanismo de respuesta proactiva ayuda a las organizaciones a gestionar y responder eficazmente a incidentes de seguridad en tiempo real.
Al combinar la potencia de las capacidades de gestión de acceso privilegiado de Kron DAM con el Threat Analytics and Response Engine basado en ML, las organizaciones pueden fortalecer su postura de seguridad, identificar amenazas potenciales e iniciar las acciones adecuadas para proteger los activos críticos.