Agregar cuentas en el token de la aplicación
Para usar una Rest API de Application Token, se debe crear un perfil para los clientes de Application Token en Password Vault. Estos perfiles se denominan Application Token Accounts en la interfaz web de Kron PAM.
Para crear una cuenta de Application Token, siga los pasos a continuación:
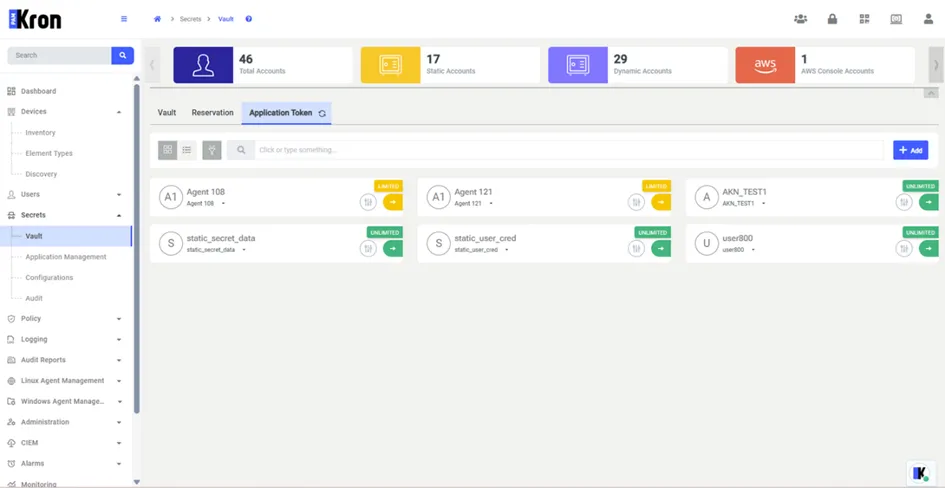
- Vaya a Secretos > Bóveda.
- Abra la pestaña Tokens de aplicación.
- Haga clic en +Agregar.
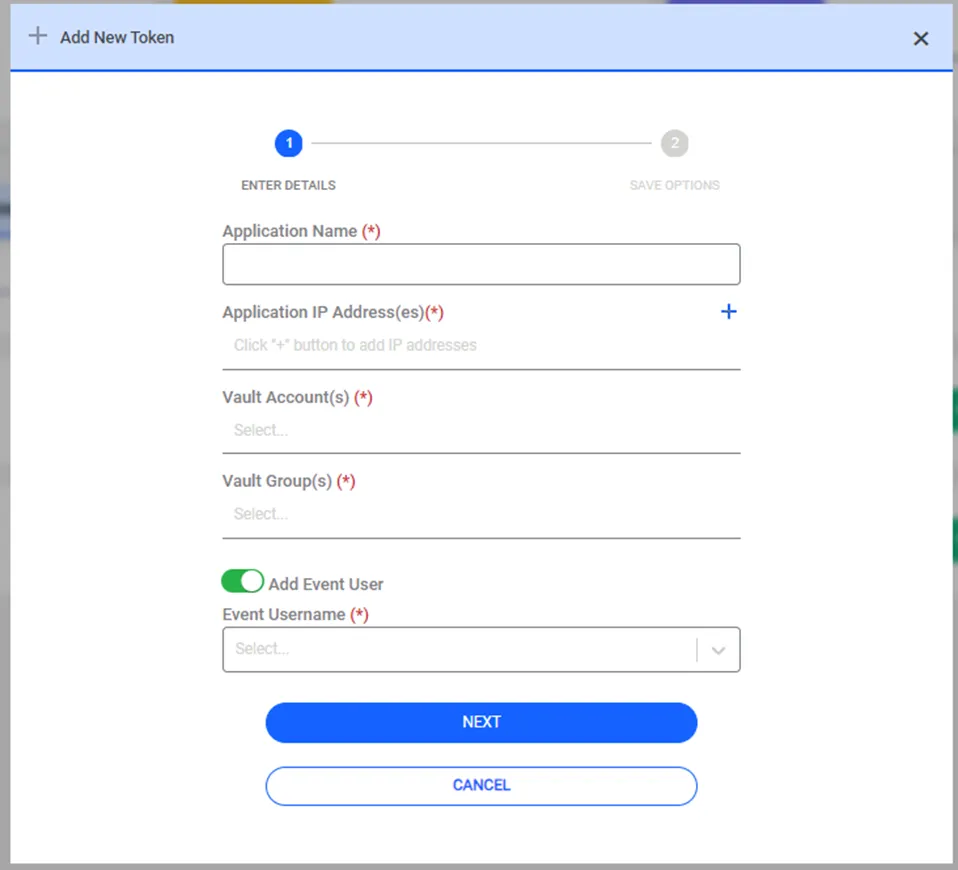
- Ingrese el Nombre de la aplicación, Usuario del evento, y el Nivel de seguridad. Puede eliminar el Usuario del evento si la cuenta no debe estar vinculada a ningún usuario en Kron PAM.
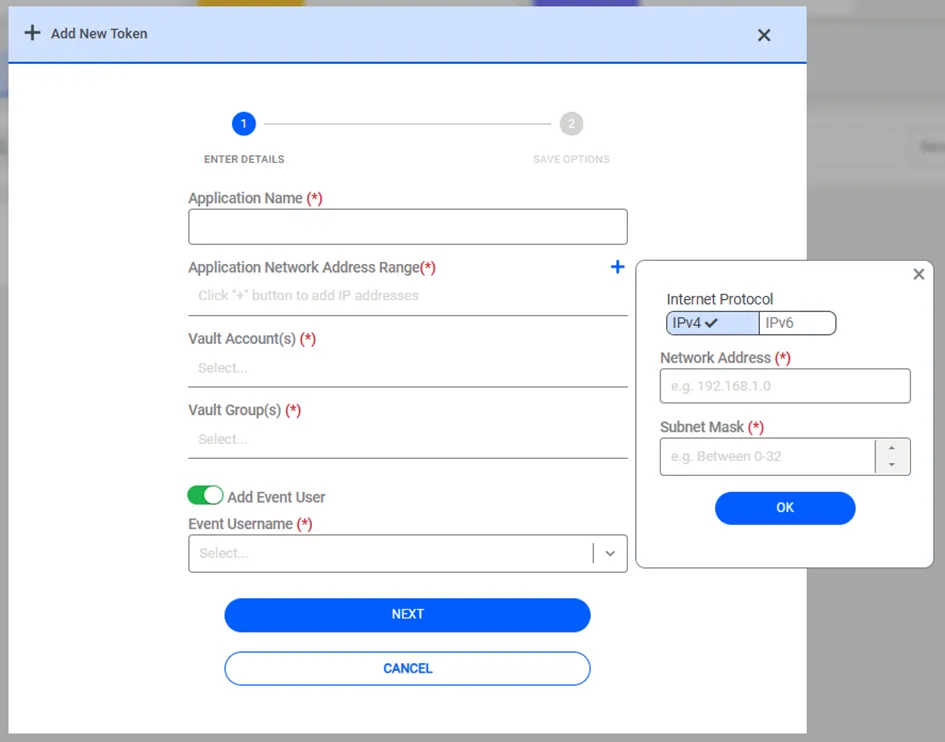
- Para ingresar el origen de la solicitud Rango de direcciones de red de la aplicación, haga clic en el botón Más (agregar) junto al campo Rango de direcciones de red de la aplicación. En la ventana emergente, ingrese uno o varios Rangos de direcciones de red.
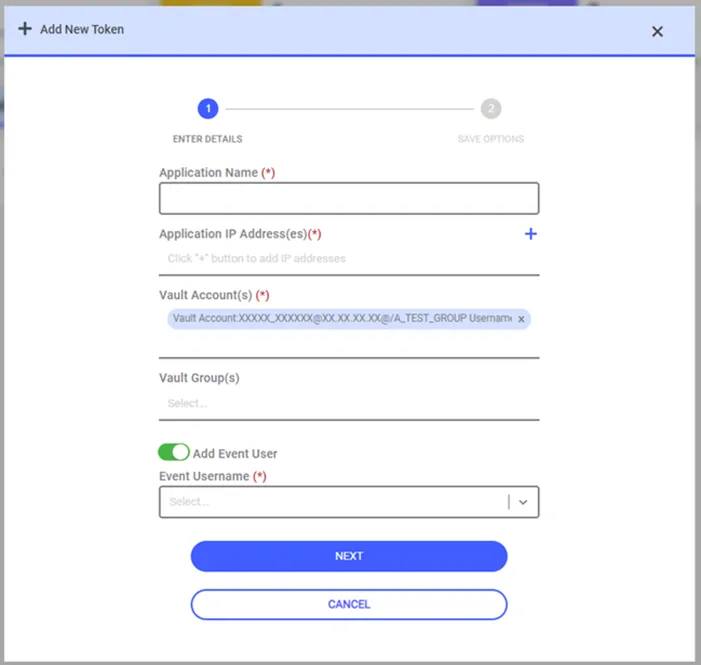
- Para vincular cuentas de Password Vault, haga clic en el botón Editar junto al campo Cuenta de bóveda . Puede vincular una única cuenta o varias cuentas al Application Token. Se puede acceder a las cuentas vinculadas mediante el mismo token. Las cuentas se pueden buscar por nombre y Group Full Paths.
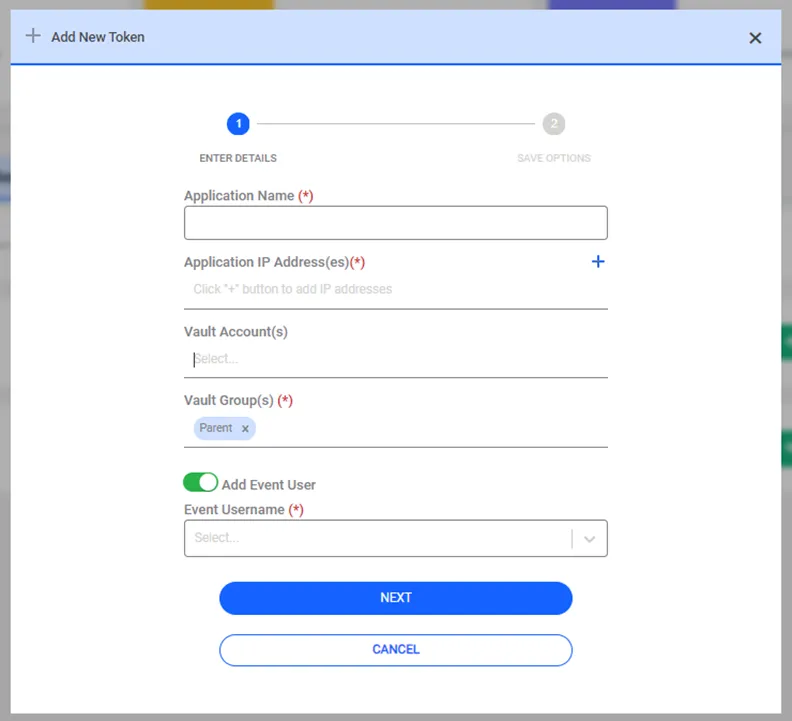
- Para vincular las rutas de grupo de Password Vault a la cuenta de Application Token, haga clic en el botón Editar junto al campo Grupo de cuentas . Puede vincular un único grupo de cuentas o varios grupos de cuentas al Application Token. Se puede acceder a los grupos vinculados con el mismo token.
- Si se requieren restricciones para limitar el uso del token para acceder a la información de la cuenta, active las correspondientes en las casillas de restricción. Puede establecer límites de tiempo y de uso.
- Active la casilla Permitir la inclusión de cuentas en la listasi es necesario listar todas las cuentas y grupos vinculados al Token de aplicación . Si no selecciona esta casilla, la lista de cuentas vinculadas no podrá recuperarse mediante la API /listSAPMAccounts.
- Ingrese cualquier parámetro opcional listado según su elección de Security Level (los detalles se describen a continuación) y haga clic en Guardar.
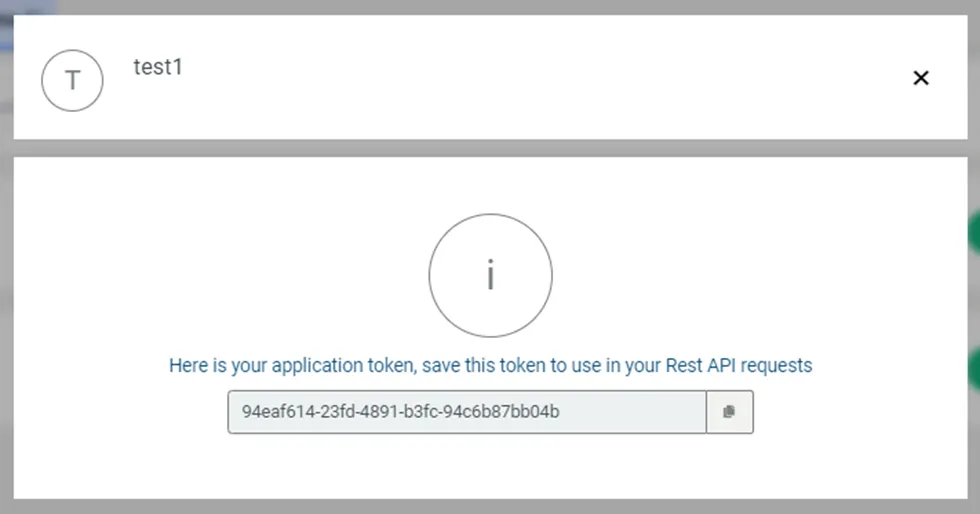
- Después de este paso, se crea una Application Token Account y el token de autenticación de Application Token se muestra en la ventana emergente.
- Copie este token haciendo clic en el cuadro de texto (Más adelante, deberá incluir este parámetro en las solicitudes de Rest API)
Nombre del parámetro | Valor del parámetro |
|---|---|
Hash de la aplicación | El valor MD5SUM del archivo ejecutable de la aplicación. (Utilizado para el nivel de seguridad Basic + Pin + Path + Hash) |
Ruta de la aplicación | La ruta de la aplicación que utiliza AAPM (Utilizado para todos los niveles de seguridad, incluido Path) |
IP de la aplicación | Dirección IP de la aplicación solicitante. |
Nombre de la aplicación | Nombre de la aplicación que solicita las contraseñas de AAPM. |
Usuario del evento | El usuario utiliza la contraseña. (Este valor se registra en los logs de Password Vault como el usuario de la contraseña). Si la cuenta debe ser independiente de cualquier usuario, el usuario del evento puede eliminarse. Si se establece un usuario del evento y los permisos del usuario no son suficientes para acceder al secreto, el secreto no se recuperará mediante AAPM. |
Cuenta del SO | El nombre de la cuenta utilizada por Kron PAM mientras se conecta y verifica la ruta (Utilizado para todos los niveles de seguridad, incluido Path) |
Contraseña de la cuenta del SO | La contraseña de la cuenta que será utilizada por Kron PAM mientras se conecta y verifica la ruta. (Utilizado para todos los niveles de seguridad, incluido Path, y aplicable solo para el tipo de credencial del SO Manual User) |
Tipo de credencial del SO | El tipo de credencial utilizado por Kron PAM mientras se conecta y verifica la ruta Valores posibles: Vault / Manual User (Utilizado para todos los niveles de seguridad, incluido Path) |
Tipo de SO | El tipo de sistema operativo del servidor que aloja la aplicación Valores posibles: Windows / Linux / Mac OS (Utilizado para todos los niveles de seguridad, incluido Path) |
Puerto de envío de PIN | El puerto que la aplicación cliente está escuchando Kron PAM envía el PIN a este puerto (Utilizado para todos los niveles de seguridad, excepto Basic) |
Cuenta SAPM | La cuenta de Password Vault se utiliza en AAPM. |
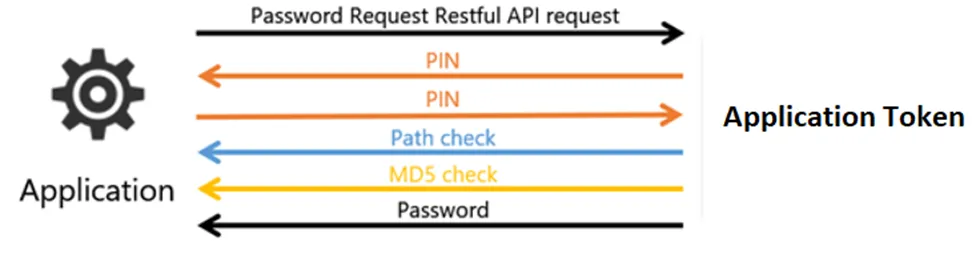
Nivel de seguridad | El nivel de seguridad para el proceso AAPM. Los valores posibles son: Básico: Flujo AAPM básico predeterminado. La aplicación solicita la contraseña mediante API. Kron PAM verifica el token de la aplicación y la IP de origen y devuelve la contraseña como respuesta si todo es correcto Básico + PIN: La aplicación solicita la contraseña mediante API. Kron PAM verifica el token de la aplicación y la IP de origen y, si todo está conectado, envía el PIN a un puerto específico. La aplicación envía una segunda solicitud con el código PIN y lo obtiene. Básico + PIN + Ruta: La aplicación solicita la contraseña mediante API. Kron PAM verifica el token de la aplicación y la IP de origen y, si todo está conectado, envía el PIN a un puerto específico. La aplicación envía una segunda solicitud con el código PIN. Kron PAM verifica la ruta y el nombre de la aplicación y devuelve la contraseña si es correcto. Básico + PIN + Ruta + Hash: La aplicación solicita la contraseña mediante API. Kron PAM verifica el token de la aplicación y la IP de origen y, si todo es correcto, envía el PIN a un puerto específico. La aplicación envía una segunda solicitud con el código PIN. Kron PAM verifica la ruta, el nombre y el MD5SUM de la aplicación y devuelve la contraseña si es correcto. |
Límite de tiempo | La casilla de verificación Límite de tiempo permite a los usuarios establecer una fecha de vencimiento para el token AAPM. |
Fecha de vencimiento | El campo Fecha de vencimiento permite a los usuarios establecer una fecha límite para el uso del token. |
Límite de uso | La casilla de verificación Límite de uso permite a los usuarios establecer un límite para el uso máximo. |
Conteo máximo de uso | El Conteo máximo de uso permite a los usuarios definir un límite máximo de uso. |
Permitir listado de cuentas | La casilla de verificación Permitir listado de cuentas permite que las cuentas y grupos vinculados de Password Vault se listen mediante la API /listSAPMAccounts. |