Protección de tokens con MFA
La MFA integrada de Kron PAM puede utilizarse como una capa secundaria de autenticación para iniciar sesión en la aplicación Kron PAM Mobile Client Application para sus funciones en línea (Approval Management, Geo-Fencing y Password Management).
Para habilitar MFA para la aplicación Kron PAM Mobile Client Application:
- El usuario debe instalar la aplicación Kron PAM Mobile Client Application y registrar un token para recibir un Offline Token desde la aplicación Kron PAM Mobile Client Application. (El usuario obtiene el Offline Token navegando a Token sin conexión > Agregar > Registrar token).
- OTP debe estar habilitado para el grupo de usuarios que utilizará MFA para las conexiones de Kron PAM Mobile Client Application. (Consulte la sección Multi-Factor Authentication en la Kron PAM Reference Guide).
- Vaya a Administración > Configuración del sistema. Man. Establezca el parámetro mobile.application.otp.enabled en true.
Después de realizar estas configuraciones e iniciar una operación de inicio de sesión en la aplicación Kron PAM Mobile Client Application, la aplicación Kron PAM Mobile Client Application buscará automáticamente un Registered Token en sus Offline Tokens con el nombre que coincida con el parámetro tfa.otp.issuer . Si existe un token registrado con otro nombre (el valor de tfa.otp.issuer), la aplicación Kron PAM Mobile Client Application solicitará al usuario que cambie el token registrado. El usuario selecciona Sí, y la página redirige a la página del token para introducir un nuevo token. Si el token coincide con el valor de seis dígitos enviado al usuario, el usuario puede iniciar sesión. El valor actual de seis dígitos del Offline Token se valida con el servidor de Kron PAM y el inicio de sesión será exitoso.
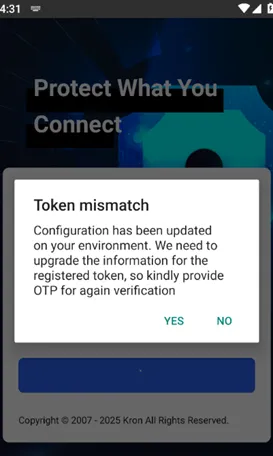
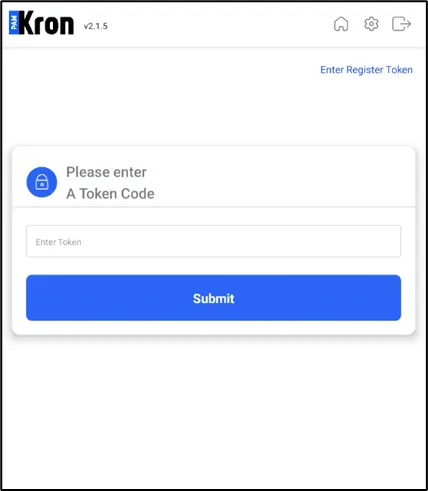
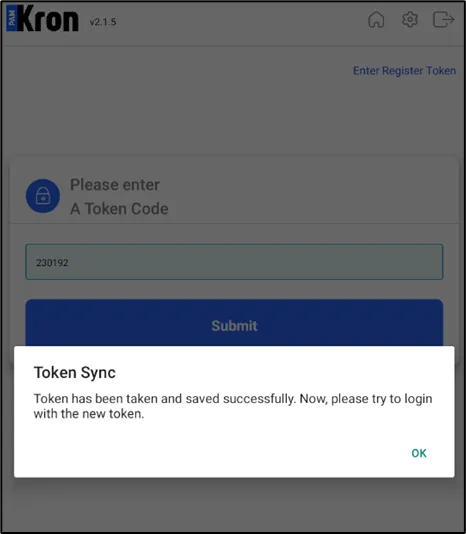
Si no hay ningún Registered Token en la aplicación Kron PAM Mobile Client Application y MFA está habilitado con el parámetro anterior, registrar un token también requiere Multi-Factor Authentication. El sistema enviará una contraseña de un solo uso (OTP) al número de teléfono del usuario. Se le pedirá al usuario que introduzca el OTP en la aplicación Kron PAM Mobile Client Application.
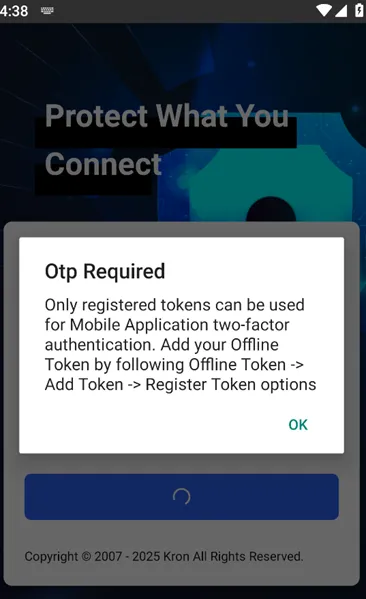
La funcionalidad MFA de Kron PAM Mobile Client solo funciona con los tokens registrados para garantizar que los offline tokens solo funcionen en un único Kron PAM Mobile Client a la vez.