Usuarios creadores de cuentas y grupos
El usuario que lo creó puede crear sus propias cuentas estáticas y dinámicas. Se requiere un dominio de dispositivo al crear cuentas de Vault, excepto para ciertas configuraciones estáticas. Cada cuenta y grupo creados por el usuario son privados para el usuario. Otros grupos de usuarios necesitan permiso para ver y administrar estas cuentas y grupos. Para crear una cuenta privada, se deben introducir los siguientes parámetros en la pantalla de System Config Manager:
Nombre del parámetro | Valor del parámetro | Descripción |
|---|---|---|
sapm.private.option.default.value | SÍ (El valor predeterminado es NO) | El parámetro que crea la cuenta privada. |
sapm.private.option.hide | verdadero (El valor predeterminado es false) | Parámetro que elimina el campo "private" de la pestaña Vault Accounts. |
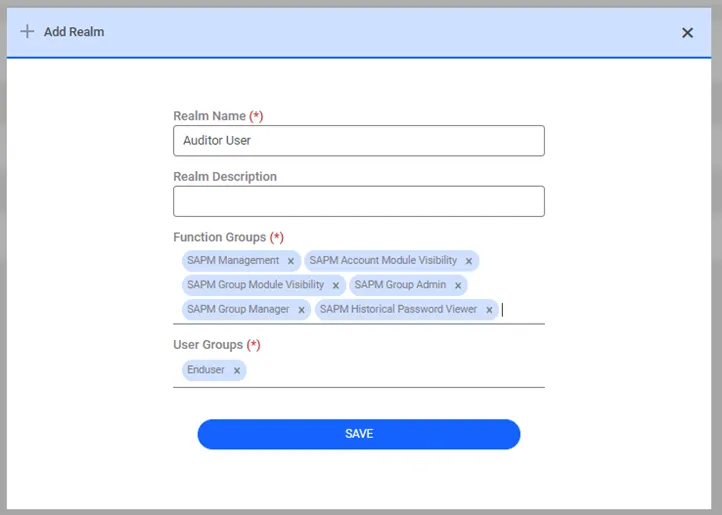
Los grupos de usuarios creadores deben tener los siguientes grupos de funciones:
Grupo de funciones | Descripción |
|---|---|
Gestión de SAPM | El grupo de funciones principal de Password Vault. |
Visibilidad del módulo de cuenta SAPM | Grupo de funciones que otorga la autoridad para ver la lista de cuentas de Vault . |
Visibilidad del módulo del grupo SAPM | Grupo de funciones que otorga la autoridad para ver la lista de grupos de Vault . |
Administrador del grupo SAPM | Autoriza al usuario a crear una cuenta. |
Gerente de Grupo SAPM | Autoriza al usuario a crear un grupo. |
Visor histórico de contraseñas SAPM | Autoriza al usuario a ver valores de contraseñas antiguas. |