Normas regulatorias de datos
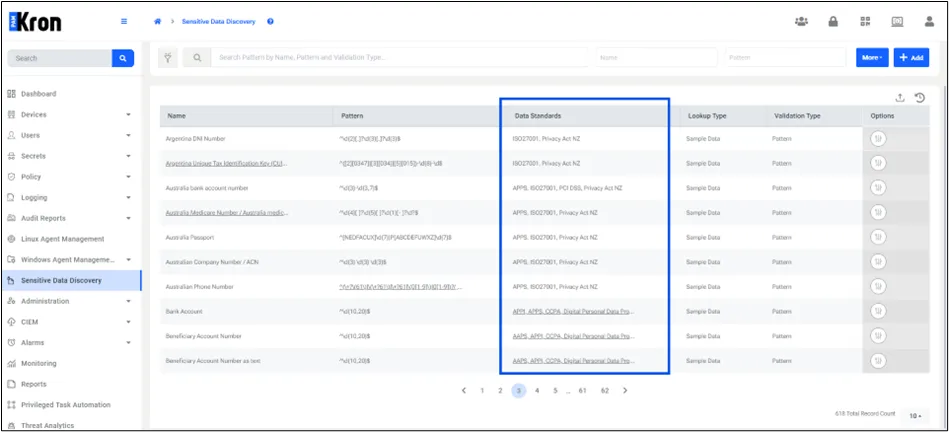
En Kron PAM, los estándares de datos son grupos predefinidos de tipos de datos, cada uno diseñado para cumplir con marcos regulatorios específicos. Estos estándares de datos simplifican el descubrimiento de datos sensibles dentro de sus bases de datos al proporcionar patrones de expresiones regulares predefinidos para detectar tipos de datos. De forma predeterminada, Kron PAM proporciona varios estándares regulatorios, que contienen estos patrones regex.
Estos estándares de datos incluyen:
- AAPS (Principios de Privacidad Australianos)
- APPI (Ley sobre la Protección de la Información Personal - Japón)
- CCPA (Ley de Privacidad del Consumidor de California)
- Proyecto de Ley de Protección de Datos Personales Digitales (India)
- GDPR (Reglamento General de Protección de Datos - UE)
- HIPAA (Ley de Portabilidad y Responsabilidad del Seguro Médico - EE. UU.)
- ISO 27001 (Estándar de Gestión de Seguridad de la Información)
- KVKK (Ley de Protección de Datos Personales - Turquía)
- LGPD (Ley General de Protección de Datos - Brasil)
- Ley de Privacidad de Nevada
- PCI DSS (Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago)
- PIPEDA (Ley de Protección de Información Personal y Documentos Electrónicos - Canadá)
- Ley de Privacidad NZ (Nueva Zelanda)
- SOX (Ley Sarbanes-Oxley - EE. UU.)
Al importar o exportar datos, los usuarios pueden ver qué tipos de datos están asociados con qué estándares de datos. Esta información se presenta en la pantalla Data Types, lo que permite una mejor comprensión y control sobre los procesos de descubrimiento de datos sensibles. Además, está disponible el filtrado por estándares de datos, lo que ayuda a los usuarios a gestionar los tipos de datos según marcos regulatorios específicos.