Grupo privado para cuenta de bóveda de contraseñas
En Kron PAM, los usuarios que no tienen el rol Gerente de Grupo SAPM o Administrador del sistema del grupo SAPM no pueden normalmente crear un Vault Group para sí mismos.
A los usuarios se les puede otorgar la autoridad para crear un Private Group mediante la definición de rol “single.connect.sapm.authorization.create.own.group” en la pantalla de definición de roles del Portal.
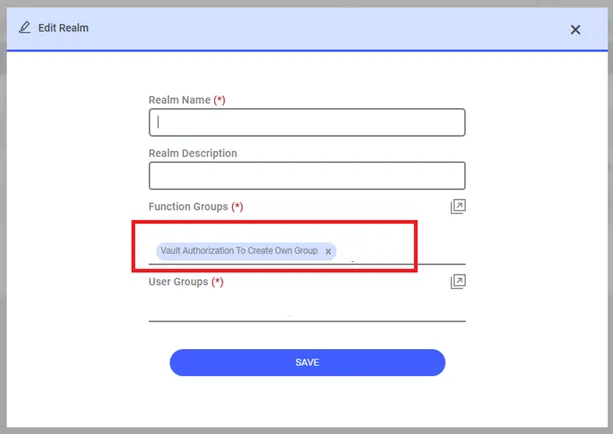
1. Vaya a Política > Definición del portal.
2. Abra la pestaña Definición de dominio.
3. Agregue el grupo de funciones “Autorización de bóveda para crear grupo propio” para el grupo de usuarios.
Cuando un usuario con este rol abre la pantalla Vault, “Grupo privado” aparecerá listado en la sección que muestra «Grupos de cuentas». Kron PAM creará un nombre de grupo usando «User_Name» y lo listará bajo “Grupo privado”.
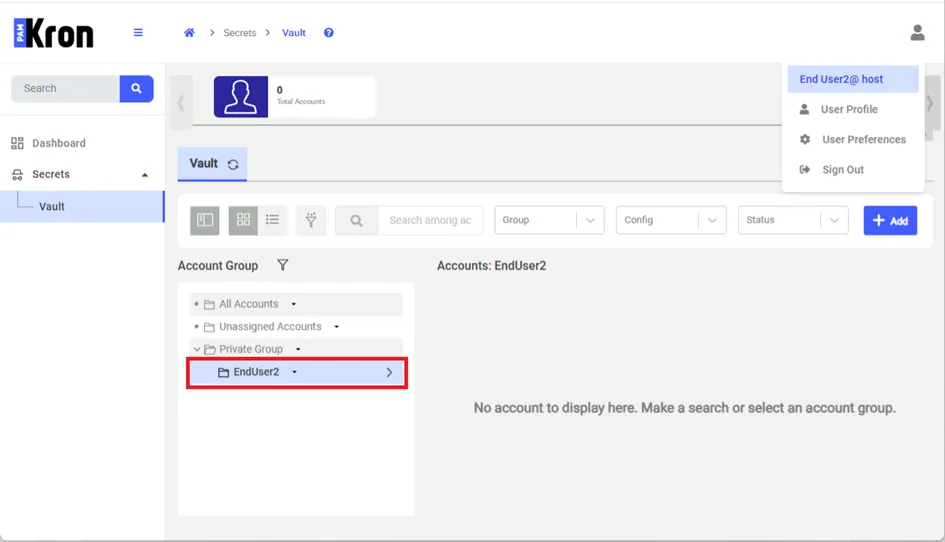
Los usuarios no pueden cambiar el nombre ni eliminar este grupo Private, pero pueden crear subgrupos bajo este grupo y compartirlos con otros usuarios mediante la configuración de permisos.