Gestión de políticas
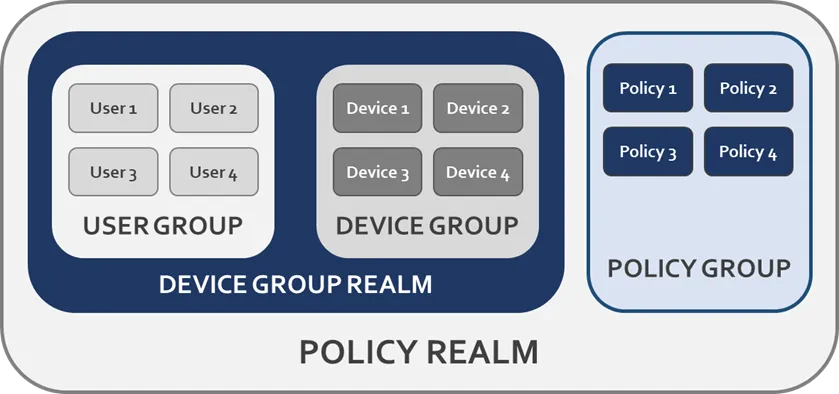
El concepto de gestión basada en roles (usuario/dispositivo/política) de Kron PAM se basa en realms. Las creaciones individuales se recopilan bajo un grupo y los grupos se conectan entre sí. Los realms conectan los grupos para que los usuarios puedan conectarse a dispositivos mediante políticas. El siguiente diagrama ilustra la estructura de realms de Kron PAM, la cual permite a los administradores gestionar usuarios específicos para autenticarse en dispositivos específicos y autorizar políticas específicas.
Las políticas se aplican a las conexiones SSH/Telnet. Las conexiones RDP y SFTP no requieren políticas.
Consulte la sección Gestión de políticas para definiciones de políticas, seguimiento de políticas y configuraciones del mecanismo de aprobación.