Creación de una política SQL
La ejecución de consultas puede bloquearse o permitirse mediante políticas SQL:
- Vaya a Control de políticas > Política de sesión.
- Haga clic en el botón +Agregar junto a Título de clave de política.
- Seleccione el Policy Key Type en la ventana emergente que se abrió.
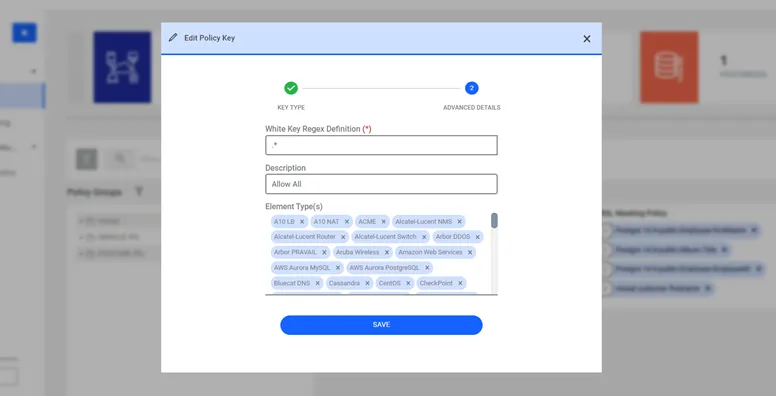
- Seleccione una clave blanca o negra.
- Introduzca la consulta (o regex) que desea bloquear o permitir.
- Seleccione el tipo de política y el tipo de elemento.
- Haga clic en Guardar.
Debe asignarse al menos una clave de política al realm relacionado para proxies SQL. *Si solo se definen políticas de clave negra en un realm, todas las consultas restantes serán de clave blanca. *Si solo se definen políticas de clave blanca en un realm, todas las consultas restantes serán de clave negra. *Si solo se define la regex “.” como clave blanca, se permitirá la ejecución de todas las consultas. *Si solo se define la regex “.” como clave negra, todas las consultas se bloquearán.
Las condiciones enumeradas en la tabla a continuación están restringidas de forma predeterminada para evitar la inferencia de datos enmascarados. Si es necesario, estas condiciones deben definirse como claves blancas y asignarse a los grupos de políticas correspondientes.
Tipo | Condición / Nombre de función |
|---|---|
Condición | C$WHERE$ |
Condición | C$WHEN$ |
Condición | C$THEN$ |
Condición | C$ORDER BY$ |
Condición | C$GROUP BY$ |
Condición | C$PARTITION$ |
Condición | C$EXISTS$ |
Condición | C$IS NULL$ |
Condición | C$IN$ |
Condición | C$ON$ |
Condición | C$BETWEEN$ |
Condición | C$FOR$ |
Condición | C$ELSE$ |
Condición | C$NOT$ |
Condición | C$CASE$ |
Función | C$SWITCH$ |
Función | C$CAST$ |
Función | C$EXTRACT$ |
Función | C$PARENTHESIS$ |
Función | C$INSERT$ |
Función | C$UPDATE$ |
Función | C$PIVOT$ |
Función | C$TIMEZONE$ |
Función | C$EQUALSTO$ |