Creación de política de zona de permisos
Con Unified Access Manager, los usuarios pueden conectarse directamente a dispositivos de red. En este caso, Kron PAM administra la autenticación, autorización y accounting (AAA) para dispositivos de red mediante los protocolos TACACS+ y RADIUS. Para permitir que los usuarios establezcan acceso directo a un dispositivo, la opción Direct Access debe estar habilitada en la configuración de User Group.
Si Direct Access no está habilitado en User Group, los usuarios aún pueden conectarse a dispositivos de red desde ubicaciones autorizadas definiendo una Permit Zone. Para configurar una Permit Zone, siga estos pasos:
- Vaya a Política > Zona de permisos.
- Haga clic en Agregar.
- Introduzca la dirección IP, nombre de usuario, y descripción.
- Haga clic en Guardar.
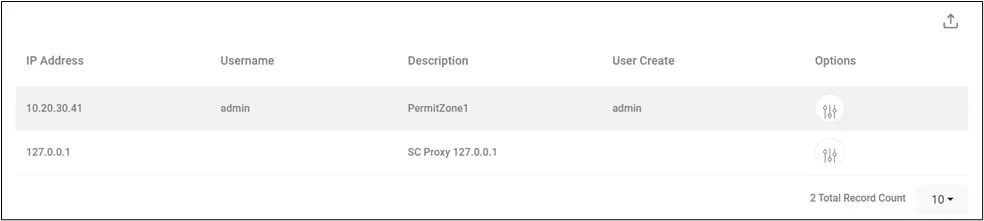
Creación de la política Permit Zone