Aplicación de enmascaramiento a partir de resultados de descubrimiento programados
La acción Agregar máscara permite aplicar enmascaramiento directamente sobre los resultados de descubrimiento programado. Cuando se guarda un método de enmascaramiento, se aplica inmediatamente en la base de datos de destino y también se conserva en el Grupo de políticas seleccionado como una entrada de política AutoGen. No se requiere la creación manual de reglas en Policy Management.
Para aplicar enmascaramiento en Sensitive Data Discovery:
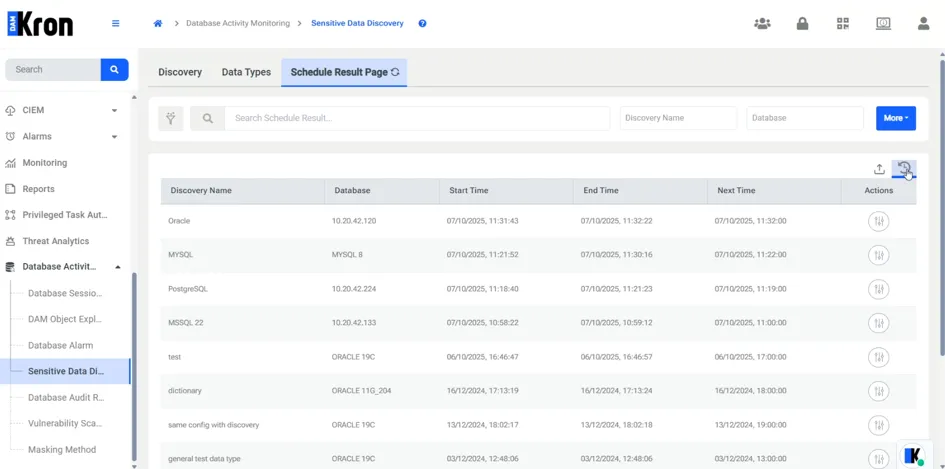
1. Vaya a Sensitive Data Discovery y abra la página Schedule Result.
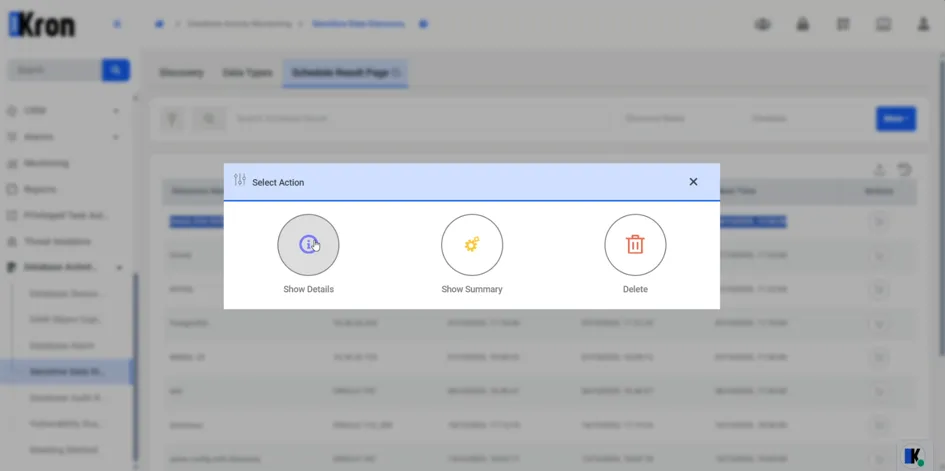
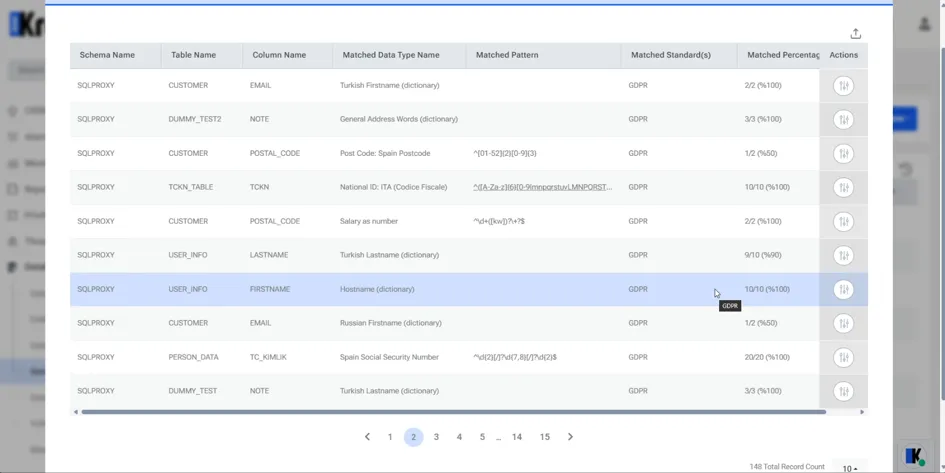
2. Haga clic en Options > Show Details para ver coincidencias a nivel de columna.
3. Seleccione la fila de la columna que se va a enmascarar. Confirme Table, Column y Match %.
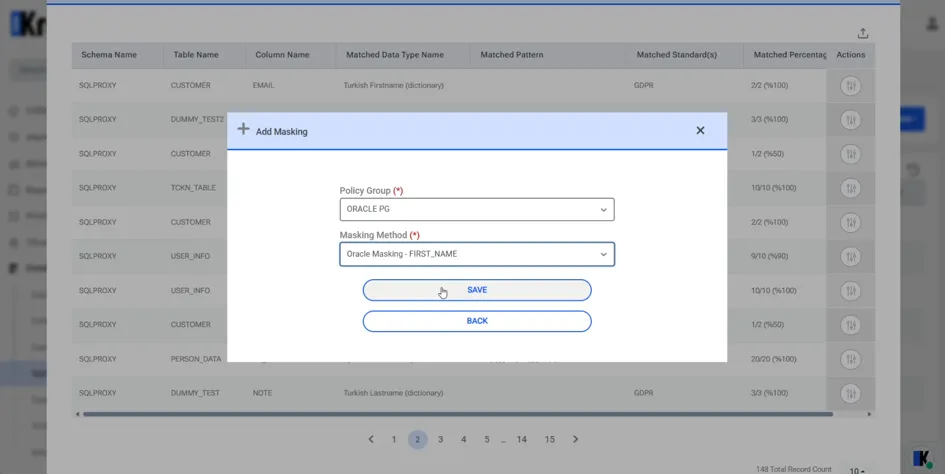
4. Haga clic en Actions > Add Masking para abrir el cuadro de diálogo.
5. En Policy Group, seleccione un grupo apropiado para el dispositivo de destino (por ejemplo, Oracle PG).
6. En Masking Method, seleccione un método compatible con el tipo de datos de la columna (por ejemplo, Oracle_First_Name).
7. Haga clic en Save. El enmascaramiento se aplica inmediatamente y se crea una regla AutoGen en el Policy Group seleccionado.
Verificación de datos enmascarados
Después de guardar, verifique el enmascaramiento en un cliente de base de datos.
- Abra un cliente SQL (por ejemplo, DBeaver) y vuelva a consultar la misma tabla.
- Confirme que los campos dentro del alcance devuelvan valores enmascarados (por ejemplo, *John →“n”, _Emma →“_a.”).
Administración de la política generada
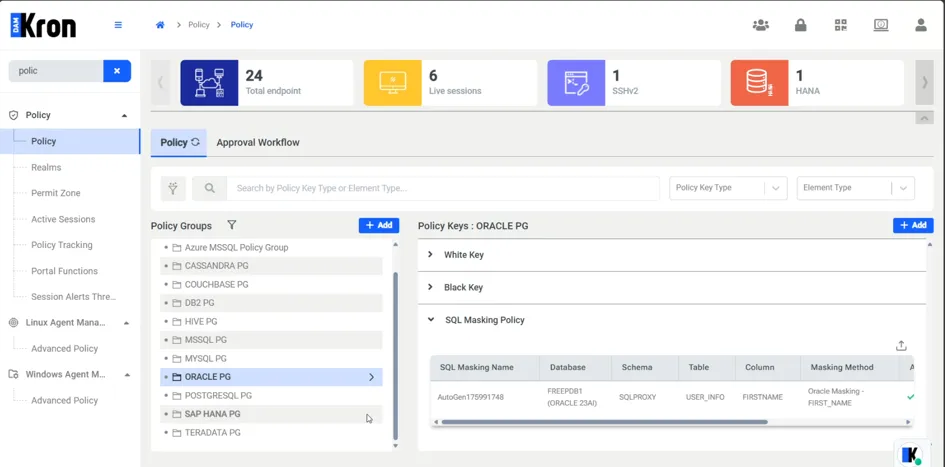
El sistema escribe la selección como una entrada AutoGen en el grupo de políticas seleccionado.
- Vaya a Gestión de políticas > Grupos > {Grupo seleccionado}.
- Confirme que exista una regla AutoGen y que esté activa.
- Para revertir, Desactivar o Eliminar la regla AutoGen y vuelva a consultar la tabla para confirmar que se devuelvan los valores originales.
· Solo deben seleccionarse métodos de enmascaramiento compatibles con el tipo de datos de la columna.
· Si no existe un grupo de políticas adecuado para el tipo de dispositivo, la lista Policy Group estará vacía.
· La acción Add Masking está disponible solo para trabajos programados Completed.