Agregar un nuevo inquilino
El administrador del sistema puede agregar un nuevo tenant:
- Haga clic en Añadir.
- Complete el formulario con los detalles del tenant (consulte a continuación la descripción de los campos).
- Haga clic en el icono de imagen.
- Busque y cargue la imagen del logotipo de la empresa (obligatorio).
- Haga clic en Editar licencias para editar los conteos de licencias del tenant (consulte la sección Agregar / editar licencias de inquilinos para obtener más información) y guarde los cambios.
- Haga clic en Guardar.
El nuevo tenant ahora aparecerá en la lista de tenants.
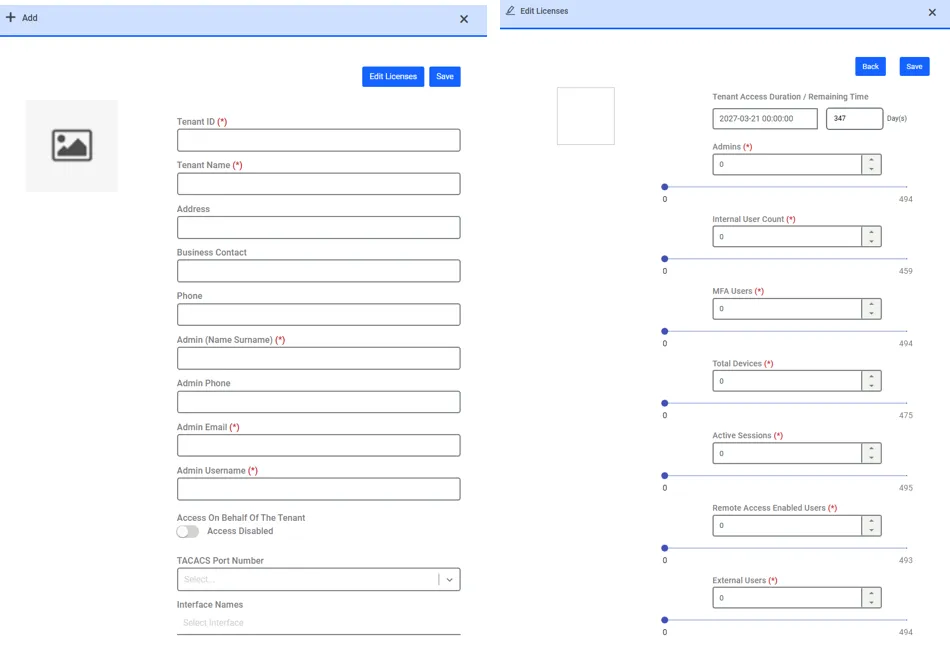
El administrador del sistema puede establecer la fecha de vencimiento del tenant durante la creación del tenant. Si el administrador del sistema no asigna la fecha de vencimiento del tenant, la duración restante del tenant se establece igual que la duración restante del host.
Cuando queda una determinada cantidad de tiempo antes de la fecha de vencimiento del tenant (por ejemplo, los últimos 15 días), aparece información sobre la fecha de vencimiento del tenant en la parte superior de la pantalla del tenant en todo momento y, cuando el período vence, el tenant se deshabilita. Este valor debe ser paramétrico; el nombre del parámetro del sistema debe ser tenant.expiration.warning.before.day y el valor predeterminado debe ser 15. El parámetro tenant.expiration.warning.before.day debe establecerse en el entorno anfitrión.
Una vez que la licencia de un tenant vence, el tenant se deshabilita y todos los números de licencia del tenant desactivado se incluyen en la licencia del host (por ejemplo, suponga que el host tiene 100 licencias de usuario, 30 de las cuales pertenecen al tenant y 70 están en el host. Después de que la licencia del tenant vence, el host tiene un total de 100 licencias de usuario).
Descripción de los campos del formulario de nuevo tenant (* significa campo obligatorio):
- ID del inquilino*: La palabra clave descriptiva del tenant, que se utiliza en el nombre del esquema del tenant y durante el inicio de sesión (un usuario del tenant debe iniciar sesión como “<username>@<Tenant Id>”). Solo deben utilizarse letras minúsculas. No puede cambiarse una vez que se crea el tenant.
- Nombre del inquilino*: El nombre del tenant, que se muestra en la lista de tenants en la pantalla Tenant Manager.
- Dirección: La dirección postal del tenant.
- Contacto comercial: El nombre del contacto comercial del tenant.
- Teléfono: El número de teléfono del contacto comercial del tenant.
- Administrador (Nombre Apellido) *: El nombre y apellido del administrador principal del tenant.
- Teléfono del administrador: El número de teléfono del administrador del tenant.
- Correo electrónico del administrador*: La dirección de correo electrónico del administrador del tenant. Se envía un correo electrónico con el enlace de configuración de contraseña después de crear el nuevo tenant.
- Nombre de usuario del administrador*: El nombre de usuario único para el administrador principal del tenant. Este usuario se crea junto con el esquema del tenant, se convierte en el primer usuario del nuevo tenant y tiene acceso a todos los módulos de administración. Este usuario puede compartir estas responsabilidades con otros usuarios del tenant una vez que se agregan al esquema del tenant.
- Número de puerto TACACS: El número de puerto que los dispositivos TACACS en el esquema del tenant utilizarán para el protocolo TACACS. Los valores alternativos que aparecen en este cuadro combinado están definidos por el parámetro multitenancy.tacacs.port.range en la interfaz System Config. Man.
- Acceso en nombre del inquilino: Cuando está habilitado, los usuarios del host pueden acceder a la interfaz del tenant y realizar cambios en su nombre, si los usuarios del host se importan mediante la integración LDAP o Microsoft EntraID.
o Nombre de origen del directorio de usuarios (*): Si Access on Behalf of the Tenant está habilitado, debe seleccionarse al menos uno de los directorios de usuarios definidos en los entornos del host en este campo. Después de seleccionar los directorios de usuarios, los cuadros de texto de grupos y usuarios para los directorios de usuarios seleccionados se mostrarán vacíos en esta página.
- Si el usuario administrador del host no completa estos campos (los deja en blanco), se utilizarán las definiciones de integración LDAP o Microsoft Entra ID en el entorno del host según el tipo de directorio de usuarios (ya sea Active Directory o directorio Entra ID). Por ejemplo, si el host obtiene 5 usuarios de LDAP Integration, el tenant también tendrá los mismos 5 usuarios.
- Si el usuario administrador del host completa estos campos, se utilizarán las nuevas definiciones en lugar de las definidas en el entorno del host. Gracias a esto, el administrador del host puede diferenciar los usuarios recibidos por LDAP o Microsoft Entra ID Integration en el entorno del host y del tenant. Por ejemplo, si la integración LDAP del entorno del host tiene la frase de búsqueda de usuario “(&(objectClass=user)(cn=John))” y, durante la creación del tenant, el entorno del tenant tiene la frase de búsqueda de usuario “(&(objectClass=user)(cn=Jane))”, el entorno del host tiene el usuario “John”, mientras que el entorno del tenant tiene el usuario “Jane”.
Además, si es necesario, el usuario administrador del host puede seleccionar, para el entorno del tenant, un subgrupo de usuarios de entre aquellos preseleccionados para el entorno del host. Por ejemplo, si la integración LDAP del entorno del host tiene la frase de búsqueda de usuario “(&(objectClass=user)(cn=*Mary*))” y, durante la creación del tenant, el entorno del tenant tiene la frase de búsqueda de usuario “(&(objectClass=user)(cn=*Mary Ann*))”, el entorno del host podría tener múltiples usuarios como: “Mary”, “Mary George”, “Mary Ann”, etc., mientras que el entorno del tenant tiene “Mary Ann”, que también se encuentra en el entorno del host.
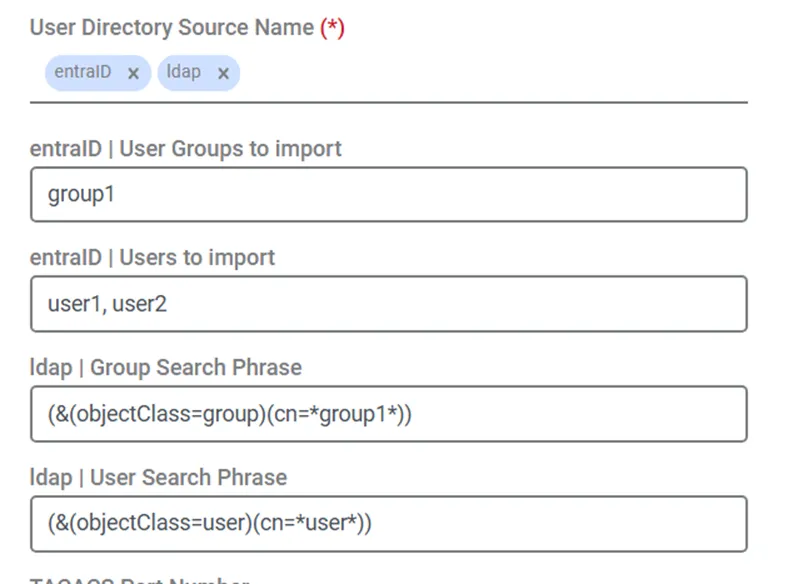
Los usuarios de "the access on behalf of" solo se cuentan en la licencia del host. Por lo tanto, si se definen 5 usuarios de "the access on behalf of" en 20 tenants, un espacio de 5 usuarios se ocupa únicamente en la licencia del host. Estos usuarios son visibles y se utilizan; sin embargo, no se cuentan en las licencias de los tenants.
- Nombres de interfaces: Las interfaces VRF que pueden ser utilizadas por los tenants.