Configuración de tipos de elementos
Es necesario definir un nuevo Tipo de Elemento para cada tipo de OS, para que Kron PAM pueda realizar la detección automática.
Ejemplos: CentOS Linux, Ubuntu Linux, etc.
Siga los pasos a continuación para importar dispositivos AWS, teniendo un OS específico creado para cada Tipo de Elemento específico para ese OS (el siguiente ejemplo se aplica a CentOS).
- Navegue a Dispositivos > Tipo de elemento.
- Cree un Nuevo tipo de elemento.
- Agregue la etiqueta AWS.
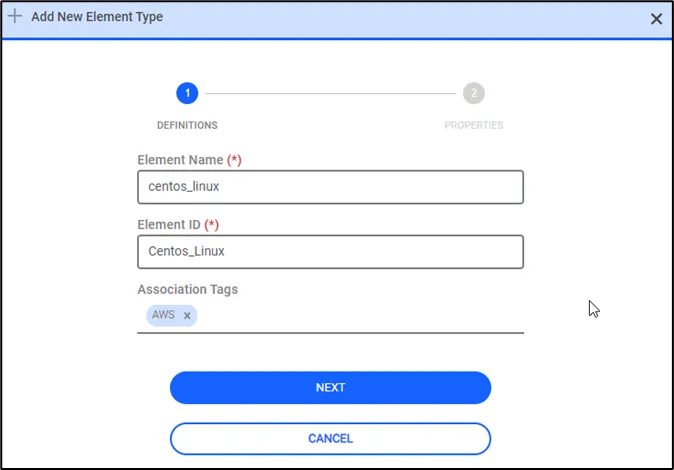
- Haga clic en el botón Siguiente del tipo de elemento relacionado.
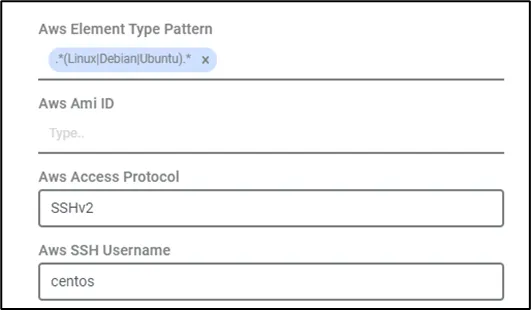
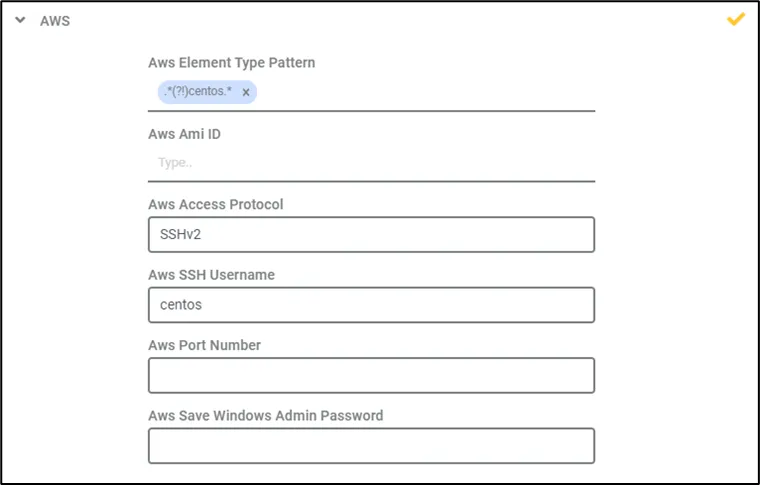
- Complete estas propiedades de Tipo de elemento para que Kron PAM pueda identificar el OS de las instancias descubiertas. Patrón de tipo de elemento de AWS, Protocolo de acceso de AWS, y propiedades de Nombre de usuario SSH de AWS.
Nombre del Campo | Valor del Parámetro |
|---|---|
Protocolo de acceso de AWS | Obligatorio. Esta propiedad se utiliza para determinar el método de acceso predeterminado para la instancia descubierta. |
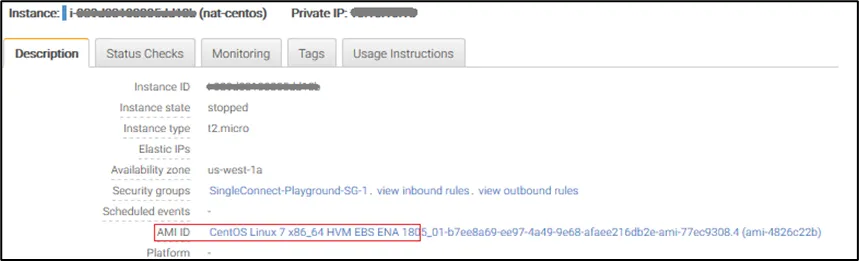
Patrón de tipo de elemento de AWS | Obligatorio. Un elemento puede tener múltiples patrones. Este patrón se compara con la descripción del “AMI ID” de la instancia para determinar el tipo de OS. |
Nombre de usuario SSH de AWS | Obligatorio. Este nombre de usuario se utiliza como credencial de inicio de sesión predeterminada. |
Número de puerto de AWS | Opcional. Los dispositivos se importan con el valor de número de puerto definido. Si este valor no está configurado, se utiliza un número de puerto predeterminado, como 22 para SSH. |
ID de AMI de AWS | Opcional. Se deben definir IDs AMI exactos. Esta propiedad puede definirse múltiples veces en un elemento. Si este valor está configurado, la coincidencia exacta de AMI ID se verifica antes de que coincida el patrón de tipo de elemento (device.import.aws.element.type.pattern), al intentar importar dispositivos. |
AWS Guardar contraseña de administrador de Windows | Mientras se importan dispositivos Windows desde AWS, los nombres de usuario y las contraseñas se recuperarán desde AWS utilizando una clave privada para onboarding sin intervención. Si el parámetro se configura como “true”, las credenciales se almacenan en el SAPM “AdminCredentials-<$publicIPofdevice>”. Si este valor no está configurado, el valor predeterminado es “False” |
Los tipos de elemento actuales también pueden utilizarse en lugar de crear nuevos tipos de elemento para cada tipo de dispositivo. El patrón de tipo de elemento debe configurarse con los tipos deseados como “Linux|Debian|Ubuntu”.