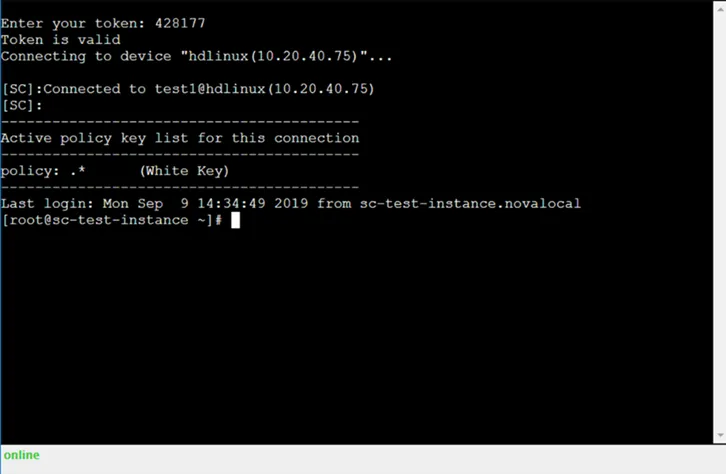
Uso de MFA para conexiones SSH
MFA se puede utilizar para establecer conexiones SSH con cualquier método. Solo los usuarios de grupos de usuarios habilitados pueden usar MFA para conexiones SSH. Para habilitar los grupos de usuarios para MFA, consulte Conexión de Kron PAM y la aplicación cliente móvil de Kron PAM.
Para configurar el uso de MFA para conexiones SSH:
- Establezca una conexión SSH a Kron PAM desde el cliente SSH como root.
- Ejecute los siguientes comandos para establecer los parámetros requeridos en el archivo de configuración. cd /pam/gui/ssh/conf/ vi nsso.properties
Para escribir o agregar algo en el editor vi, primero presione la tecla Insert en el teclado y luego escriba la línea necesaria. Presione Esc para salir del modo de escritura.
- Verifique el archivo de configuración para ver si los siguientes parámetros ya están configurados. Si no es así, agregue las siguientes líneas.
Parámetros | Descripción |
|---|---|
nsso.connection.otp.enabled=true nsso.otp.cache.enabled=true nsso.otp.cache.seconds=300 | El primer comando establece el uso de OTP como habilitado. El segundo comando establece el almacenamiento en caché de OTP y el tercero configura el valor de la caché en 300 segundos. Esto significa que si los usuarios inician sesión con OTP, no se les solicitará ningún token durante los siguientes 300 segundos, incluso si el usuario se desconecta y se conecta nuevamente. |
Si hay un signo de hash (#) delante de los parámetros, elimine el hash (#) para activar el parámetro. Si el valor del parámetro es false, cámbielo a true.
- Para guardar el archivo, presione Esc y luego dos puntos (:). Después escriba wq! y presione Enter. Si no desea guardar los cambios en el archivo, presione Esc, luego dos puntos (:), escriba q! y presione Enter.
- Después de configurar los parámetros, reinicie nssoapp ejecutando el siguiente comando: systemctl restart pam-ssh