Uso de MFA para conexiones RDP
Para activar OTP para una conexión RDP a un dispositivo de destino, siga los pasos a continuación:
- Inicie sesión en la Web GUI de Kron PAM.
- Vaya a Administración > Administrador de configuración del sistema
- Haga clic en el botón Agregar para abrir una pantalla emergente. Luego haga clic en Agregar nuevo parámetro del sistema
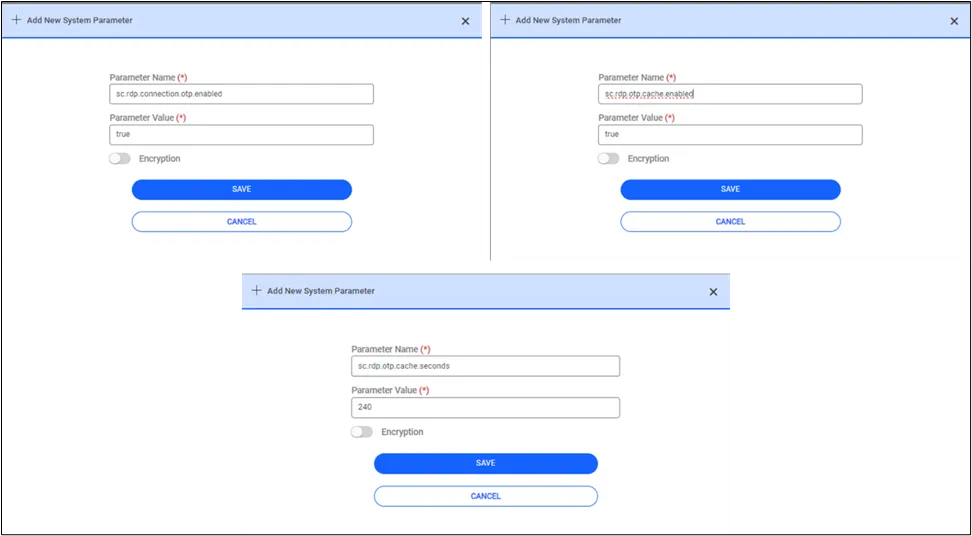
- Configure los parámetros requeridos a continuación.
Parámetros | Descripción |
|---|---|
sc.rdp.connection.otp.enabled=true | Contraseña de un solo uso habilitada para conexiones RDP |
sc.rdp.otp.cache.enabled=true | Si el parámetro de caché está activado, no se le solicitará OTP al usuario durante la duración de la caché después de introducir OTP. |
sc.rdp.otp.cache.seconds=240 | Tiempo de caché en segundos |
Después de esta configuración, a los usuarios de los grupos de usuarios habilitados se les solicitará un token al iniciar sesión en un servidor RDP.